TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






ทีมงานของ Slow Mist Technology ได้ทำการเผยแพร่โค้ด PoC ที่ใช้ช่องโหว่หมายเลข CVE-2018-17246 ซึ่งเป็นช่องโหว่ File Inclusion ที่ส่งผลกระทบกับ Kibana ในเวอร์ชันก่อน 6.4.3 และ 5.6.13 ดังนั้นแนะนำผู้ใช้รีบอัปเดต
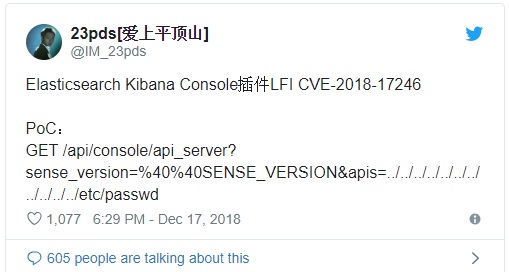
ช่องโหว่ดังกล่าวถูกค้นพบโดย CyberArk โดยในรายงานกล่าวว่า “ผู้โจมตีที่เข้าถึง Kibana Console API สามารถส่งการร้องขอเพื่อไป Executeโค้ด JavaScript ทำให้อาจเกิดการรันคำสั่งด้วยสิทธิ์ระดับโปรเซสของ Kibana บนเครื่องเหยื่อได้” โดยโค้ดที่ถูกเผยแพร่ (ภาพด้านบน) นั้นไม่มากมายเลยมีเพียงแค่ 1 บรรทัดตามรูปด้านบนซึ่งอาศัยช่องโหว่ Local File Inclusion (กระบวนการ Include ไฟล์ที่มีอยู่แล้วบนเซิร์ฟเวอร์)
คำแนะนำการแก้ไขปัญหานั้นผู้ใช้งานควรอัปเดต Elastics Slack เป็นเวอร์ชัน 6.4.3 หรือ 5.6.13 ขึ้นไป หากยังทำไม่ได้ให้ปิด Kibana Console Plugin ไปก่อนจนสามารถอัปเกรตได้ด้วยคำสั่ง “console.enabled: false” ในไฟล์ที่ชื่อ ‘kibana.yml’