TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





ในแนวหน้าของการป้องกันระดับเครือข่าย นอกจาก Firewall ที่ทุกองค์กรมีกันแล้ว ยังมีโซลูชันอีกหนึ่งตัวที่หลายคนอาจไม่ได้นึกถึงนั่นก็คือ IPS ซึ่งแน่นอนว่าแต่ละอุปกรณ์ก็มีหน้าที่ของตนที่แตกต่างกันไป โดยแม้อุปกรณ์เพียงตัวเดียวอาจมาพร้อมกับฟีเจอร์มามากมาย แต่ในทางปฏิบัติจริงการเปิดทุกฟีเจอร์ก็อาจลดทอนศักยภาพในหน้าที่หลัก ด้วยเหตุนี้เองการมีโซลูชันที่ถูกออกแบบมาให้ทำหน้าที่อย่างเฉพาะ ย่อมเป็นทางเลือกที่เหมาะสมกว่า
ในบทความนี้เราจะขอพาทุกท่านไปรับชมกันถึงประโยชน์การที่ต้องมี Network Intrusion Prevention System (NIPS) และทางเลือกจาก Hillstone Networks ผู้เชี่ยวชาญในโซลูชันด้าน Cyber Security ครับ

ทำความรู้จักกับ Network Intrusion Prevention System (NIPS)
IDS/IPS เป็นชื่อที่คุ้นหูผู้คนมานานตั้งแต่สมัยอดีต หมายถึงโซลูชันด้านการป้องกันระดับเครือข่ายจำพวกหนึ่ง ทั้งนี้ไอเดียง่ายๆสำหรับแบ่งแยกคำจำกัดความทั้งสองก็คือ IDS จะมุ่งเน้นไปที่การตรวจจับพฤติกรรมที่ผิดปกติซึ่งเมื่อพบแล้วก็จะทำหน้าที่รายงานหรือแจ้งเตือนต่อผู้เกี่ยวข้อง แต่ไม่ได้ยับยั้งหรือตอบสนองพฤติกรรมด้วยตนเอง แต่อย่างน้อยก็ดีกว่าที่มีระบบสักตัวหนึ่งทำหน้าที่เฝ้าระวังเหตุการณ์แทนคน
เช่นกัน IPS ก็ทำหน้าที่ติดตามพฤติกรรมน่าสงสัย แต่มีความสามารถตอบสนองกับเหตุการณ์ที่เกิดขึ้นด้วย ไม่ว่าจะเป็นการรายงาน บล็อก หรือดร็อปทราฟฟิคที่เป็นเหตุอันน่าเชื่อได้ว่าเป็นภัยต่อระบบ ซึ่งไอเดียของ IDS/IPS แบ่งระดับความสนใจออกเป็น 4 ความเฉพาะทางคือ
1.) Network Intrusion Prevention System (NIPS) – ติดตามกิจกรรมของโปรโตคอลในเครือข่ายทั้งหมด เพื่อจับตาดูเหตุการณ์ที่ผิดแปลกหรืออาจเป็นภัยต่อระบบ
2.) Wireless Intrusion Prevention System (WIPS) – คล้ายกันกับ NIPS แต่จะเจาะจงไปที่ทราฟฟิคของระบบเครือข่ายไร้สาย
3.) Network Behavior Analysis (NBA) – เข้าไปสำรวจ ตรวจสอบทราฟฟิคระดับเครือข่ายเพื่อค้นหาภัยคุกคามที่ก่อให้เกิด Flow ของทราฟฟิคนั้นเช่น DDoS, Malware หรือ การละเมิดนโยบาย
4.) Host-based Intrusion Prevention System (HIPS) – เป็นซอฟต์แวร์ที่จับตาล้อมกรอบเฉพาะโฮสต์นั้นๆ ถึงพฤติกรรมที่ผิดปกติ โดยอาศัยข้อมูลอีเว้นต์ที่เกิดขึ้นของโฮสต์
กลไกการป้องกันของ IPS สามารถจำแนกได้ 3 มุมมองคือ
1.) ใช้ Signature หรือฐานข้อมูลที่รวบรวมรูปแบบการโจมตีหรือลักษณะของภัยคุกคามที่เคยเกิดขึ้นมาก่อน
2.) ตรวจสอบพฤติกรรมที่แตกต่างไปจากเดิม โดยระบบจะมีการเรียนรู้ว่าพฤติกรรมปกติที่ใช้กันอยู่จริงควรเป็นอย่างไร ด้วยอัลกอริทึมด้าน Machine Learning ซึ่งเรียกแนวทางนี้ว่า Anomaly
3.) ผู้ดูแลสามารถเข้าไปกำหนดนโยบายการใช้งานที่ควรจะเป็นเอาไว้ได้ หากมีการละเมิดข้อกำหนดนี้ค่อยให้จัดการต่อว่าจะทำอย่างไร เรียกแนวทางนี้ว่า Policy
มี Firewall อยู่แล้วจำเป็นต้องใช้ NIPS อีกหรือไม่
น่าจะเป็นคำถามที่รบกวนผู้คนมากมายว่า หากตนมี Firewall อยู่แล้วเหตุใดต้องลงทุนกับ NIPS อีก ซึ่งมีเหตุผลอยู่หลายข้อ ประการแรก โดยทั่วไปแล้วงานหลักของ Firewall คือการเปิดและปิดกั้นทราฟฟิคตามโปรโตคอลหรือพอร์ต เพื่อช่วยองค์กรในการกระชับพื้นที่ใช้งานเปิดเฉพาะช่องทางที่จำเป็น ไม่เปิดเผยผิวสัมผัสอื่นๆมากเกินไป แต่ปัญหาสำคัญก็คือจะเห็นได้ว่าสุดท้ายแล้วการโจมตีจากช่องโหว่ก็เกิดขึ้นก็ผ่านมาทางช่องทางธรรมชาติที่เรายังจำเป็นต้องเปิดให้มีการใช้งานอยู่ดี
ประการที่สอง Firewall ไม่ได้ถูกออกแบบมาเพื่อโฟกัสกับการตรวจสอบคุณภาพของคอนเท้นต์ว่าเป็นเนื้อหาที่ถูกต้องหรือไม่ อย่างที่กล่าวไปคือสนใจถึงไปที่มาที่ไปและปริมาณมากกว่า
ประการสุดท้าย NIPS ถูกออกแบบว่าเพื่อตรวจสอบความผิดปกติโดยเฉพาะอะไรที่นอกเหนือจากการทำงานที่ท่านทราบ ควรเป็นหน้าที่พิเศษของ NIPS อีกทั้งยังช่วยป้องกันเรื่องของการใช้งานช่องโหว่กับแอปพลิเคชันต่างๆได้โดยเฉพาะ ยิ่งในกรณีของช่องโหว่ใหม่ที่ Vendor ของแอปเองอาจจะยังไม่มีแพตช์ออกมา NIPS อาจจะให้ความช่วยเหลือท่านใดเพื่อตรวจจับรูปแบบทราฟฟิคที่หวังเจาะระบบเหล่านั้น
มาถึงตรงนี้คงจะพอเห็นภาพกันแล้วว่าโซลูชันแต่ละตัวก็ถูกออกแบบมาให้ทำงานที่ตนถนัดแตกต่างกันไป แม้ในปัจจุบันอุปกรณ์ตัวเดียวอาจมีฟีเจอร์มากมาย แต่เมื่อต้องเปิดใช้งานทุกฟีเจอร์รับมือกับปริมาณของทราฟฟิคอย่างมหาศาล ประสิทธิภาพการทำงานก็อาจตกลง จนผู้ใช้งานบางท่านยอมรับความเสี่ยงด้วยการเปิดใช้การป้องกันเพียงพื้นฐาน ดังนั้นจะดีกว่าไหมหากท่านไม่จำเป็นต้องเลือกอย่างใดอย่างหนึ่ง แต่เพิ่มความมั่นใจในแนวการป้องกันด้วย Hillstone Networks Intrusion Prevention System
Hillstone Networks Intrusion Prevention System
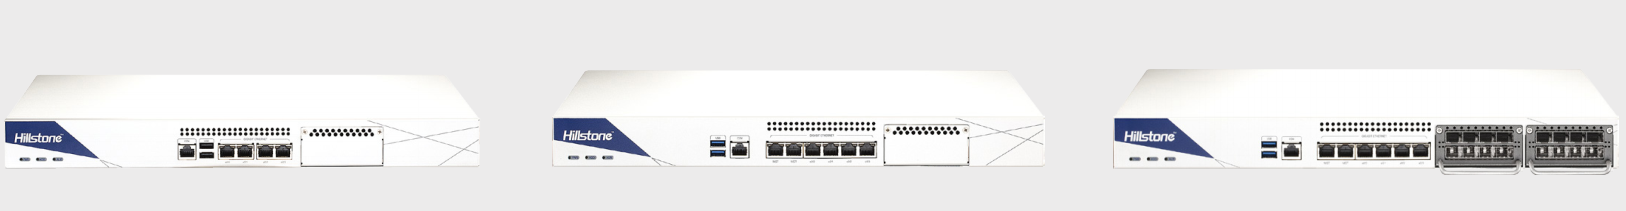
หากพูดถึงตำแหน่งที่เหมาะสมของ NIPS คงจะหนีไม่พ้นการตั้งอยู่เบื้องหลังของ Firewall เพื่อคัดกรองภัยก่อนปล่อยทราฟฟิคกระจายสู่เน็ตเวิร์คภายใน โดยรูปแบบที่นิยมที่ทำให้ NIPS สามารถทำหน้าที่ได้อย่างเต็มความสามารถก็คือการวางขวางระบบ (in-line) อย่างไรก็ดีการทำงานในรูปแบบนี้ก็อาจเป็นข้อถกเถียงหรือสร้างความกังวลให้แก่การให้บริการของธุรกิจ โดยเฉพาะโซลูชัน Appliance ที่มีโอกาสเสียหายได้ ด้วยเหตุนี้ Hillstone NIPS จึงมีความยืดหยุ่นในการปฏิบัติการได้หลายรูปแบบ เช่น
- การวางระบบแบบ Passive เพื่อเป็นอุปกรณ์ตรวจสอบและแจ้งเตือนเท่านั้น ทำให้เป็นไปได้ในวัตถุประสงค์ด้านการทดสอบประสิทธิภาพ หรือการใช้เพื่อการตรวจสอบภายในว่ามีภัยอะไรเกิดขึ้นบ้าง โดยการันตีว่าจะไม่มีการทำงานผิดพลาดที่ส่งผลต่อระบบ
- การวางระบบแบบ Active หรือการวางขวางให้โซลูชันสามารถติดตามและลงมือตอบสนองเหตุการณ์ได้อย่างทันที
- ในการ Deploy ใช้งานท่านสามารถคอนฟิคได้ในรูปแบบของ Route Mode/ NAT (L3) และ Transparent (L2) ที่มี Bypass ในอินเทอร์เฟสได้
- มีฟีเจอร์สนับสนุน High Availability ได้หลายด้านทั้ง Failover ในระดับต่างๆ การทำ HA ที่ทำ Link Aggregation, Full Mesh HA, สร้าง Heartbeat Interface สำรองและ HA Reserve Management
แน่นอนว่าหากไม่พูดถึงความเข้มแข็งในด้านภัยคุกคามและแอปพลิเคชันคงไม่ได้ โดย NIPS จาก Hillstone Networks มีการอัปเดตความสามารถใหม่อยู่เสมอ ปัจจุบันมีความสามารถดังนี้
- รู้จักกับ Signature ของภัยคุกคามมากกว่า 12,700 รายการ ทั้งนี้ผู้ดูแลสามารถเลือกปรับ Signature เหล่านี้ให้เหมาะสมกับบริบทได้ โดยมีโซลูชันจะมีการอัปเดต Signature อย่างอัตโนมัติ
- รองรับการโจมตีเว็บเซิร์ฟเวอร์และการโจมตีพื้นฐานได้หลายรูปแบบเช่น CSRF, Brute Force ในหลายช่องทางทั้ง FTP, LDAP, SMTP, Telnet, VNC, RDP และอื่นๆ ตลอดจนรหัสผ่านที่อ่อนแอบน FTP. MSRPC, POP3 และ Telnet
- เมื่อระบบตรวจพบกิจกรรมที่รุกรานและผิดปกติแล้ว จะมีการตอบสนองได้หลายระดับคือ ติดตาม บล็อก และรีเซ็ตการเข้าถึง
- มี Antivirus ที่สามารถยับยั้งการส่งไฟล์ที่อันตรายที่อาจส่งผ่าน SMB หรือโปรโตคอลเช่น HTTP/HTTPS, SMTP, POP3, IMAP, SFTP เป็นต้น
- มีความรู้เกี่ยวกับพฤติกรรมระดับเครือข่ายที่ผิดปกติตั้งแต่ L3 ถึง L7 โดยทราบถึงรูปแบบพฤติกรรมของมัลแวร์ได้มากกว่า 2,000 รายการ
- มีข้อมูลเกี่ยวกับ IP และ โดเมนของเซิร์ฟเวอร์ Botnet หรือ IP ที่อาจเป็นอันตรายที่ข้องเกี่ยวกับกิจกรรมของอาชญากรทางไซเบอร์
- เข้าใจถึงแอปพลิเคชันได้กว่า 4,000 รายการ ซึ่งผู้ใช้งานสามารถคัดกรองทราฟฟิคตามรายนามหรือตอบสนองกับเฉพาะแอปอย่างเจาะจงได้
- มีความสามารถด้าน URL Filtering, Anti-spam, Cloud Sandboxing และ Data Security ได้
- สามารถทำ SSL Decryption ได้ ซึ่งจำเป็นต่อการเข้าใจทราฟฟิค โดยเฉพาะมัลแวร์ที่สมัยนี้ก็ใช้ช่องทางเข้ารหัสเป็นส่วนใหญ่
การบริหารจัดการและความง่ายในการใช้งานก็เป็นอีกหนึ่งในปัจจัยสำคัญที่ผู้ดูแลต้องพิจารณาเมื่อต้องเลือกโซลูชันเข้าไปสักตัวหนึ่ง และสำหรับ Hillstone NIPS ท่านจะได้รับความสามารถดังนี้
- สามารถจัดทำรายงานได้หลายมุมมองทั้งเพื่อนำส่งผู้บริหาร ผู้ใช้งานทางธุรกิจ และมุมมองของผู้ดูแลระบบเครือข่าย
- สามารถจัดเก็บ Log ในเครื่องได้สูงสุดถึง 6 เดือน หรือส่ง Syslog ต่อไปยังเซิร์ฟเวอร์ภายนอกพร้อมเข้ารหัส Log ตามเวลาที่กำหนด
- Log มีการแสดงความเชื่อมโยงระหว่างเหตุการณ์ภัยคุกคามกับบัญชีผู้ใช้
- แสดงสถิติภาพรวมการทำงานต่างๆทั้งปริมาณทราฟฟิค สมรรถนะของทรัพยากร และการเชื่อมต่อ
- สามารถบริการจัดการ NIPS ได้จากศูนย์กลางของสาขาต่างๆ ร่วมกับอุปกรณ์อื่นๆจาก Hillstone Networks ได้ผ่าน Hillstone Security Management Platform (HSM)
และนี่คือทั้งหมดของ Hillstone Networks Intrusion Prevention System ท่านใดสนใจสามารถเข้าชมคุณสมบัติของ Hillstone S-Series ได้ที่ https://www.hillstonenet.com/wp-content/uploads/Hillstone_S-Series_NIPS-V4.5_EN.pdf หรือติดต่อทีมงาน Hillstone Networks ได้ทันทีที่ https://www.hillstonenet.com/more/engage/contact/ ซึ่งจะมีทีมงานติดต่อท่านกลับไป