TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








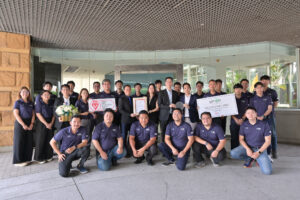
2 พฤษภาคม 2567 – พิธีรับมอบประกาศนียบัตรรับรองมาตรฐานระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศ (ISMS)
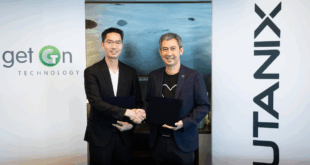
บริษัท เก็ต ออน เทคโนโลยี จำกัด ประกาศอย่างภาคภูมิใจว่า บริษัทได้รับการรับรอง ISO/IEC 27001: 2022 ตามมาตรฐานสากลสำหรับระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศ (Information Security Management Systems: ISMS) ซึ่งการรับรองครั้งนี้นับเป็นการตอกย้ำความมุ่งมั่นของบริษัทในการปกป้องข้อมูลและระบบของลูกค้าอย่างมีประสิทธิภาพ
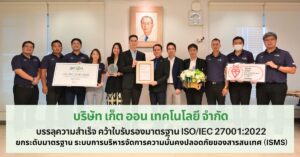
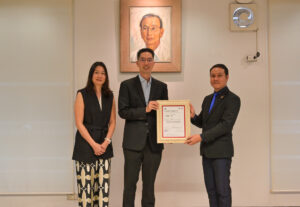
คุณวุฒิชัย ปุณยกนก ประธานเจ้าหน้าที่บริหาร บริษัท เก็ต ออน เทคโนโลยี กล่าวว่า “เรารู้สึกยินดีเป็นอย่างยิ่งที่ได้รับการรับรองตามมาตรฐานสากล ISO/IEC 27001:2022″ “การได้รับรองตามมาตรฐานในครั้งนี้ถือเป็นเครื่องหมายยืนยันถึงความมุ่งมั่นของเราในการสร้างระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศที่แข็งแกร่งและเชื่อถือได้สำหรับลูกค้าของเรา”
มาตรฐาน ISO27001:2022 กำหนดแนวทางปฏิบัติที่ดีที่สุดสำหรับการจัดการความมั่นคงปลอดภัยของสารสนเทศ บริษัท เก็ต ออน เทคโนโลยี ได้ดำเนินการประเมินและปรับปรุงระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศอย่างครอบคลุม เพื่อให้สอดคล้องกับมาตรฐานนี้ ซึ่งรวมถึง:
- การระบุและประเมินความเสี่ยงด้านความมั่นคงปลอดภัยของสารสนเทศ
- การออกแบบและติดตั้งมาตรการควบคุมเพื่อลดความเสี่ยง
- การฝึกอบรมพนักงานเกี่ยวกับระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศ
- การติดตามและตรวจสอบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศอย่างต่อเนื่อง
การรับรอง ISO27001:2022 แสดงให้เห็นถึงความมุ่งมั่นของบริษัท เก็ต ออน เทคโนโลยี ในการสร้างสภาพแวดล้อมทางเทคโนโลยีสารสนเทศที่ปลอดภัยสำหรับลูกค้า บริษัทมุ่งมั่นที่จะพัฒนาและปรับปรุงระบบความปลอดภัยอย่างต่อเนื่อง เพื่อให้สอดคล้องกับภัยคุกคามทางเทคโนโลยีสารสนเทศที่เปลี่ยนแปลงอยู่เสมอ
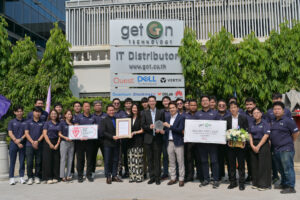
เกี่ยวกับ บริษัท เก็ต ออน เทคโนโลยี จำกัด
บริษัท เก็ต ออน เทคโนโลยี จำกัด เป็นผู้นำด้านไอทีโซลูชั่น บริษัทมุ่งมั่นที่จะให้บริการ “นวัตกรรมด้านไอทีโซลูชั่นที่ดีที่สุด พร้อมส่งมอบด้วยบริการระดับมืออาชีพสู่ลูกค้าของเรา” บริษัทมุ่งเน้นในการสร้างความสัมพันธ์ที่ยั่งยืนกับลูกค้า โดยยึดหลักความซื่อสัตย์ ความน่าเชื่อถือ และความเป็นมืออาชีพ
ความหมายและความสำคัญของ ISO 27001: 2022
ISO 27001 เป็นมาตรฐานระดับสากลที่อยู่บนพื้นฐานของการประเมินความเสี่ยงและจัดการความเสี่ยง ในการดำรงรักษาความลับ (Confidentiality) ความครบถ้วนของข้อมูล (Integrity) และความพร้อมใช้ของสารสนเทศ (Availability) ที่ช่วยให้องค์กรมีการจัดการข้อมูลสารสนเทศที่มีอย่างเป็นระบบ มีการจัดการ การปกป้องข้อมูลที่เป็นความลับ และความเปราะบาง สร้างมาตรการควบคุมความปลอดภัยของข้อมูลสารสนเทศ ที่ได้รับการพัฒนาให้มีมาตรการควบคุมที่มีประสิทธิภาพยิ่งขึ้น
“ระบบการบริหารจัดการความมั่นคงปลอดภัยของสารสนเทศ (Information Security Management Systems)” (ISMS) มีวัตถุประสงค์เพื่อการป้องกันและการจัดการความเสี่ยงที่เกี่ยวข้องกับข้อมูลขององค์กรและข้อมูลของลูกค้า สามารถจัดการกับความเสี่ยงด้านความปลอดภัยสารสนเทศที่ซับซ้อนมากขึ้น ทำให้มั่นใจด้านความต่อเนื่องทางธุรกิจ และมีความได้เปรียบในการแข่งขัน ตลอดจนการทำความเข้าใจการเปลี่ยนแปลงและผลกระทบที่มีต่อองค์กรได้โดยเร็วที่สุด ซึ่งจะทำให้มั่นใจได้ว่าข้อมูลขององค์กรและลูกค้าได้รับการปกป้อง ตลอดจนสามารถเพิ่มความได้เปรียบทางการแข่งขันให้สูงขึ้นต่อไปได้
การได้รับการรับรอง ISO 27001 ไม่เพียงแสดงถึงการปฏิบัติตามข้อกำหนดที่เข้มงวดเท่านั้น แต่ยังแสดงให้เห็นถึงการมุ่งมั่นอย่างจริงจังในการปกป้องข้อมูล ทำให้ลูกค้าและพันธมิตรทางธุรกิจมีความเชื่อมั่นในความมั่นคงปลอดภัยของข้อมูลที่ได้รับการจัดการโดยบริษัท
ประโยชน์ที่ลูกค้าจะได้รับจากการใช้บริการของบริษัทที่ได้รับการรับรอง ISO 27001: 2022
- ความปลอดภัยข้อมูลที่เพิ่มขึ้น: ลูกค้าสามารถมั่นใจได้ว่าข้อมูลของพวกเขาจะได้รับการปกป้องอย่างดีที่สุด เนื่องจากได้มีการใช้มาตรการความปลอดภัยที่ได้มาตรฐานสากล
- การบริหารจัดการความเสี่ยงที่ดีกว่า: บริษัทที่ได้รับการรับรอง ISO 27001 มีระบบในการตรวจสอบและลดความเสี่ยงที่อาจเกิดขึ้นกับข้อมูล ทำให้ลูกค้ามีความวางใจในความเสี่ยงที่ลดลง
- การปฏิบัติตามกฎหมายและข้อกำหนดทางกฎหมาย: การมีระบบการจัดการความปลอดภัยข้อมูลที่เป็นไปตามมาตรฐาน ISO 27001 ช่วยให้บริษัทสามารถตอบสนองต่อข้อกำหนดด้านกฎหมายและกฎเกณฑ์ต่างๆ ได้เป็นอย่างดี
- ความมั่นใจในการใช้บริการ: ลูกค้าที่เลือกใช้บริการของบริษัทที่ได้รับการรับรอง ISO 27001 จะมีความมั่นใจว่าบริการที่พวกเขาได้รับนั้นมีคุณภาพและปลอดภัย ซึ่งไม่เพียงแต่ช่วยเพิ่มความไว้วางใจ แต่ยังช่วยในการตัดสินใจทางธุรกิจได้ดียิ่งขึ้น