TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








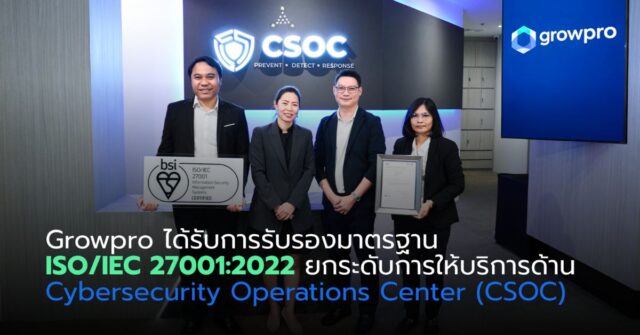
Growpro ผู้ให้บริการด้าน Managed Security Services ได้รับการรับรองมาตรฐาน ISO/IEC 27001:2022 (Information Security Management System – ISMS) สำหรับการให้บริการด้าน Cybersecurity Operation Centers และ Managed Security Services (Data center และ DR Site) ซึ่งเป็นมาตรฐานสากลด้านการบริหารจัดการความมั่นคงปลอดภัยของข้อมูล ทำให้เห็นถึงความมุ่งมั่นในการดูแลข้อมูล ระบบ และการดำเนินงานด้านความปลอดภัยไซเบอร์ของลูกค้าอย่างเป็นระบบ มีมาตรฐาน และสามารถตรวจสอบได้
ISO/IEC 27001:2022 คืออะไร
ISO/IEC 27001 เป็นมาตรฐานสากลที่กำหนดกรอบการบริหารจัดการความมั่นคงปลอดภัยของข้อมูล ตั้งแต่นโยบายด้านความปลอดภัย การประเมินและจัดการความเสี่ยง การควบคุมการเข้าถึงข้อมูล การบริหารเหตุการณ์ด้านความปลอดภัย ไปจนถึงการปรับปรุงกระบวนการอย่างต่อเนื่อง
การได้รับการรับรองนี้หมายความว่า Growpro ไม่ได้ดูแลความปลอดภัยในเชิงเทคโนโลยีเพียงอย่างเดียว แต่มี “กระบวนการทำงาน” ที่ชัดเจน ครอบคลุม และผ่านการตรวจประเมินจากหน่วยงานอิสระ เพื่อให้ทุกขั้นตอนของการให้บริการด้านความปลอดภัยไซเบอร์เป็นไปในทิศทางเดียวกันและได้มาตรฐานสากล
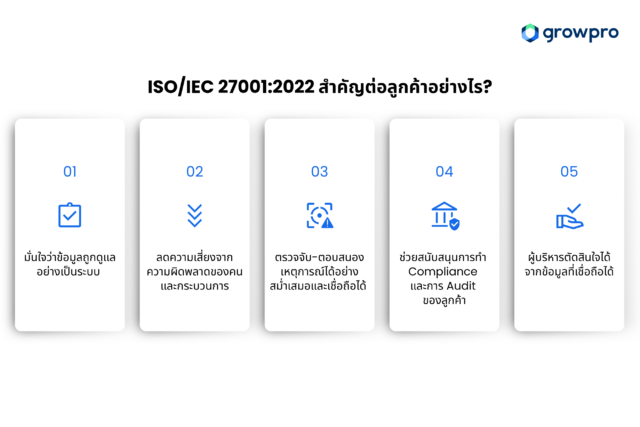
ISO/IEC 27001:2022 สำคัญต่อลูกค้าอย่างไร
สำหรับองค์กรลูกค้า ISO/IEC 27001 ช่วยสร้างความมั่นใจว่าผู้ให้บริการด้านความปลอดภัยไซเบอร์มีระบบการทำงานที่สามารถควบคุมความเสี่ยงด้านข้อมูลได้อย่างจริงจัง ลดโอกาสการรั่วไหลหรือการจัดการเหตุการณ์ที่ไม่เป็นระบบ นอกจากนี้ มาตรฐานดังกล่าวยังช่วยสนับสนุนการปฏิบัติตามข้อกำหนดด้านกฎหมายและข้อบังคับต่าง ๆ โดยเฉพาะองค์กรที่ต้องทำงานกับข้อมูลสำคัญ ข้อมูลลูกค้า หรือระบบที่มีความสำคัญต่อธุรกิจในระดับสูง
สกมช. (NCSA) กับมาตรฐานของผู้ให้บริการ CSOC ISO/IEC 27001:2022
ISO/IEC 27001:2022 เป็นแนวทางปฎิบัติและ หลักเกณฑ์สำหรับการรับรองผู้ให้บริการด้านความมั่นคงปลอดภัยไซเบอร์ เพื่อให้มีมาตรการ “เฝ้าระวัง” และ “แจ้งเหตุ” (Notification) ภายในเวลาที่กำหนด และมีข้อกำหนดเรื่อง Threat Intelligence และ Information Security Incident Management ที่ชัดเจน ทำให้มั่นใจได้ว่าเมื่อเกิดเหตุ จะสามารถรายงาน ได้ทันตามกฎหมาย
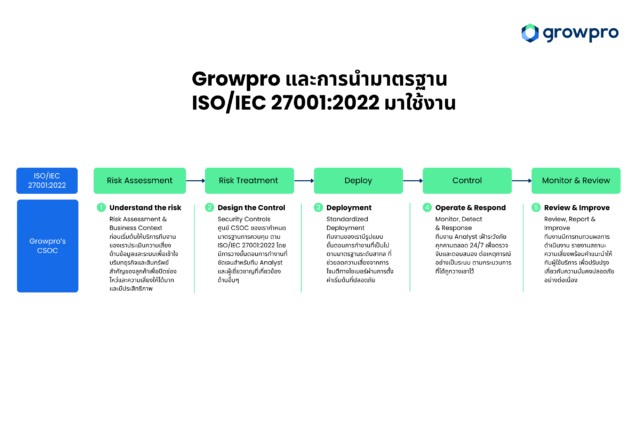
Growpro และการนำมาตรฐาน ISO/IEC 27001:2022 มาใช้งานกับ Cybersecurity Operation Center (CSOC)
ภายใต้กรอบมาตรฐาน ISO/IEC 27001 Growpro ดำเนินงานด้วยกระบวนการด้านความมั่นคงปลอดภัยสารสนเทศที่เชื่อมโยงตั้งแต่ต้นน้ำถึงปลายน้ำ โดยเริ่มจากการประเมินความเสี่ยงด้านข้อมูลและระบบร่วมกับลูกค้า เพื่อเข้าใจบริบทและความเสี่ยงทางธุรกิจอย่างแท้จริง จากนั้นจึงกำหนดมาตรการควบคุมและขั้นตอนการทำงานที่ชัดเจนสำหรับทีม CSOC และผู้เชี่ยวชาญ เพื่อรองรับการเฝ้าระวัง ตรวจจับ และตอบสนองต่อเหตุการณ์ด้านความปลอดภัยอย่างเป็นระบบและต่อเนื่อง พร้อมกระบวนการทบทวน ปรับปรุง และรายงานผลอย่างสม่ำเสมอ เพื่อให้ลูกค้าเห็นภาพสถานะความเสี่ยงและการจัดการด้านความปลอดภัยอย่างโปร่งใส มีเหตุผล และสามารถนำไปใช้ประกอบการตัดสินใจได้จริง
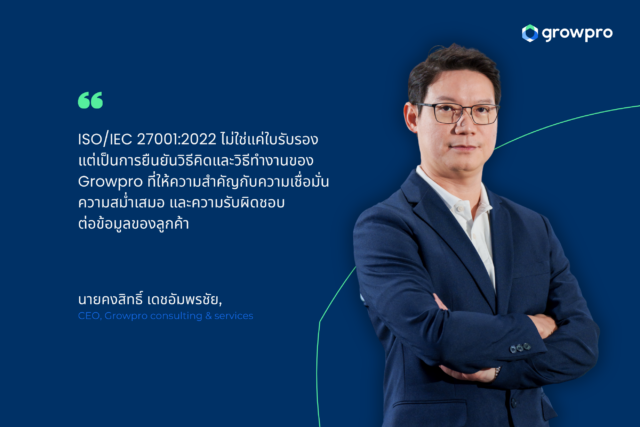
“ISO/IEC 27001 ไม่ใช่แค่ใบรับรอง แต่เป็นการยืนยันวิธีคิดและวิธีทำงานของ Growpro ที่ให้ความสำคัญกับความเชื่อมั่น ความสม่ำเสมอ และความรับผิดชอบต่อข้อมูลของลูกค้า เราเชื่อว่าความปลอดภัยที่ดีต้องเริ่มจากกระบวนการที่ถูกต้อง และดำเนินการอย่างต่อเนื่องในทุกวัน” นายคงสิทธิ์ เดชอัมพรชัย CEO, Growpro consulting & services
การได้รับการรับรอง ISO/IEC 27001 เป็นอีกก้าวสำคัญที่ตอกย้ำบทบาทของ Growpro ในการเป็นพันธมิตรด้านความปลอดภัยไซเบอร์ที่องค์กรสามารถไว้วางใจได้ Growpro ไม่ได้ทำหน้าที่เพียงดูแลเครื่องมือหรือระบบ แต่ทำงานเชิงปฏิบัติร่วมกับลูกค้าอย่างใกล้ชิด เพื่อให้เทคโนโลยีด้านความปลอดภัยทำงานได้จริง สอดคล้องกับความเสี่ยง และสนับสนุนการดำเนินธุรกิจในระยะยาว
#Cybersecurity #CybersecurityOperationCenter #SOC #ISO27001 #ISO
Growpro, The Team You Trust
Email: sales@growpro.co.th
Tel: 02 988 7722
LINE Official: @Growpro
Website: www.growpro.co.th
LinkedIn: Growpro Consulting & Services Co.,Ltd.