TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






เพื่อให้สามารถเข้าถึงข้อมูลบนอุปกรณ์ของผู้ก่อการร้ายได้
Wall Street Journal ออกมาระบุว่า รัฐมนตรีว่าการกระทรวงมหาดไทของฝรั่งเศสและเยอรมนีเตรียมยื่นเรื่องต่อสหภาพยุโรป หรือ EU เพื่อขออนุญาตออกกฏหมายใหม่สำหรับใช้ถอดรหัสข้อมูลบนช่องทางสื่อสารของ Mobile Messaging Services เช่น iMessage, Facebook Messenger, WhatsApp โดยมีจุดประสงค์เพื่อเข้าถึงข้อมูลของผู้ก่อการร้าย
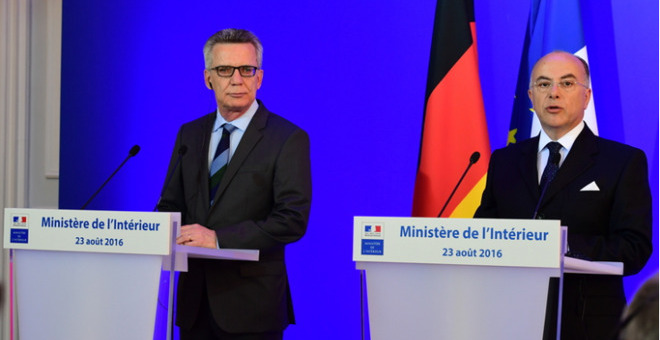
Bernard Cazeneuve รัฐมนตรีว่าการกระทรวงมหาดไทของฝรั่งเศสระบุว่า แอพพลิเคชันสำหรับรับส่งข้อความที่มีการเข้ารหัส เช่น Telegram และ WhatsApp “ก่อให้เกิดปัญหาระหว่างการสืบสวนสอบสวน” กล่าวคือ ทำให้ตำรวจหรือผู้บังคับใช้กฏหมายสามารถสอดแนมและติดตามผู้ต้องสงสัยได้อย่างยากลำบาก
EU เป็นหนึ่งในผู้นำสำคัญที่ให้การสนับสนุนการเข้ารหัสข้อมูลและความเป็นส่วนบุคคล (Privacy) แต่จากเหตุการณ์การก่อการร้ายที่เกิดขึ้นในประเทศฝรั่งเศสและเยอรมนีในช่วงหน้าร้อนที่ผ่านมา ซึ่งมีสาเหตุมาจากชาวมุสลิม 2 คนนัดแนะกันผ่าน Telegram ส่งผลให้หลายฝ่ายออกมาพูดถึงการทำ Encryption Backdoor บน Mobile Messaging Service มากยิ่งขึ้น
ถ้าข้อเสนอกฏหมายของรัฐมนตรีทั้ง 2 ประเทศผ่าน จะส่งผลให้บริษัท IT เช่น Apple, WhatsApp, Facebook และ Telegram ต้องสร้าง Encryption Backdoor บนบริการรับส่งข้อความของตนทันที เพื่ออนุญาตให้ผู้ที่เกี่ยวข้องสามารถเข้าถึงข้อมูลของผู้ใช้ได้
หลายคนเชื่อว่าก่อนถึงปลายปีนี้คณะกรรมการของ EU จะออกกฏหมายใหม่ทางด้าน Privacy และ Security สำหรับผู้ให้บริการโทรคมนาคม รวมไปถึงบริการ 3rd Party อย่าง WhatsApp และ Telegram ด้วยเช่นกัน ก็ต้องรอติดตามท่าทีของ EU กันต่อไป
ที่มา: http://thehackernews.com/2016/08/encryption-backdoor.html