TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






แคมเปญอาชญากรรมไซเบอร์นี้มุ่งเป้าไปที่ผู้ใช้ WhatsApp บนเดสก์ท็อปและ WhatsApp Web โดยกระจายไฟล์ VBScript ที่เป็นอันตรายผ่านข้อความส่วนตัวบนแพลตฟอร์ม พบผู้ตกเป็นเหยื่อในหลายประเทศ รวมถึงมาเลเซีย บราซิล สิงคโปร์ ไต้หวัน และเวียดนาม โดยมีจำนวนผู้ตกเป็นเหยื่อมากที่สุดในมาเลเซีย และพบชื่อไฟล์ในหลายภาษาซึ่งชี้ให้เห็นถึงการกำหนดเป้าหมายในวงกว้าง โดยเฉพาะในยุโรป
แคมเปญนี้ถูกเปิดเผยในเดือนมิถุนายน 2026 โดยทีมวิจัยและวิเคราะห์ระดับโลกของแคสเปอร์สกี้ (ทีม GReAT) จากการวิจัยพบว่า อาชญากรไซเบอร์ใช้บัญชี WhatsApp ที่ถูกแฮ็กมาก่อนหน้านี้เพื่อกระจายไฟล์แนบที่เป็นอันตราย ข้อความจะถูกส่งจากรายชื่อผู้ติดต่อที่มีอยู่ของบัญชีเหล่านั้น ซึ่งเพิ่มโอกาสที่ผู้รับจะเปิดดูไฟล์แนบ เมื่อติดตั้งแล้ว มัลแวร์จะทำให้ผู้โจมตีสามารถเข้าถึงระบบจากระยะไกลผ่านความสามารถในการดูแลระบบมาตรฐานที่มีไว้สำหรับการสนับสนุนและจัดการด้านไอทีที่ถูกต้องตามกฎหมาย
คอมโพเน้นต์ด้านวิศวกรรมสังคมอาศัยชื่อไฟล์ที่ออกแบบมาให้คล้ายกับเอกสารทางธุรกิจทั่วไป ตัวอย่างที่พบเห็นได้แก่ ใบแจ้งหนี้ ใบแจ้งยอดบัญชีธนาคาร ใบแจ้งยอดบัญชี บันทึกการชำระเงิน และหนังสือแจ้งเตือนหนี้สิน ชื่อไฟล์ยังได้รับการแปลเป็นหลายภาษา รวมถึงภาษาอังกฤษ โปรตุเกส ฝรั่งเศส เยอรมัน และมาเลย์ ซึ่งแสดงให้เห็นถึงการกระจายตัวในภูมิภาคภาษาต่างๆ นอกจากนี้ ตัวอย่าง VBScript ยังมีคำอธิบายประกอบและข้อมูลเมตาอย่างละเอียด ซึ่งมีจุดประสงค์เพื่อเลียนแบบคอมโพเน้นต์การอัปเดตของ Microsoft Windows อย่างถูกต้อง
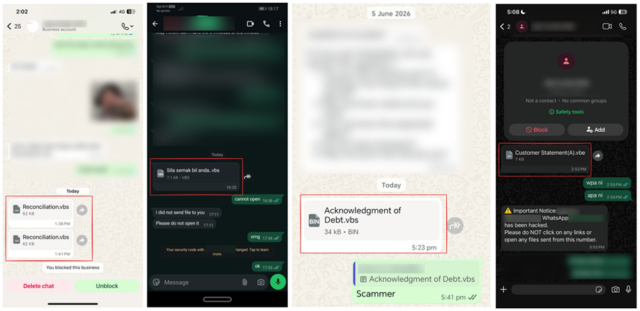
ตัวอย่างข้อความ WhatsApp ที่มีไฟล์ VBScript ที่เป็นอันตราย
แหล่งที่มา: โพสต์ของผู้ที่ตกเป็นเหยื่อบนโซเชียลมีเดีย
ฟารีด แรดซี นักวิจัยด้านความปลอดภัยทีม GReAT แคสเปอร์สกี้ กล่าวว่า “ในแคมเปญนี้ ผู้โจมตีใช้ประโยชน์จากความไว้วางใจภายในแพลตฟอร์มการส่งข้อความโดยใช้บัญชี WhatsApp ที่ถูกบุกรุกเพื่อส่งไฟล์แนบที่เป็นอันตรายซึ่งดูเหมือนจะมาจากผู้ติดต่อที่รู้จัก ทำให้ผู้รับมีแนวโน้มที่จะโต้ตอบกับไฟล์แนบมากขึ้น ชื่อไฟล์ถูกปลอมแปลงอย่างระมัดระวังให้ดูเหมือนเอกสารทางธุรกิจทั่วไป เช่น ใบแจ้งหนี้และใบแจ้งการชำระเงิน และแปลเป็นภาษาต่างๆ เพื่อรองรับการกำหนดเป้าหมายในวงกว้าง เมื่อเปิดไฟล์แล้ว จะกระตุ้นห่วงโซ่การติดเชื้อแบบเป็นขั้นตอน ซึ่งจะดึงและเรียกใช้คอมโพเน้นต์ที่เป็นอันตรายเพิ่มเติมจากโครงสร้างพื้นฐานภายนอกอย่างเงียบๆ”
ขั้นตอนการทำงานของไฟล์แนบเป็นไปตามกระบวนการหลายขั้นตอนบนระบบที่ได้รับผลกระทบ เมื่อเปิดไฟล์แล้ว จะกระตุ้นลำดับสคริปต์บนอุปกรณ์ สคริปต์เริ่มต้นจะสร้างไดเร็กทอรีการทำงานภายใต้ C:\Users\Public\Documents\ จากนั้นดึงไฟล์สคริปต์เพิ่มเติมจากโครงสร้างพื้นฐานภายนอกและเรียกใช้โดยใช้ Windows Script Host สคริปต์ติดตามเหล่านี้จะดำเนินการเพิ่มเติมในระบบและดาวน์โหลดไฟล์บีบอัดจากโครงสร้างพื้นฐานเดียวกัน ไฟล์บีบอัดนี้ประกอบด้วยแพ็คเกจติดตั้งสำหรับซอฟต์แวร์ตรวจสอบและจัดการระยะไกล
รายงานฉบับเต็มมีอยู่ที่ Securelist.com
ผู้เชี่ยวชาญของทีม GReAT ของแคสเปอร์สกี้แนะนำให้ผู้ใช้ปฏิบัติดังนี้
- ระมัดระวังเมื่อได้รับไฟล์แนบที่ไม่คาดคิดผ่าน WhatsApp แม้ว่าจะดูเหมือนมาจากผู้ติดต่อที่รู้จักก็ตาม เนื่องจากอาจมีมัลแวร์แฝงอยู่
- ไม่เปิดไฟล์สคริปต์และไฟล์ปฏิบัติการ เช่น .vbs, .vbe, .exe, .bat, .cmd, .js และ .ps1 เว้นแต่จะได้รับการตรวจสอบความถูกต้องอย่างอิสระแล้ว
- ใช้โซลูชันด้านความปลอดภัยที่แข็งแกร่งบนคอมพิวเตอร์และอุปกรณ์เคลื่อนที่ทั้งหมด อย่างเช่น Kaspersky Premium ซึ่งจะแจ้งเตือนและป้องกันการติดมัลแวร์ใดๆ
###