TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Mythos สร้างความตื่นตาตื่นใจให้กับวงการ Cybersecurity ไม่น้อย ด้วยการค้นพบช่องโหว่บน OpenBSD ที่ถูกมองข้ามมาหลายทศวรรษ และซึ่งเพิ่มขีดความสามารถของ Attacker ในการประเมินหาเส้นทางในหลายระบบเเละหลายอุปกรณ์ที่พบโหว่เพื่อสร้างเส้นทางการโจมตีได้อย่างรวดเร็ว
“การมาของ AI ทำให้การ Scan ช่องโหว่เพียงครั้งเดียวต่อเดือน หรือหนึ่งครั้งต่อปีนั้นไม่เพียงพออีกต่อไป การที่องค์กรไม่สามารถระบุจำนวนอุปกรณ์ที่เเน่ชัดได้ จะยิ่งเปิดช่องให้เกิดการโจมตีที่ไม่ทันระวังตัวมากขึ้นกว่าเดิมหลายเท่าตัว เเละการที่บุคลากรในทีม securityไม่มีเครื่องมือที่สามารถระบุถึงปัญหาได้ตรงจุดเเละปิดจุดอ่อนได้ทันท่วงที จะเป็นโจทย์ที่องค์กรธุรกิจจะต้องคิดเเละให้ความสำคัญ”
Tenable กับ Mythos ได้ร่วมมือกันในโปรเจ็กต์ที่ชื่อว่า ‘Project Glasswing’ ในการทดสอบกับทีม Mythos ซึ่งผลจากความร่วมมือนี้ ทำให้รูปเเบบของ Cybersecurity ไม่เหมือนอีกต่อไป เราจะทำอย่างไรเพื่อเตรียมพร้อมองค์กรให้สามารถรับมือกับภัยคุกคามทางไซเบอร์ที่จะไม่เหมือนเดิมอีกต่อไป
ถอดบทเรียน Mythos ผ่านสายตาของ Tenable ผู้นำด้าน Exposure Management Platform
การมาถึงของเครื่องมือ AI อย่าง Mythos สร้างข้อควรระวังในวงการความปลอดภัยไซเบอร์โดย Tenable ได้สรุปประเด็นสำคัญที่องค์กรควรปรับใช้ไว้ 4 ข้อดังนี้
1. บริหารจัดการ AI อย่างเป็นระบบ
- LLM (สมอง/เครื่องยนต์): คือปัญญาประดิษฐ์ที่มีความฉลาดล้ำลึก เช่น GPT-4, Claude ทำหน้าที่คิด วิเคราะห์ อ่านโค้ด หรือหาช่องโหว่ แต่ก็มีจุดอ่อนคือ ความไม่แน่นอน ที่บางครั้งอาจมโนข้อมูล (Hallucination) หรือให้คำตอบได้ไม่คงที่
- Harness (กรอบควบคุม/ผู้จัดการ): คือระบบซอฟต์แวร์ที่เราสร้างขึ้นมาครอบ LLM เอาไว้อีกชั้น ทำหน้าที่เป็นผู้ช่วยจัดระเบียบ คอยป้อนคำสั่ง (Prompt) อย่างเป็นระบบ กรองคำตอบ ควบคุมทิศทาง และเชื่อมต่อ LLM เข้ากับเครื่องมืออื่นๆ ขององค์กร
- ทำซ้ำ 3 ครั้ง: ธรรมชาติของ AI มักคาดเดายาก การประมวลผลอาจได้ทั้งข้อมูลที่มีประโยชน์และข้อมูลขยะ (Noise) Tenable ประเมินแล้วว่า การให้ AI ตรวจสอบซ้ำ 3 ครั้ง คือจุดที่คุ้มค่ากับต้นทุน (Token) มากที่สุด หากทำมากกว่านี้จะไม่คุ้มค่าอีกต่อไป ครั้งที่ 4, 5 หรือ 6 ความแม่นยำแทบจะไม่เพิ่มขึ้นแล้ว เทียบกับการจ่าย Token ต่อไปตัวเลข 3 ครั้ง จึงเป็นจุดที่คุ้มค่าเงินที่สุด (Best ROI)
2. ผสาน “คน-เครื่องมือเดิม-AI” เข้าด้วยกัน
- AI แทนที่ผู้เชี่ยวชาญไม่ได้: AI มีหน้าที่ทวีคูณความสามารถให้คนเก่งทำงานได้เร็วและลึกขึ้น แต่ยังจำเป็นต้องมีผู้เชี่ยวชาญคอยตัดสินใจ
- อย่าทิ้งระบบสแกนแบบดั้งเดิม: ควรใช้ AI ควบคู่กับเครื่องมือเดิม (SAST, DAST, SCA) เพราะเครื่องมือกลุ่มนี้ยังทำงานได้เสถียร ต้นทุนถูกกว่า และจัดการกับ ช่องโหว่ที่เป็นที่รู้จักอยู่แล้ว(Known Vulnerabilities) ได้ดีกว่า AI
3. จุดเปลี่ยนสำคัญ: จาก “ข้อสันนิษฐาน” สู่ “หลักฐาน”
เดิมทีเมื่อเจอช่องโหว่ เราต้องตั้งคำถามว่า “ช่องโหว่นี้จะถูกโจมตีได้จริงไหมในระบบของเรา?” แต่ AI สามารถ พิสูจน์ให้เห็นเป็นหลักฐานจับต้องได้ ว่าช่องโหว่นั้นสร้างผลกระทบต่อบริบทขององค์กรได้อย่างไร โดยไม่ต้องพึ่งพิงแค่คะแนนประเมินความรุนแรงเพียงอย่างเดียว
4. ฝ่ายป้องกัน (Defender) ยังถือไพ่เหนือกว่า
แม้เครื่องมือนี้จะน่ากลัวหากตกไปอยู่ในมือแฮกเกอร์ แต่ เจ้าของระบบ ยังได้เปรียบกว่าเสมอ เพราะสามารถใช้ AI ตรวจสอบระบบโดยที่มองเห็นซอร์สโค้ดทั้งหมด ต่างจากแฮกเกอร์ที่ต้องพยายามเจาะเข้ามาแบบสุ่มสี่สุ่มห้า อย่างไรก็ดีหัวใจสำคัญคือ ต้องปกป้อง “ซอร์สโค้ด (Source Code)” ขององค์กรให้รัดกุมที่สุด อย่าให้รั่วไหลออกไปภายนอกเด็ดขาด
ความท้าทายของยุคหลัง Mythos
จากข่าวสารเกี่ยวกับ Mythos และความสามารถที่ AI ยุคใหม่ทำได้ ร่วมกับประสบการณ์จาก Tenable พอจะชี้วัดถึงความท้าทายที่กำลังจะเกิดขึ้นต่อไปได้ว่า
- Vulnerability Tsunami หรือ Vulnami ที่หมายถึงการค้นพบช่องโหว่ เหตุการณ์นี่จะรวดเร็วและถูกนำไปใช้ได้ง่ายยิ่งขึ้น โดยที่ทีมป้องกันด้านความมั่นคงทาง Cybersecurity จะต้องจำแนกว่าภัยคุกคามนั้นเกิดขึ้นได้จริงหรือไม่? ต้องบอกความสัมพันธ์กับสภาพแวดล้อมของระบบบที่ตนเช่น (IT on-prem, on cloud, multi-cloud หรือ IoT/OT hardware) ท่ามกลางปริมาณช่องโหว่ที่เกิดมามากขึ้นตามจำนวน Surfaceที่มากขึ้นตาม
- Machine-speed ในขณะที่การเพิ่มพูนของจำนวนช่องโหว่มีมากขึ้นอย่างมหาศาล แต่การบริหารจัดการกลับเป็นไปอย่างล่าช้า เช่น ความสามารถแก้ไข config เพื่อปิดช่องโหว่ หรือทำ software patch ยังต้องมีระยะเวลาเพื่อแก้ไข เเละ ต้องใช้เวลาเพื่อตัดสินใจ ซึ่งระยะเวลาการพบช่องโหว่เเละเวลาที่ใช้ปิดช่องโหว่ กลับสวนทางกัน
- Chained Multi-Vector Attacks คือความสามารถที่น่ากลัวของ AI ที่วันนี้คือความสามารถนำช่องโหว่มาเชื่อมโยงกันให้เกิดการโจมตีเพื่อให้ไปถึงเป้าหมายได้อย่างรวดเร็ว
- ระบบให้คะแนน (scoring) จากเดิมการใช้ CVSS ที่ประเมินคะแนนความรุนแรงช่องโหว่รายตัว โดย Mythos ไม่ได้สนใจว่าคะแนนจะสูงหรือต่ำ แต่ผลลัพธ์มาพร้อมกับการพิสูจน์ทราบว่าช่องโหว่นั้นมีอยู่จริง ซึ่งอาจผสานช่องโหว่หลายตัวร่วมกันไปสู่การโจมตีที่รวดเร็ว
- ตัวตนที่ไม่ใช่มนุษย์ และ Shadow AI เป็นสิ่งที่องค์กรต้องตระหนัก และคงไม่น่าประหลาดใจที่ทุกวันนี้ ในออฟฟิศของเราอาจมีพนักงานสักคนกำลังใช้งาน AI ที่ทีมไอทีไม่ได้อนุมัติ หรือ การทำงานของ AI เองที่อาจมีสิทธิ์ในการเข้าถึงข้อมูลสำคัญ ที่สุดท้ายแล้วตัว AI เองอาจถูกโจมตีจากผู้ไม่หวังดีเพื่อขโมยข้อมูล หรือเป็นจุด Bypass การป้องกันขององค์กร
“AI ไม่ได้สร้างช่องโหว่ประเภทใหม่ แนวคิดการค้นหาช่องโหว่ยังเป็นรูปแบบเดิม จากลอจิกที่ผิดพลาดหรืออื่นๆ ที่เราเคยได้รายงานจากทีม Pentest แต่สิ่งที่เปลี่ยนไปคือปริมาณ ความเร็ว และ ความรุนแรง ที่องค์กรต้องเปลี่ยนวิธีรับมือ” คำถามคือเราจะตามเกมนี้อย่างไรให้เท่าทัน ซึ่ง Tenable มีคำตอบ
3 แนวทางปฏิบัติเพื่อรับมือกับยุคหลัง Mythos โดย Tenable
จากเนื้อหาที่ผ่านมาเราคงพอจะเห็นแล้วว่า ความเสี่ยงจากเทคโนโลยี AI ไม่ใช่เรื่องที่องค์กรจะละเลยได้ แต่เราจะรับมือกับเรื่องนี้อย่างไร โดย Tenable ได้แนะนำเรื่องนี้ไว้ผ่าน 3 แนวทางคือ
- เก็บรายละเอียดทุกสินทรัพย์ที่เป็น Attack Surface โดยองค์กรต้องมีระบบรวมศูนย์เป็นคลังเก็บข้อมูลสินทรัพย์ AI, IT, IoT/OT และ Cloud ได้แบบเรียลไทม์
- ใช้ AI สู้กับ AI เพราะด้วยความรวดเร็วที่กำลังจะเกิดขึ้นในอนาคต การใช้คนเพื่อ วิเคราะห์ เชื่อมโยงความสอดคล้องกับบริบท และ การลงมือปฏิบัติเพื่อแก้ไขช่องโหว่ คงมิอาจเร็วได้เท่ากับการมี Agent AI เข้ามาช่วย รับมือความเสี่ยงได้อย่างทันท่วงที คืนเวลาให้ทีมด้านความมั่นคงปลอดภัยเหลือเวลาไปกับการวิเคราะห์ปัญหาที่ซับซ้อน และ จัดการความเสี่ยงที่กระทบต่อธุรกิจได้จริง
- เริ่มต้นใช้ AI ด้วยการให้สิทธิ์น้อยที่สุด นี่เป็นกฏพื้นฐานของโลก Cybersecurity ที่เราต้องมองว่าทุกองค์ประกอบอาจถูกแทรกแซงได้ ดังนั้นไม่ว่าจะเป็น มนุษย์ เครื่องจักร หรือ AI ก็ควรทำงานด้วยสิทธิ์น้อยที่สุดตามความจำเป็น และต้องถูกจับตาการทำงานตลอดเวลาเพื่อป้องกันไม่ให้มีการละเมิดสิทธิ์ที่กำหนด
รู้จักกับ Tenable Hexa AI โซลูชัน Agentic AI ที่พร้อมทำงานอัตโนมัติได้อย่างชาญฉลาด
ภายใต้แพลตฟอร์ม Exposure Management Platform หรือที่เรียกว่า “Tenable One” ได้เพิ่มขีดความสามารถของ Agentic AI เพื่อดูเเลลูกค้า สามารถใช้ Agetic AI นี้ได้ โดยเริ่มตั้งเเต่ธุรกิจขนาดเล็ก กลาง ไปจนถึงขนาดใหญ่ ด้วยการให้ functions Agentic AI หรือ Tenable Hexa AI ขั้นต่ำ 1 ล้าน Token มาพร้อมใช้งานบนตัวแพลตฟอร์ม Tenable One
- Agentic Exposure Orchestration (Tenable Hexa AI) ทำหน้าที่เปรียบได้ว่าเป็นสมองของ Tenable One คอยเชื่อมโยงบริบทจาก Identity, Cloud หรือ เปิดการเชื่อมต่อด้วย MCP Server กับ Tools หรือ platfrom อื่นๆ เพื่อเผยถึงภัยคุกคามที่ส่งผลกระทบต่อองค์กรในมุมกว้างเเละครอบคลุม (เพิ่มเติม: https://exchange.tenable.com/)
- Adversarial Exposure Validation ระบบที่คอยตรวจสอบแนวรบขององค์กร ประหนึ่งว่ามีทีมงานตรวจสอบเชิงรุกว่าการป้องกัน(Preventive Maintenance) เเละช่วยวิเคราะห์ว่าระบบป้องกันของเรานั้นเเข็งเเกร่งเเค่ไหน
(หากสนใจเพิ่มเติมในส่วนของ CTEM Framework, Tenable มี Free assessment tools: https://assess.tenable.com/exposure-management-maturity-assessment)
- Context-Rich Prioritization เปลี่ยนจากการให้คะแนนช่องโหว่แบบคงที่เป็นคะแนนที่ยืดหยุ่นสะท้อนถึงความเสี่ยง ณ เวลานั้นๆตามสถานการณ์ที่เกิดขึ้นจริงในตลาด
- Toxic Combination & Attack Path Defusal สามารถค้นหาและวิเคราะห์เส้นทางการโจมตีที่ซับซ้อน ตั้งแต่ช่องโหว่เล็กๆที่เชื่อมโยงกับบัญชีที่ไม่ใช่มนุษย์ ตัดวงจรเสียก่อนที่จะถูกคนร้ายโจมตี
- Shadow AI Discovery & Governance สร้าง AI Policy เพื่อกำกับดูแลการทำงานของ AI ในองค์กรไม่ว่าจะเป็นส่วนของซอฟต์แวร์ที่มี AI, ปลั๊กอินในบราวน์เซอร์ และ การเชื่อมต่อ LLM ข้ามเครือข่าย
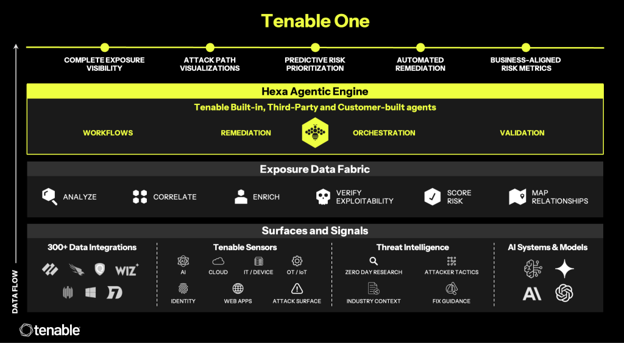
Tenable Hexa AI เป็นผู้ช่วยด้านเครือข่ายที่ยกระดับการทำงานของผู้ปฏิบัติการให้เป็นไปได้อย่างอัตโนมัติ ที่วางแผน ลงมือทำกิจกรรม เพื่อให้บรรลุเป้าหมายได้ โดยการมี AI Agent จะช่วยปิดช่องว่างไม่ให้ฝ่ายป้องกันถูกทิ้งห่างจากช่องโหว่ใหม่ๆที่เกิดขึ้นอย่างรวดเร็วในยุคหลัง Mythos นอกจากนี้ทาง Tenable ยังเปิด MCP Server ให้องค์กรสามารถเลือกใช้ LLM และ Client ที่องค์กรถนัดได้ด้วย
หากมีความสนใจในโซลูชัน Tenable One Exposure Management หรือผลิตภัณฑ์อื่นๆของ Tenable สามารถติดต่อทีมงานประจำประเทศไทยได้ที่
Website: https://www.tenable.com/partner-locator/distributors หรือ trungsiyarom@tenable.com