 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Cybereason บริษัทผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ได้ออกรายงานว่ามีการค้นพบหลักฐานที่บ่งชี้ว่ามีกลุ่มแฮ็กเกอร์จีนที่ได้รับการสนับสนุนจากรัฐเข้าแทรกซึมผู้ให้บริการด้านเครือข่ายโทรศัพท์ไม่ต่ำกว่า 10 แห่งในหลากหลายทวีป เช่น เอเชีย ตะวันออกกลาง แอฟริกา และยุโรป โดยปฏิบัติการครั้งนี้ได้รับชื่อว่า ‘Soft Cell’
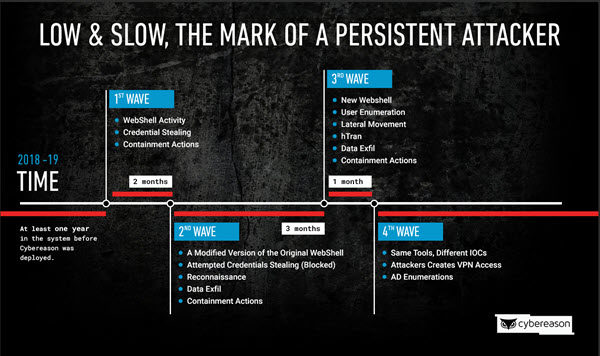
จากหลักฐานที่พบเชื่อว่าคนร้ายเริ่มปฏิบัติการมาตั้งแต่ปี 2017 แล้วแม้ว่ามีหลักฐานบางส่วนย้อนรอยไปได้ตั้งแต่ 2012 เลยทีเดียว โดยด้านเป้าหมายนั้นกลุ่มแฮ็กเกอร์มีการขโมยข้อมูลประวัติการสื่อสารของบุคคลอย่างเฉพาะเจาะจงออกไปได้
อย่างไรก็ดีในส่วนของผลกระทบและกระบวนการโจมตีนั้นพบว่าแฮ็กเกอร์ค่อยๆ เก็บข้อมูลอย่างใจเย็น จากนั้นมุ่งขโมยข้อมูลในส่วนของ AD และพยายามเข้าถึงทุก ” Credentials ขององค์กรไปจนถึงข้อมูลส่วนตัว ค่าใช้จ่าย บันทึกการสนทนา อีเมลเซิร์ฟเวอร์ และพิกัดของผู้ใช้งาน ” — Cybereason แถลงพร้อมเสริมว่า “ท้ายที่สุดคนร้ายได้รับ Credentials ระดับผู้ดูแลและพยายามสร้างบัญชีของตัวเองขึ้นมาด้วย“
สำหรับผู้สนใจสามารถติดตามเพิ่มเติมได้อย่างละเอียดจากบล็อกของ Cybereason ที่ภายในจะบอกวิธีการและยกหลักฐานประกอบมากมายหรือชมวีดีโอได้ตามด้านล่าง อย่างไรก็ตามนี่เป็นอุทาหรณ์ที่ดีอีกเหตุการณ์หนึ่งว่าถ้าเป็นแฮ็กเกอร์ที่รัฐสนับสนุน (State-sponsor) ก็จะเล่นกันประมาณนี้ครับ
ที่มา : https://www.hackread.com/cellular-networks-hit-by-hackers-in-espionage-attempt/ และ https://www.darkreading.com/attacks-breaches/global-cyberattack-campaign-hit-mobile-carrier-networks-/d/d-id/1335052




