 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








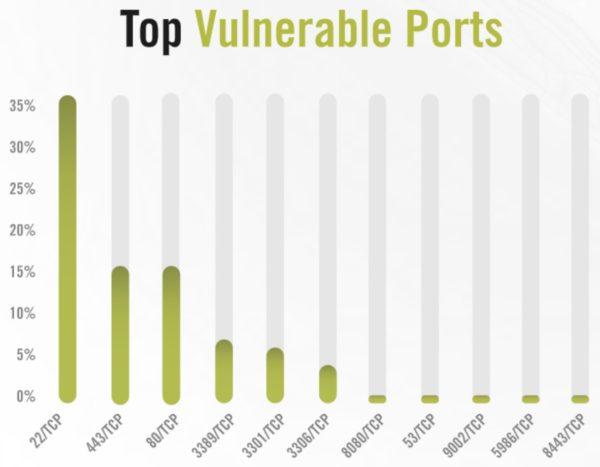
Alert Logic ผู้ให้บริการ Threat Intelligence ออกรายงานด้านความมั่นคงปลอดภัยสำหรับธุรกิจ SMB โดยสำรวจข้อมูลจากเหตุการณ์ด้านไซเบอร์ที่เกิดขึ้นรวม 130,000 ครั้งจากลูกค้ากว่า 4,000 ราย พบว่าพอร์ตที่แฮ็กเกอร์ใช้เป็นช่องทางโจมตีมากที่สุุด คือ 22, 80 และ 443 สำหรับ SSH, HTTP และ HTTPS ตามลำดับ
Alert Logic ระบุว่า ร้อยละ 65 ของเหตุการณ์โจมตีไซเบอร์ที่เกิดขึ้นมีพอร์ตทั้ง 3 เกี่ยวข้อง เนื่องจากแฮ็กเกอร์ต้องการเปิดช่องทางในการติดต่อสื่อสาร ในขณะที่อันดับ 4 คือ พอร์ต 3389 หรือ RDP ซึ่งมีช่องโหว่ที่นำไปสูู่การโจมตีแบบ Remote Code Execution เป็นจำนวนมากในปีนี้ เช่น CVE-2019-1181, CVE-2019-1182 และ CVE-2019-0708 นอกจากนี้อีก 1 พอร์ตที่มีความเสี่ยงสูงคือ FTP 20 และ 21 เนื่องจากมีเครื่องใช้สำนักงานในปัจจุบัน เช่น ปรินเตอร์, สแกนเนอร์ และกล้อง รองรับการใช้งานเป็นจำนวนมาก คาดว่าสูงถึง 1 ใน 3 ของ FTP Server ที่ค้นพบทั้งหมด
ประเด็นอื่นๆ ที่น่าสนใจในรายงาน ได้แก่
- ปัญหาด้านความมั่นคงปลอดภัยขององค์กรอันดับหนึ่ง คือ การใช้ซอต์ฟแวร์ที่หมดอายุ (75%) ตามมาด้วยการเข้ารหัสที่ไม่แข็งแกร่งเพียงพอ (66%)
- 66% ของ SMB ยังคงใช้ Windows 7 ซึ่งจะ End of Support ในเดือนมกราคม 2020 ในขณะที่ Windows XP ยังคงมีการใช้งานอยู่ “ในจำนวนที่ไม่ใช่น้อยๆ “
- เกือบครึ่งของระบบปฏิบัติการ Linux ที่ใช้งานอยู่ ใช้ Kernel เวอร์ชันที่หมดอายุุไปแล้ว เช่น 2.6 ซึ่ง End of Support ไปตั้งแต่ 3 ปีที่แล้ว และมีช่องโหว่ที่ทราบกันดีไม่น้อยกว่า 65 รายการ
- เกือบ 1 ใน 3 ของ SMB ยังคงใช้ Exchange 2000 Email Server ซึ่ง End of Support ไปตั้งแต่เดือนกรกฎาคม 2010
ผู้ที่สนใจสามารถอ่านรายงานฉบับเต็มได้ที่: https://resources.alertlogic.com/c/IR-critical-watch-report
ที่มา: https://www.bleepingcomputer.com/news/security/most-cyber-attacks-focus-on-just-three-tcp-ports/











