TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Papworth Hospital โรงพยาบาลโรคหัวใจชื่อดังในเขต Cambridgeshire ประเทศอังกฤษ รอดพ้นจากการถูก Crypto-ransomware โจมตี หลังพยาบาลเผลอกดเปิดไฟล์แนบ Ransomware บนอีเมล ต้องขอบคุณระบบสำรองข้อมูลที่ทำงานทุกวัน
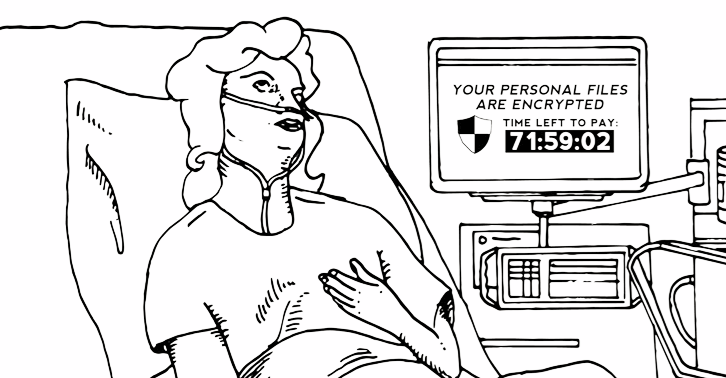
Jane Berezynskyj ผู้อำนวยการฝ่าย ICT ของ Papworth Hospital ระบุว่า เขาเชื่อว่าสาเหตุมาจากพยาบาลที่เข้ากะเผลอกดเปิดไฟล์แนบบนอีเมลที่แฝง Ransowmare อย่างไม่ตั้งใจ ส่งผลให้เกิดการโจมตีขึ้นเมื่อช่วงเวลา 5 ทุ่มของคืนวันเสาร์เมื่อไม่กี่เดือนที่ผ่านมานี้ ซึ่งจากการตรวจสอบพบว่าเป็น Crypto-ransomware ประเภทใหม่ที่ยังไม่มีเครื่องมือสำหรับปลดรหัส
อย่างไรก็ตาม Ransomware ดังกล่าวไม่ได้เริ่มโจมตีโดยทันที มันเริ่มเข้ารหัสไฟล์ข้อมูลประมาณหลังเที่ยงคืน ซึ่งเป็นช่วงเวลาหลังจากที่การสำรองข้อมูลประจำวันดำเนินการแล้วเสร็จไปแล้ว ถึงแม้ว่าทางโรงพยาบาลจะมีแผนรับมือกับ Ransomware และพนักงานที่มีประสบการณ์ แต่ทาง Berezynskyj ก็ออกมาระบุว่า “พวกเราถือว่าโชคดีมากๆๆ เวลาเป็นทุกสิ่งทุกอย่างสำหรับพวกเราจริงๆ”
Berezynskyj อธิบายเพิ่มเติมว่า Papworth Hospital ยังคงใช้สถาปัตยกรรมแอพพลิเคชันแบบเก่าและมีการแชร์ไฟล์ ส่งผลให้เมื่อ Ransomware เข้าโจมตี นอกจากมันจะเข้ารหัสข้อมูลบนเครื่องที่ติดมัลแวร์แล้ว มันยังค้นหาไฟล์ที่แชร์ และเข้ารหัสไฟล์เหล่านั้นทั้งหมดอีกด้วย แต่เนื่องจากโรงพยาบาลมี Full Backup ของข้อมูลทั้งหมดก่อนเกิดเหตุการณ์ ส่งผลให้สามารถฟื้นคืนระบบทั้งหมดได้อย่างสมบูรณ์เพียงแค่ไม่กี่วันหลังจากนั้น โดยที่ทางโรงพยาบาลไม่จำเป็นต้องเสียค่าไถ่แต่อย่างใด
ปัจจุบันนี้ โรงพยาบาลใช้วิธีการสำรองข้อมูลแบบ Incremental Backup ทุกๆ 1 ชั่วโมง ลงบนที่จัดเก็บข้อมูลประเภทต่างๆ รวมไปถึง Tape ด้วย
เหตุการณ์นี้นับว่าเป็นกรณีตัวอย่างที่แสดงให้เห็นถึงความสำคัญของการสำรองข้อมูลเพื่อรับมือกับ Ransomware โดยเฉพาะอย่างยิ่งกับโรงพยาบาลที่ถือได้ว่ามีชีวิตของคนไข้เป็นเดิมพัน โรงพยาบาลและหน่วยงานอื่นๆ ควรพึงระลึกไว้เสมอว่า ระบบของตนสักวันต้องถูกโจมตีแน่นอน เพียงแค่ยังไม่ทราบว่าเมื่อไหร่เท่านั้น ดังนั้นจึงควรมีการประเมินความเสี่ยงและวางแผนรับมือกับความเสี่ยงนั้นๆ อย่างรอบคอบ การอบรมพนักงานให้ตระหนักถึงภัยคุกคามและความมั่นคงปลอดภัย รวมทั้งซ้อมรับมือถือว่าเป็นสิ่งสำคัญที่แต่ละหน่วยงานควรนำไปพิจารณา
ที่มา: http://www.theregister.co.uk/2016/11/04/papworth_ransomware_dodge/