TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





นักวิจัยด้านความมั่นคงปลอดภัยจาก Cymulate ออกมาเปิดเผยถึงช่องโหว่บนฟีเจอร์ “Online Video” บน Microsoft Word 2016 และเวอร์ชันที่ต่ำกว่า ซึ่งช่วยให้แฮ็กเกอร์แอบฝังมัลแวร์ลงบนไฟล์เอกสารได้ เสี่ยงถูกรันมัลแวร์บนคอมพิวเตอร์โดยไม่รู้ตัว
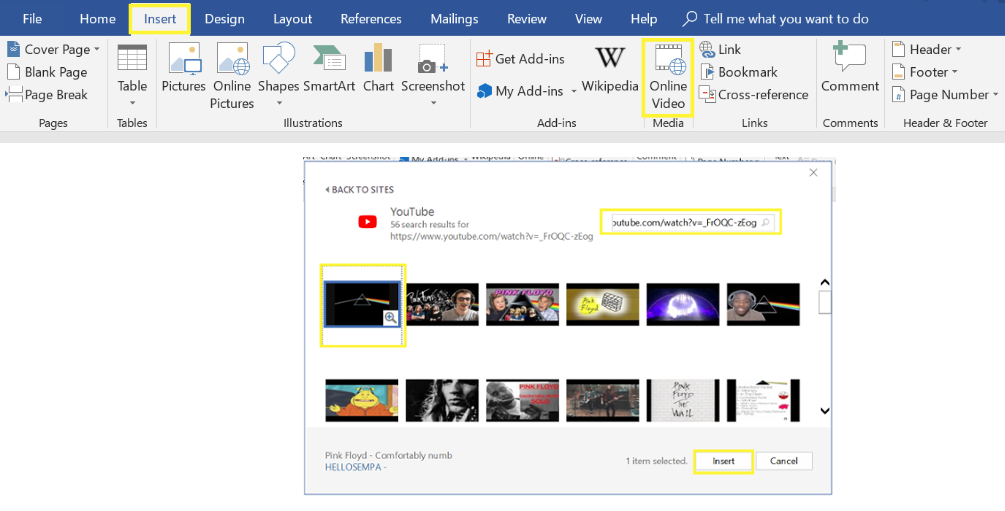
Online Video เป็นฟีเจอร์บน MS Word ซึ่งช่วยให้ผู้ใช้สามารถฝังลิงค์วิดีโอออนไลน์ YouTube เข้าไปบนไฟล์เอกสารได้ เมื่อผู้ใช้ใส่ลิงค์วิดีโอที่ต้องการลงไปแล้ว ฟีเจอร์ Online Video จะทำการสร้างสคริปต์ HTML ฝังเข้าไปในไฟล์เอกสารโดยอัตโนมัติ โดยสคริปต์ดังกล่าวจะถูกรันเมื่อผู้ใช้คลิกรูป Thumbnail บนเอกสารเพื่อเล่นวิดีโอ
อย่างไรก็ตาม เนื่องจากไฟล์เอกสาร (.docx) แท้ที่จริงแล้วคือ Zip Package ที่ประกอบด้วยไฟล์มัลติมีเดียและไฟล์การตั้งค่าต่างๆ ที่สามารถเปิดและแก้ไขเนื้อหาข้างในได้ ส่งผลให้นักวิจัยสามารถเปิดไฟล์การตั้งค่าที่ชื่อว่า “document.xml” เพื่อแก้ไขสคริปต์วิดีโอที่ฟีเจอร์ Online Video สร้างขึ้นมา แล้วเปลี่ยนไปเป็นสคริปต์มัลแวร์แทน นั่นหมายความว่าเมื่อรูป Thumbnail บนไฟล์เอกสารถูกคลิก จะเป็นการรันมัลแวร์แทนที่จะดาวน์โหลดวิดีโอจาก YouTube มาเล่น และการกระทำนี้ไม่มีหน้าจอแจ้งเตือนเรื่องความมั่นคงปลอดภัยใดๆ เด้งขึ้นมาอีกด้วย
ผู้ที่สนใจสามารถดูวิดีโอ PoC การโจมตีได้ที่: https://bit.ly/2SvhNj8
Cymulate ได้รายงานช่องโหว่ไปยัง Microsoft ตั้งแต่เมื่อ 3 เดือนก่อน แต่ทาง Microsoft ปฏิเสธที่จะระบุว่าประเด็นนี้เป็นช่องโหว่ด้านความมั่นคงปลอดภัย เนื่องจากซอฟต์แวร์แปลความ HTML ได้อย่างที่ควรจะเป็นอยู่แล้ว ทีมนักวิจัยจึงตัดสินใจเปิดเผยช่องโหว่นี้สู่สาธารณะเพื่อแจ้งเตือนผู้ใช้ทั่วโลก ส่งผลให้ตอนนี้ยังไม่มีแพตช์สำหรับอุดช่องโหว่ดังกล่าว
รายละเอียดเชิงเทคนิค: https://blog.cymulate.com/abusing-microsoft-office-online-video
ที่มา: https://thehackernews.com/2018/10/microsoft-office-online-video.html