 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








MikroTik ออกแพตซ์อุตช่องโหว่ Zero-day อย่างรวดเร็วหลังการแจ้งเตือนไม่ถึงวัน โดยช่องโหว่นี้ส่งผลกับ OS ของเร้าเตอร์ตั้งแต่เวอร์ชัน 6.29 เป็นต้นไป
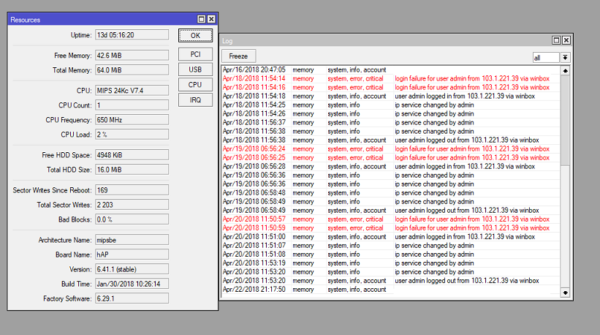
ช่องโหว่นี้ทำให้สามารถใช้เครื่องมือแบบพิเศษเชื่อมต่อไปยังพอร์ต Winbox (บริการการบริหารจัดการแบบทางไกลของ MikroTik ปกติแล้วใช้พอร์ต 8291) และเรียกไฟล์ฐานข้อมูลผู้ใช้ ซึ่งผู้โจมตีสามารถนำไปถอดรหัสหาข้อมูลผู้ใช้ต่อได้ แม้จะยังไม่ได้มีการโจมตีเกิดขึ้นมากนักแต่แนะนำผู้ใช้รีบอัปเดตเป็นเวอร์ชัน 6.42.1 และ 6.43rc4 ตามลิ้งก์นี้ https://mikrotik.com/download
ถึงแม้ว่ายังไม่เกิดการโจมตีในวงกว้างแต่ก็ไม่อาจทราบได้เลยว่าเร้าเตอร์ของท่านนั้นตกเป็นเหยื่อไปหรือยัง ดังนั้นทาง MikroTik เองจึงแนะนำให้ผู้ใช้เปลี่ยนรหัสผ่านของผู้ดูแลและใช้ Winbox เพื่อเปลี่ยนค่าการเชื่อมต่อของตัวเองเป็นพอร์ตอื่น หรือ แก้ไขค่าใน ‘Available form’ เพื่อจำกัดการเชื่อมต่อพอร์ตนี้จาก IP เฉพาะที่อนุญาตเท่านั้นดูรูปประกอบด้านล่าง


