TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Hostinger หรือ Web Hosting ชื่อดังได้ออกแถลงการณ์ว่าถูกเข้าถึงเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต คาดว่าจะกระทบกับลูกค้าถึง 14 ล้านราย ซึ่งตอนนี้ทำการแจ้งรีเซ็ทรหัสผ่านของผู้ใช้แล้ว
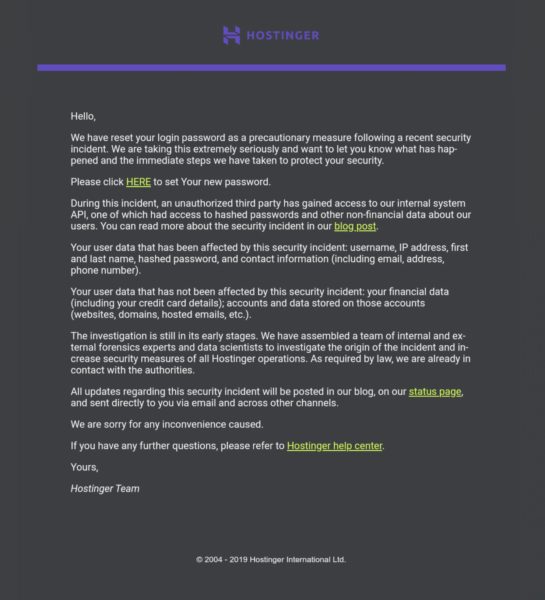
เหตุการณ์คือเมื่อวันพฤหัสที่ผ่านมาทางบริษัทได้ประกาศผ่านบล็อกว่าพบการเข้าถึงเซิร์ฟเวอร์ตัวหนึ่งโดยไม่ได้รับอนุญาต โดยบนนั้นมี Authorize Token สำหรับใช้งาน API ด้วย ทำให้คนร้ายสามารถเข้าถึงฐานข้อมูลที่เก็บข้อมูลลูกค้ากว่า 14 ล้านรายต่อไป ทั้งนี้ในส่วนประกาศของ Hostinger คาดว่าคนร้ายอาจจะเข้าถึงข้อมูล เช่น ชื่อ-นามสกุล ไอพี Username ที่อยู่ เบอร์โทรศัพท์ อีเมล และอื่นๆ นอกจากนี้ฐานข้อมูลยังเก็บรหัสผ่านที่ Hash เอาไว้ด้วย
อย่างไรก็ตามปัจจุบันบริษัทได้ประกาศแจ้งลูกค้าทางอีเมลและทำการรีเซ็ตรหัสผ่านแล้ว แต่ก็ยังชี้ว่าไม่สามารถสรุปความเสียหายที่แน่ชัดได้ตอนนี้ ทั้งยังต้องอาศัยหลักฐานอีกหลายส่วนเพื่อประกอบกันว่าแฮ็กเกอร์ไปได้ถึงไหน นอกจากนี้ยังมีแหล่งข่าวของผู้ใช้ที่เผยว่าบริษัทพยายามบิดเบือนเรื่องที่ว่าข้อมูลการเงินไม่ได้รับผลระทบ ดังนั้นก็ต้องรอสรุปกันต่อไปครับ
ที่มา : https://techcrunch.com/2019/08/25/web-host-hostinger-data-breach/ และ https://www.zdnet.com/article/hostinger-resets-customer-passwords-after-security-incident/