TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Chronicle ผู้ให้บริการด้านความมั่นคงปลอดภัยไซเบอร์ในเครือของ Google ประกาศเปิดตัว Backstory แพลตฟอร์มเชิงพาณิชย์สำหรับวิเคราะห์ภัยคุกคามบนระบบ Cloud สำหรับองค์กร โดยถูกออกแบบมาเพื่อช่วยให้ลูกค้าสามารถตรวจสอบเหตุการณ์ด้านความมั่นคงปลอดภัยที่เกิดขึ้น รวมไปถึงควานหาช่องโหว่และตรวจจับภัยคุกคามต้องสงสัยได้อย่างรวดเร็ว
Backstory ช่วยให้องค์กรสามารถอัปโหลดและจัดเก็บข้อมูลที่เกี่ยวข้องกับความมั่นคงปลอดภัยภายใน (Internal Security Telemetry) บนแพลตฟอร์ม Google Cloud และใช้ Machine Learning รวมไปถึงเทคโนโลยี Data Analytics ในการเฝ้าระวังและวิเคราะห์ข้อมูลเหล่านั้นเพื่อตรวจจับและค้นภัยคุกคามต้องสงสัย ซึ่งองค์กรสามารถติดตามการใช้งานได้ผ่านหน้า Dashboard ที่สรุปรวมข้อมูลทุกอย่างไว้ด้วยกัน
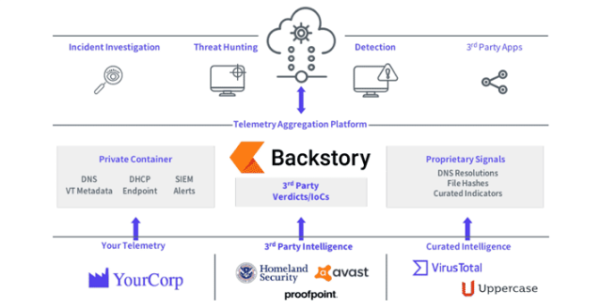
“Backstory ทำการ Normalize, Index และ Correlate ข้อมูล ทั้งของตัวเองและของ 3rd Party รวมไปถึงดูแลจัดการสัญญาณภัยคุกคาม เพื่อให้สามารถวิเคราะห์และให้บริบทเกี่ยวกับกิจกรรมที่มีความเสี่ยงได้อย่างรวดเร็ว … จากการใช้ Back Story นักวิเคราะห์ของพวกเราจะทราบว่า ทุกอุปกรณ์ของบริษัทเคยมีการติดต่อกับโดเมนหรือหมายเลข IP เหล่านี้ [ที่อันตราย] หรือไม่ภายในไม่ถึงวินาที” — Chronicle ระบุใน Blog
เช่นเดียวกับโซลูชัน SIEM ทั่วไป Backstory แปลงข้อมูล Log เช่น ทราฟฟิก DNS, NetFlow, Endpoint Logs, Proxy Logs และอื่นๆ ให้เป็นข้อมูลที่เข้าใจได้ง่าย สามารถค้นหาและนำไปใช้ต่อได้อย่างรวดเร็ว ช่วยให้องค์กรสามารถทราบรายละเอียดเชิงลึกเกี่ยวกับภัยคุกคามและการโจมตีที่เกิดขึ้นบนระบบเครือข่าย รวมไปถึงภาพรวมของภัยคุกคามที่เกิดขึ้นทั้งหมด นอกจากนี้ Backstory ยังเปรียบเทียบข้อมูลกับ Threat Intelligence ที่รวบรวมมาจากหลายๆ พาร์ทเนอร์และหลายๆ แหล่ง เช่น VirusTotal, Avast, Proofpoint และ Carbon Black เพื่อตรวจจับพฤติกรรมหรือภัยคุกคามต้องสงสัยอีกด้วย
Backstory เป็นแพลตฟอร์มเชิงพาณิชย์ซึ่งคิดค่าบริการตามขนาดของบริษัท โดยไม่สนใจปริมาณข้อมูลที่ส่งไปเก็บและวิเคราะห์ ผู้ที่สนใจสามารถดูรายละเอียดของบริการเพิ่มเติมได้ที่: https://chronicle.security/products/backstory/
ที่มา: https://thehackernews.com/2019/03/backstory-cybersecurity-software.html