 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








ทีมงาน Windows Defender ATP ได้ออกมาแจ้งเตือนถึงแคมเปญการโจมตีของมัลแวร์ลอบขโมยข้อมูลที่ชื่อ ‘Astaroth’ โดยความน่าสนใจอยู่ที่วิธีการติดมัลแวร์ซึ่งการใช้เทคนิค Multi-stage อันซับซ้อนและใช้เทคนิค Fileless ควบคู่กับการใช้เครื่องมือที่มีอยู่แล้วในเครื่อง (live-off-the-land)
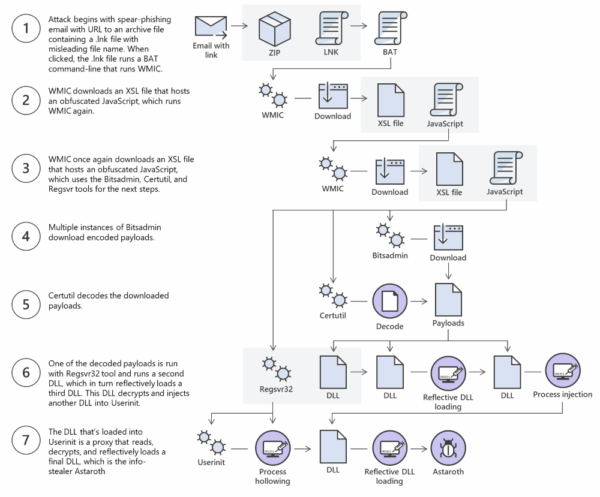
จากภาพประกอบของ Microsoft ด้านบนจะเห็นได้ว่าจุดเริ่มต้นของการนำส่งมัลแวร์ Astaroth ก็คืออีเมลเหมือนเช่นเคย โดยหากเหยื่อไม่ระมัดระวังเปิดลิงก์ที่แนบมาก็จะนำไปยังเว็บไซต์ที่มีไฟล์ .LNK ซึ่งหากดาวน์โหลดและถูกรันขึ้นจะเรียกใช้ Windows Management Instrumentation Command-line (WMIC) และเริ่มการโจมตีแบบหลายลำดับต่อไป ทั้งนี้เมื่อพิจารณาในภาพรวมจะเห็นได้ว่ามัลแวร์มีการเรียกดาวน์โหลดไฟล์ต่อกันมาเป็นทอดๆ ซึ่งทั้งหมดจนกระทั่งถึงขั้นตอนสุดท้ายจะใช้เทคนิค Fileless ที่ทำให้โซลูชัน Antivirus ทั่วไปนั้นตรวจจับได้ยาก รวมถึงการใช้เครื่องมือที่มีอยู่แล้วในเครื่องอย่าง WMIC, Certutil, Bitsadmin, Regsvr32 และ Userinit ทำให้แคมเปญนี้มีความน่าสนใจมากทีเดียว
อย่างไรก็ตามยังดีที่ Microsoft พบว่าแคมเปญการแพร่กระจายครั้งนี้เกือบทั้งหมดกว่า 95% เกิดขึ้นที่บราซิล แต่ก็นั่นแหละครับจุดเริ่มแรกก็เหมือนที่เราคุ้นเคยคืออีเมลนั่นเอง ดังนั้นการที่ผู้ใช้งานมี Awareness จะช่วยเป็นเกราะป้องกันได้อย่างดี นอกจากนี้ทาง Microsoft ก็ได้ให้ภาพวิเคราะห์ในฝั่งป้องกันไว้เช่นกันตามด้านล่าง ผู้สนใจสามารถศึกษาเพิ่มเติมได้ที่นี่

ที่มา : https://www.bleepingcomputer.com/news/security/microsoft-discovers-fileless-astaroth-trojan-campaign/ และ https://www.zdnet.com/article/microsoft-warns-about-astaroth-malware-campaign/



