TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Fortinet ได้ออกมาเตือนถึงช่องโหว่ Zero-day ที่มีการใช้งานโจมตีจริง ซึ่งพบว่าคนร้ายมีการใช้ช่องโหว่เพื่อเข้าไปสร้างแอคเค้าน์ใหม่สำหรับการใช้ SSL VPN รวมถึงมีการเปลี่ยนแปลงค่าคอนฟิคต่างๆ โดยแนะนำให้ปิดการเข้าถึงหน้าบริหารจัดการผ่าน HTTP/HTTPS ลงก่อน

CVE-2024-55591 เป็นช่องโหว่ Authentication Bypass ซึ่งกระทบกับ FortiOS เวอร์ชัน 7.0.0 – 7.0.16 และ FortiProxy 7.0.0-7.0.79 และ FortiProxy 7.2.0 – 7.2.12 โดยคนร้ายสามารถส่ง Request อันตรายเข้าไปยัง Node.js Websocket ได้เพื่อให้ได้รับสิทธิ์ super-admin
อย่างไรก็ดีจากการติดตามเบาะแสการโจมตีจากทั้งฝั่งของ Fortinet เองและผู้เชี่ยวชาญจาก Arctic Wolf พบกิจกรรมประมาณว่าคนร้ายที่ใช้ช่องโหว่ดังกล่าวจะมีการสุ่มสร้างบัญชีแอดมินหรือ Local User และเพิ่มตัวตนเหล่านั้นเข้าไปยังกลุ่มผู้ใช้ SSL VPN เดิมหรือกลุ่มใหม่ รวมไปถึงการเปลี่ยนแปลงค่า Policy Firewall กับการตั้งค่าอื่นๆ ถึงปัจจุบันก็ยังไม่สามารถสรุปถึงจุดเริ่มต้นได้ แต่จากการติดตามของ Arctic Wolf พวกเขาจำแนกช่วงเวลาเหตุการณ์โจมตีออกเป็น 4 ระยะคือ
- สแกนหาช่องโหว่ระหว่าง 16-23 พ.ย. 2024
- Reconnaissance ระหว่าง 22- 27 พ.ย. 2024
- ตั้งค่า SSL VPN ในช่วงราว 4 -7 ธ.ค. 2024
- Lateral Movement ช่วง 16 – 27 ธ.ค. 2024
หากวิเคราะห์จากรูปแบบการโจมตีอาจจะไม่ได้เกิดจากกลุ่มแฮกเกอร์เพียงกลุ่มเดียวด้วยแต่ที่มีร่วมกันคือเกี่ยวกับการใช้ jsconsole โดย IOC ที่ Fortinet และ Arctic Wolf แนะไว้คือ Logs ที่แสดงเมื่อเหยื่อถูกเข้าโจมตีผ่านทางช่องโหว่คือการสุ่มเลขไอพีต้นทางและปลายทาง
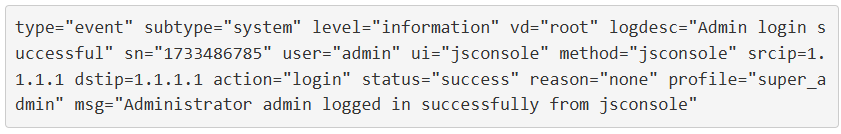
และเมื่อคนร้ายสร้างผู้ใช้ระดับ Admin ค่า Logs จะปรากฎว่าเป็นการสุ่มชื่อ Username และที่มาไอพี
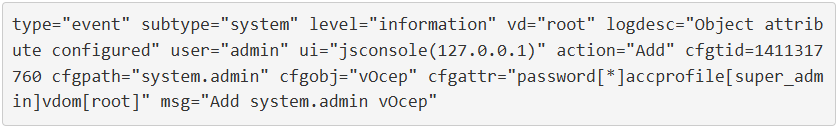
ปัจจุบัน Fortinet แนะนำให้ผู้ใช้ปิดหน้าการเข้าถึงผ่าน HTTP/HTTPS สำหรับการบริหารจัดการลงก่อนหรือจำกัดเลขหมายไอพีที่เข้าถึงหน้านี้ได้ผ่าน Local Policy