TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย







Sophos ผู้ให้บริการโซลูชันรักษาความมั่นคงปลอดภัยและป้องกันการสูญหายของข้อมูลชั้นนำของโลก ออกมาแจ้งเตือนถึง Ransomware ตัวใหม่ ชื่อว่า Fantom (Troj/Fantom-B) ถึงแม้ว่าจะเป็น Ransomware ที่ไม่ได้มีความซับซ้อนและไม่ได้แพร่กระจายตัวออกไปมากนัก แต่มีจุดเด่นตรงที่การปลอมเป็น Windows Critical Update เพื่อหลอกผู้ใช้ที่ไม่คุ้นเคยกับการอัปเดตระบบปฏิบัติการได้
Fantom Ransomware ถูกพัฒนาโดยภาษา C# และมีลักษณะการทำงานเหมือนกับ Ransomware อื่นๆ คือ หลังจากถูกติดตั้งลงบนเครื่องจะทำการเข้ารหัสไฟล์แล้วเรียกค่าไถ่ แต่มีการเพิ่มฟีเจอร์พิเศษคือการปลอมตัวเองเป็นการอัปเดตระบบปฏิบัติขณะทำการโจมตีผู้ใช้ เพื่อให้ผู้ใช้ไม่รู้ตัวว่าไฟล์ข้อมูลของตนกำลังถูกเข้ารหัสอยู่
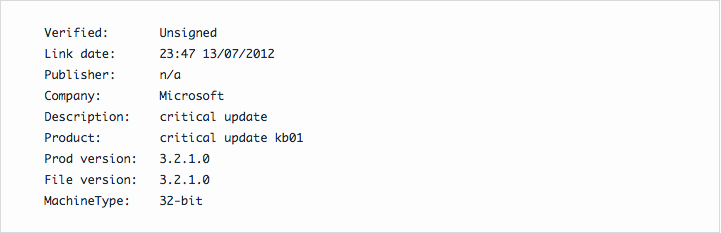
จุดเด่นของ Fantom Ransomware คือ การระบุตัวเองเป็น Windows Sysinternals Tool ที่เรียกว่า sigcheck อย่างไรก็ตาม พึงระลึกไว้เสมอว่า Windows Updates จะไม่ถูกส่งมาผ่านทางอีเมลในรูปของไฟล์ exe อย่างแน่นอน หรือถ้ามีจริง ก็ต้องมี Digital Signature ของทาง Microsoft แนบมาด้วยเสมอ
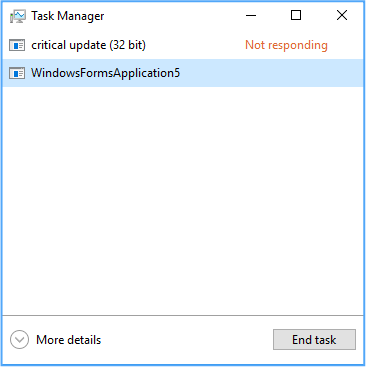
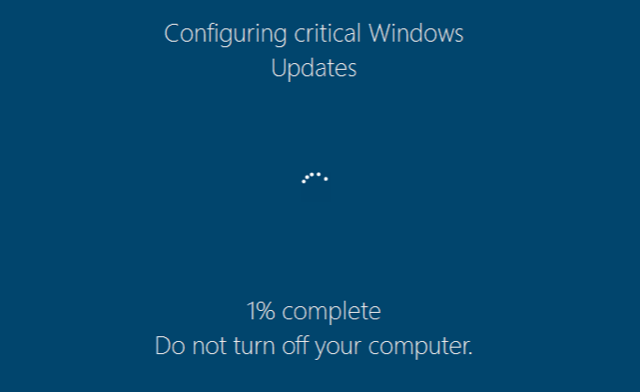
เมื่อเหยื่อเปิดไฟล์ Ransomware ดังกล่าว โปรเซส critical update และ WindowsFormsApplication5 จะเริ่มทำงาน โดยโปรเซสแรกจะทำหน้าที่เข้ารหัสไฟล์ข้อมูลบนเครื่องคอมพิวเตอร์ของเหยื่อ พร้อมต่อท้ายด้วยนามสกุล .fantom ในขณะที่โปรเซสที่สองจะทำหน้าที่เป็นตัวล่อ เพื่อให้เหยื่อไม่สังเกตถึงความเปลี่ยนแปลงและปิดเครื่องก่อนที่ไฟล์ข้อมูลจะถูกเข้ารหัสทั้งหมด นอกจากนี้ เพื่อให้การอัปเดต Windows สมจริงมากยิ่งขึ้น WindowsFormsApplication5 จะแสดงหน้าจอดังรูปด้านล่าง
หลังจากที่ Fantom เข้ารหัสข้อมูลเสร็จเรียบร้อยแล้ว จะแสดงข้อความดังรูปด้านล่าง ซึ่งถ้าเหยื่อเผลอตอบ Yes ไป Fantom Ransomware จะดำเนินการลบ Shadow Copies ที่มีทั้งหมด เพื่อให้เหยื่อไม่สามารถกู้ไฟล์ต้นฉบับกลับคืนมาได้ (นี่คือสาเหตุว่าทำไมจึงควรสำรองข้อมูลไว้ภายนอกแบบออฟไลน์)
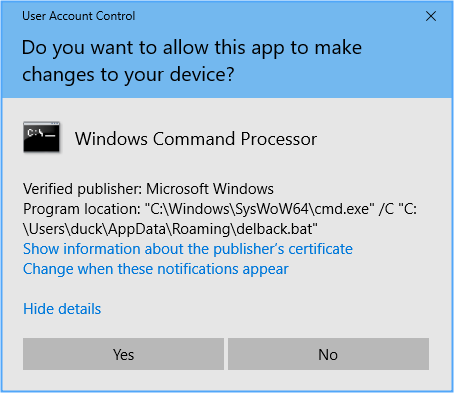
เมื่อดำเนินการทุกขั้นตอนเสร็จสิ้น Fantom จะสร้างไฟล์เรียกค่าไถ่ชื่อ DECRYPT_YOUR_FILES.HTML บนหน้า Desktop พร้อมระบุจำนวนเงินค่าไถ่ที่ต้องจ่ายในสกุลเงิน Bitcoin และวิธีติดต่อผ่านแฮ็คเกอร์ผ่านทางเครือข่าย TOR
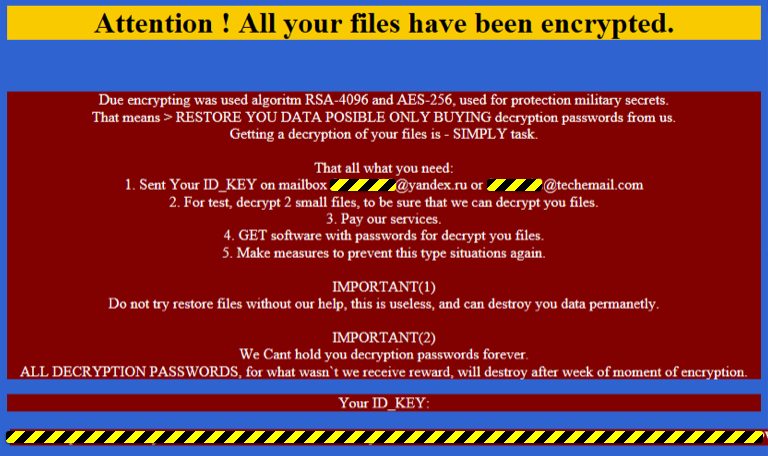
รายละเอียดเพิ่มเติม: https://nakedsecurity.sophos.com/2016/09/02/fantom-ransomware-pretends-to-be-a-windows-critical-update/