TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






SonicWall ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ได้ออกมาเตือนถึงการค้นพบการโจมตีระบบ Access Control จาก Nortek Security&Control (NSC) เพื่อใช้เป็นฐานการโจมตี DDoS
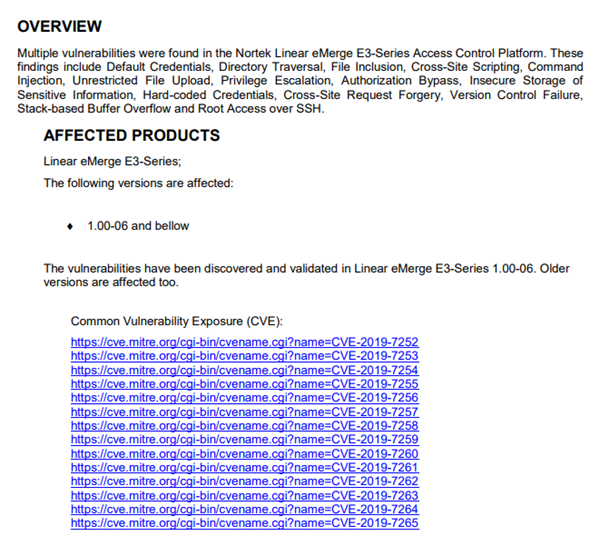
สำหรับผลิตภัณฑ์ที่ตกเป็นเหยื่อของแฮ็กเกอร์ในครั้งนี้คือ Linear eMerge E3 จาก NSC หรือฮาร์ดแวร์ที่ป้องกันการเข้าถึงในอาคารโดยใช้ Credential หรือ Smart Card (เครื่องแตะบัตรที่เราใช้กันในออฟฟิศหรือโรงงานนั่นเอง) ประเด็นคือเมื่อปีก่อนผู้เชี่ยวชาญจาก Applied Risk ได้ออกมาเปิดเผยช่องโหว่ของ Linear eMerge E3 กว่า 10 รายการ (ตามรูปด้านบน) ซึ่ง 6 รายการมีความรุนแรงสูงแต่ NSC ล้มเหลวในการแก้ไขและต่อมาผู้เชี่ยวชาญจึงเผยโค้ด PoC
โดยช่องโหว่ที่ทีมงาน SonicWall รายงานคือ CVE-2019-7256 ที่มีความรุนแรง 10/10 ที่สามารถทำให้แฮ็กเกอร์จากทางไกลทำ Command Injection และ Execution ด้วยสิทธิระดับ Root ได้เพียงแค่สร้าง Http Request แบบพิเศษเข้ามาโจมตี
อย่างไรก็ตามแม้จะพบจำนวนของ Linear eMerge E3 ไม่มากนักหากค้นหาผ่าน Shodan เพียง 2,375 ตัวแต่ก็เป็นดัชนีที่บอกได้ว่าระบบ IoT นั้นมีความเสี่ยงจากการโจมตีเสมอ ดังนั้นถ้ามีใครใช้งาน Linear eMerge E3 ก็ควรอัปเดต (หากมีแพตช์) หรือปิดกั้นระบบที่คล้ายกันไม่ให้เข้าถึงได้ผ่านอินเทอร์เน็ตนะครับ