TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย









ภัยคุกคามทางไซเบอร์ระลอกใหม่ขยายวงกว้างทั่วยุโรป หลังผู้ไม่ประสงค์ดีโจมตีระบบควบคุมอุณหภูมิตู้แช่เย็นและตู้แช่แข็งของเครือข่ายซูเปอร์มาร์เก็ตชั้นนำอีกครั้ง ส่งผลให้อุณหภูมิพุ่งสูงจนสินค้าอาหารสดเน่าเสียและต้องทิ้งทั้งหมด เหตุการณ์ดังกล่าวครอบคลุมทั้งเบลเยียม ลักเซมเบิร์ก สวีเดน และไอร์แลนด์ ซ้ำรอยการโจมตีลักษณะเดียวกันในฝรั่งเศสเมื่อเดือนก่อน
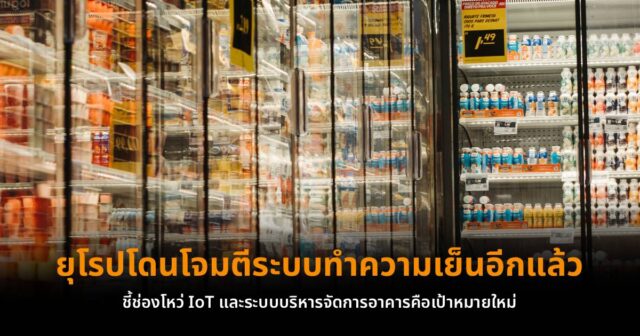
กลุ่มธุรกิจค้าปลีกหลายรายยืนยันความเสียหายที่เกิดขึ้นจากการปรับเปลี่ยนการตั้งค่าอุณหภูมิทางไกลโดยไม่ได้รับอนุญาต ส่งผลกระทบต่อการดำเนินงานดังนี้
- ผู้ประกอบการที่ได้รับผลกระทบ:Ahold Delhaize และ Colruyt หรือผู้บริหารแฟรนไชส์ Spar ในเบลเยียม, เครือข่าย Coop และ ICA ในสวีเดน, Musgrave ในไอร์แลนด์ที่กระทบสาขา SuperValu 13 แห่ง, Carrefour รวมถึงสโตร์ของ IKEA อย่างน้อย 1 แห่ง
- ความเสียหาย: ระบบถูกสั่งเพิ่มอุณหภูมิอย่างผิดปกติ เช่น สาขาของ ICA รายงานว่าตู้แช่ถูกปรับอุณหภูมิแตะ 50 องศาเซลเซียส ขณะที่ร้านค้าเนื้อสัตว์ในเบลเยียมพบอุณหภูมิขยับขึ้นแตะ 18 องศาเซลเซียส ส่งผลให้เนื้อสัตว์และอาหารแช่แข็งมูลค่ามหาศาลเสียหายจนต้องทำลายทิ้งทันที
- เทคโนโลยีเป้าหมาย: ระบบควบคุมความเย็นบางส่วนที่ถูกแทรกแซงใช้โซลูชัน Temperature Control จาก Danfoss บริษัทเทคโนโลยีสัญชาติเดนมาร์ก ซึ่งทาง Danfoss กำลังเร่งประสานงานร่วมกับลูกค้าเพื่อแก้ไขปัญหา
การโจมตีครั้งนี้สะท้อนความเสี่ยงของระบบควบคุมอาคารและโครงสร้างพื้นฐานในภาคค้าปลีก ซึ่งเคยเป็นระบบแบบดั้งเดิม แต่ปัจจุบันถูกเชื่อมต่อเข้ากับระบบเครือข่ายเพื่อมอนิเตอร์และบริหารจัดการจากระยะไกล โดย Tom Hegel นักวิจัยด้านความมั่นคงปลอดภัยจาก SentinelOne ระบุว่า ภาคค้าปลีกกลายเป็นเป้าหมายที่เข้าถึงได้ง่าย เนื่องจากองค์กรเหล่านี้ดูแลระบบจำนวนมหาศาล ทั้งระบบควบคุมความเย็น, ระบบจัดการอาคาร, แผงควบคุมการเข้า-ออกประตู และระบบ Point-of-Sale
เมื่อผู้โจมตีเข้าถึง Control Panel ที่เปิดสู่ภายนอกได้ แทบจะไม่ทิ้งร่องรอยดิจิทัลไว้ให้ตรวจสอบ ทำให้แยกความแตกต่างระหว่างการโจมตีของกลุ่มมือสมัครเล่นกับหน่วยข่าวกรองระดับรัฐได้ยากมาก และจนถึงปัจจุบันยังไม่มีกลุ่มใดออกมาอ้างความรับผิดชอบ และไม่มีรายงานการเรียกร้องค่าไถ่ทางการเงิน ซึ่งชี้ชัดว่าแรงจูงใจมุ่งไปที่การก่อวินาศกรรมหรือปฏิบัติการสงครามเพื่อสร้างความปั่นป่วนทางเศรษฐกิจและ Food Supply Chain ของยุโรป ท่ามกลางสถานการณ์ภูมิรัฐศาสตร์ที่ตึงเครียด
นอกจากนี้ ศูนย์รักษาความมั่นคงปลอดภัยไซเบอร์ของเบลเยียม (CCB) ยังแสดงความกังวลต่อการนำ AI มาใช้เป็นเครื่องมือค้นหาและเจาะช่องโหว่ของระบบ IT/OT ที่ซับซ้อนได้อย่างรวดเร็วขึ้น เหตุการณ์นี้จึงเป็นสัญญาณเตือนระดับบริหารว่า ระบบควบคุมเชิงกายภาพและอุปกรณ์ IoT ไม่สามารถอยู่นอกขอบเขตของสถาปัตยกรรมความมั่นคงปลอดภัยแบบรวมศูนย์ได้อีกต่อไป