Emsisoft แจกฟรีเครื่องมือ Decrypt ไฟล์ที่ถูก Planetary Ransomware โจมตี

Emsisoft ได้แจกฟรีเครื่องมือ Decrypt ไฟล์ที่ถูก Ransomware ตระกูล Planetary โจมตีซึ่งมีนามสกุลต่อท้าย เช่น .mira, .yum, .Pluto หรือ .Neptune
credit : Bleepingcomputer

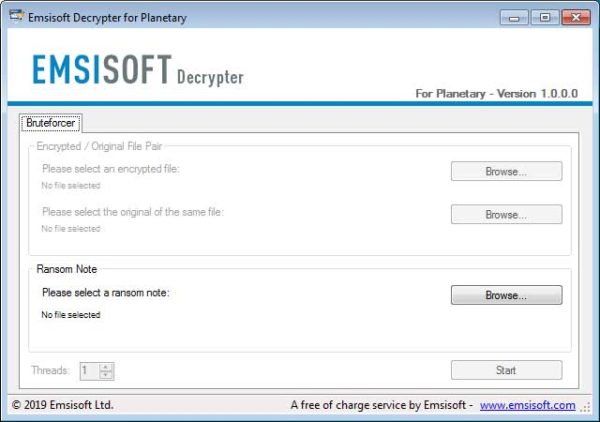
สำหรับผู้ใช้งานจะต้องเตรียมโน๊ตเรียกค่าไถ่ (ชื่อไฟล์ !!!READ_IT!!!.txt) ที่อยู่ในโฟลเดอร์และเดสก์ท็อปที่ไฟล์ถูกเข้ารหัส โดยขั้นตอนทั้งหมดมีดังนี้

  • ติดตั้งโปรแกรม decrypt_Planetary.exe 
  • Browse ใส่ไฟล์โน๊ตเรียกค่าไถ่ให้โปรแกรมและกด Start เพื่อสั่ง Brute-force หาคีย์ที่ใช้ถอดรหัส (รูปด้านบน)
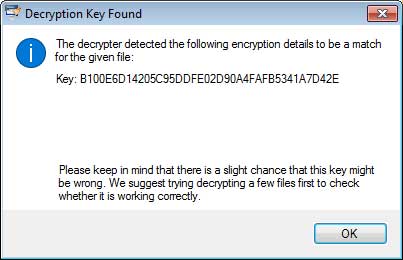
  • กด OK ในหน้า Pop-up ที่แสดงคีย์เพื่อโหลดค่าเข้าโปรแกรม
credit : Bleepingcomputer
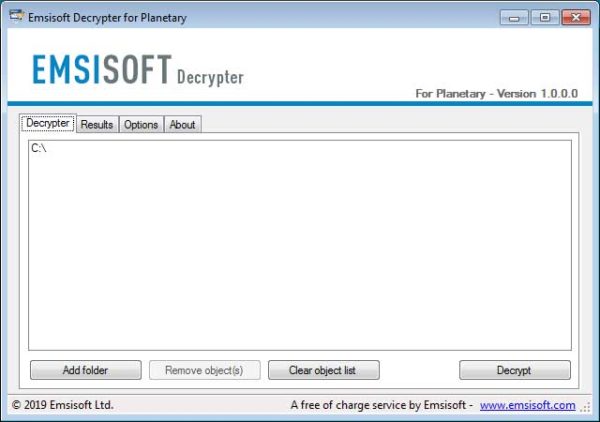
  • ในแทบ Decrypter เลือกไดร์ฟที่ถูก Ransomware โจมตีเพื่อให้โปรแกรมค้นหาและไล่ถอดรหัสไฟล์ต่างๆ
credit : Bleepingcomputer

ที่มา : https://www.bleepingcomputer.com/ransomware/decryptor/planetary-ransomware-decryptor-gets-your-files-back-for-free/

About nattakon

จบการศึกษา ปริญญาตรีและโท สาขาวิศวกรรมคอมพิวเตอร์ KMITL เคยทำงานด้าน Engineer/Presale ดูแลผลิตภัณฑ์ด้าน Network Security และ Public Cloud ในประเทศ ปัจจุบันเป็นนักเขียน Full-time ที่ TechTalkThai

Check Also

CrowdStrike เข้าซื้อกิจการ Fiddler AI และ Dreadnode เสริมแกร่ง Falcon Platform รับมือความเสี่ยง Autonomous AI Agents

CrowdStrike เข้าซื้อกิจการสตาร์ตอัปด้านความปลอดภัย AI 2 แห่ง ได้แก่ Fiddler AI และ Dreadnode เพื่อเสริมความสามารถด้าน AI Observability และการทดสอบความปลอดภัยอัตโนมัติ ตอบโจทย์องค์กรที่เริ่มนำระบบ …

MazeBolt เปิดตัว RADAR แบบเนทีฟสำหรับลูกค้าระบบป้องกัน DDoS ของ Akamai

บริษัท MazeBolt Technologies ผู้ให้บริการทดสอบการโจมตีการโจมตีโดยปฏิเสธการให้บริการแบบกระจาย (DDoS) ได้เปิดตัวการดีพลอยแพลตฟอร์มการตรวจสอบ RADAR แบบเนทีฟสำหรับลูกค้าที่ใช้งาน Akamai Technologies












