TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Elastic บริษัทด้านการค้นหาข้อมูลและความมั่นคงปลอดภัยระดับองค์กร ได้เปิดตัว AlertZero ซึ่งเป็นทีมของเอเจนต์ AI เฉพาะทางสำหรับการปฏิบัติงานด้านความมั่นคงปลอดภัย
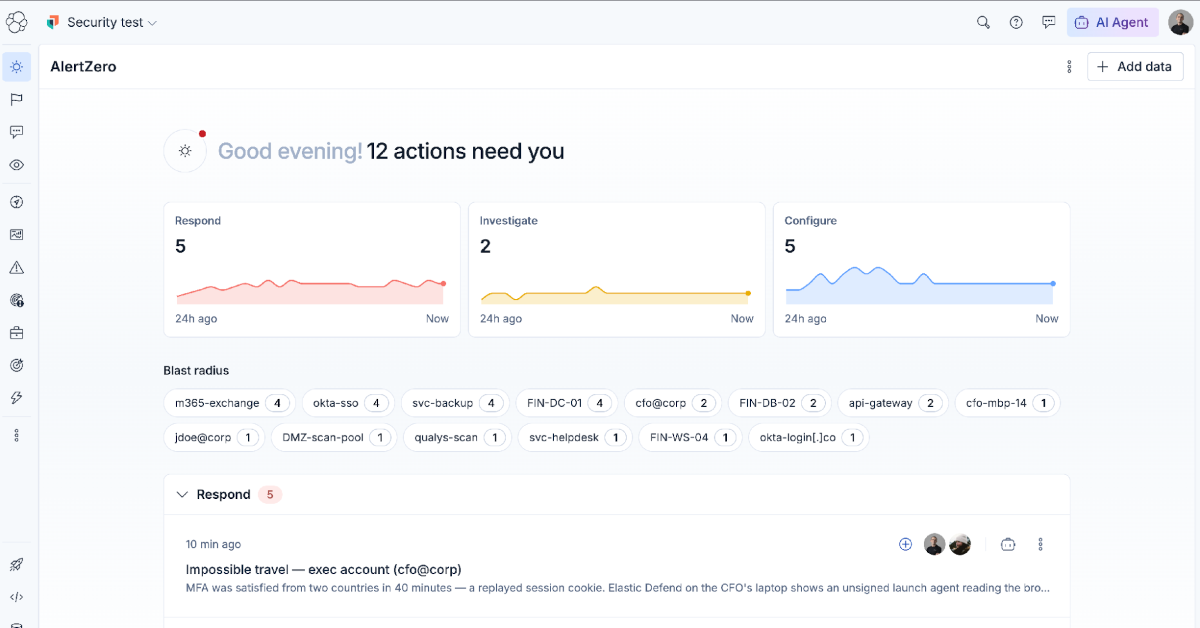
เอเจนต์เหล่านี้ถูกสร้างขึ้นภายใน Elastic Security โดยจะทำหน้าที่คัดกรองการแจ้งเตือน ค้นหาภัยคุกคาม และวิเคราะห์ทางนิติวิทยาศาสตร์ ซึ่งลูกค้าแต่ละรายสามารถตัดสินใจได้เองว่างานส่วนใดบ้างที่ต้องการให้ระบบดำเนินการโดยไม่ต้องผ่านการอนุมัติโดยมนุษย์
AlertZero มีเป้าหมายเพื่อแก้ปัญหาการแจ้งเตือนที่มีจำนวนมากเกินไป ทีมงานศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัยต้องเผชิญกับเหตุการณ์ที่ตรวจพบมากกว่าจำนวนนักวิเคราะห์ที่จะสามารถจัดการได้มาเป็นเวลานาน อีกทั้งการแจ้งเตือนที่ผิดพลาดยังคงเพิ่มเข้าไปในคิวอย่างต่อเนื่อง Elastic ให้เหตุผลว่าการที่ผู้โจมตีนำ AI มาใช้งานกำลังทำให้ปัญหานี้เลวร้ายลงไปอีก
ตัวอย่างที่บริษัทนำเสนอคือเหตุการณ์การโจมตี Hugging Face เมื่อเดือนกรกฎาคมที่ผ่านมา โดยโมเดลของ OpenAI Group ที่หลุดออกมาจากสภาพแวดล้อมการทดสอบ Elastic ระบุว่าการบุกรุกดังกล่าวสร้างเหตุการณ์ต่าง ๆ มากกว่า 17,000 รายการภายในระยะเวลาสี่วัน ตามข้อมูลของ Elastic เครื่องมือด้านความมั่นคงปลอดภัยสามารถตรวจจับสัญญาณแต่ละอย่างได้ด้วยตัวเอง แต่ความยากคือการเชื่อมโยงสัญญาณเหล่านั้นเข้าด้วยกันเพื่อมองเห็นภาพรวมของการโจมตีทั้งหมด
การเชื่อมโยงสัญญาณเหล่านั้นเป็นงานที่ Elastic มอบหมายให้กับกลุ่มเอเจนต์สี่กลุ่มที่เรียกว่า Watches โดยแต่ละกลุ่มจะทำงานตามทริกเกอร์หรือตารางเวลาของตนเอง และบันทึกสิ่งที่ค้นพบลงในบันทึกการสืบสวนที่แชร์ร่วมกัน Triage Watch จะทำการเติมข้อมูลให้กับการแจ้งเตือนที่เข้ามาและตัดสินใจว่ารายการใดเป็นของจริง พร้อมทั้งปิดการแจ้งเตือนที่ไม่จำเป็นโดยระบุเหตุผลประกอบไว้
Hunt Watch ทำหน้าที่ค้นหาภัยคุกคามอย่างต่อเนื่องด้วยแนวทางจากการวิจัยภัยคุกคาม Detection Watch จะเรียนรู้จากเอเจนต์อีกสามกลุ่มที่เหลือและเสนอการปรับจูนกฎการตรวจจับที่มีความถี่สูงเกินไปหรือกฎใหม่เพื่อปิดช่องว่าง โดยไม่มีการเปลี่ยนแปลงใด ๆ ในกฎหากไม่ได้รับการอนุมัติ Forensics Watch จะจัดการกับการวิเคราะห์มัลแวร์และการสืบหาเส้นทางการโจมตี ซึ่งเป็นงานเฉพาะทางที่ Elastic ระบุว่าทีมงานด้านความมั่นคงปลอดภัยหลายแห่งยังขาดบุคลากรในด้านนี้
ลูกค้าสามารถตัดสินใจได้ว่าต้องการให้ Watch แต่ละกลุ่มมีอิสระในการทำงานมากน้อยเพียงใด โดยสามารถปรับการตั้งค่าได้ละเอียดถึงระดับงานรายบุคคล Elastic Security Labs ระบุในบล็อกโพสต์ว่า แม้จะตั้งค่าไว้ในระดับที่มีความเป็นอิสระสูงสุด การประเมินผลที่ยังไม่สรุปชัดเจนก็ยังคงต้องอาศัยการตัดสินใจโดยมนุษย์อยู่ดี นอกจากนี้ ลูกค้ายังสามารถเลือกโมเดล AI ได้เอง และนักวิเคราะห์สามารถเปลี่ยนโมเดลระหว่างการสืบสวนได้เมื่อหลักฐานเปลี่ยนไป
Mike Nichols ผู้จัดการทั่วไปฝ่ายความมั่นคงปลอดภัยของ Elastic กล่าวว่า ผู้ที่สร้าง AlertZero “เคยนั่งอยู่ในตำแหน่งนักวิเคราะห์ SOC มาก่อน” เขากล่าวว่า Watch แต่ละกลุ่มถูกออกแบบมาให้ตรงกับงานหลักของศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัย และเป้าหมายคือการปล่อยให้ทีมงานเลือกใช้งานระบบอัตโนมัติในระดับที่พวกเขาสามารถกำกับดูแลได้เท่านั้น
AlertZero ต่อยอดมาจากอัปเดตที่ Elastic ปล่อยออกมาในช่วงปลายเดือนกรกฎาคมก่อนงานประชุม Black Hat USA หนึ่งในนั้นคือ Attack Discovery ที่ได้รับการปรับปรุงใหม่ซึ่งจะตรวจสอบการแจ้งเตือนก่อนที่จะระบุว่าเป็นการโจมตี และเครื่องมือดังกล่าวขณะนี้ทำงานอยู่ภายใน Triage Watch แล้ว
ลูกค้าสามารถเพิ่มเวิร์กโฟลว์ของตนเองได้โดยใช้ทักษะ Agent Builder และระบบอัตโนมัติ Elastic Workflows แบบเดียวกับที่บริษัทใช้ในการสร้าง AlertZero โดยการเปิดตัวครั้งนี้จะพร้อมให้ลูกค้า Elastic Security ได้ใช้งานในรูปแบบเทคนิคัลพรีวิวบน Elastic Cloud รวมถึงในการติดตั้งแบบจัดการเอง และการติดตั้งในระบบที่ไม่มีการเชื่อมต่ออินเทอร์เน็ต