NTT DATA Ignite Thailand 2026

CISA แจกเครื่องมือช่วยประเมินองค์กรจากภัยคุกคามแรนซัมแวร์

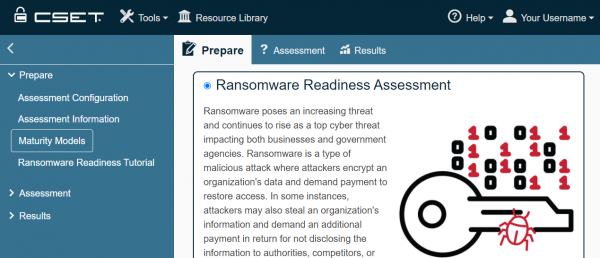
CISA ได้แจกเครื่องมือ Ransomware Readiness Assessment (RRA) สำหรับองค์กรได้ตรวจสอบตัวเอง ถึงความพร้อมกับการรับมือกับแรนซัมแวร์
credit : BleepingComputer

RRA คือโมดูลหนึ่งภายในเครื่องมือ Cyber Security Evaluation Tool (CSET) โดยองค์กรสามารถใช้ RRA เพื่อศึกษาชี้วัดได้ว่าระบบ IT, OT และ ICS ที่ตนเองใช้งานอยู่พร้อมรับมือกับภัยคุกคามแค่ไหน โดย CISA ได้เผยถึงประโยชน์ของ RRA ไว้ดังนี้

  • ช่วยให้องค์กรจำลองกิจกรรมทางด้าน Cybersecurity ของตนกับภัยจากแรนซัมแวร์ ตามมาตรฐานและคำแนะนำพื้นฐานอย่างเป็นระบบ 
  • แนะนำกระบวนการอย่างเป็นระบบให้จำลองการปฏืบัติด้าน Security ของ IT และ OT ที่เกี่ยวข้องกับแรนซัมแวร์
  • มีหน้าจอ Dashboard รายงานผลสรุปของการประเมิน 

สำหรับผู้สนใจสามารถศึกษาเพิ่มเติมได้ที่ https://github.com/cisagov/cset 

ที่มา : https://www.bleepingcomputer.com/news/security/cisa-releases-new-ransomware-self-assessment-security-audit-tool/

About nattakon

จบการศึกษา ปริญญาตรีและโท สาขาวิศวกรรมคอมพิวเตอร์ KMITL เคยทำงานด้าน Engineer/Presale ดูแลผลิตภัณฑ์ด้าน Network Security และ Public Cloud ในประเทศ ปัจจุบันเป็นนักเขียน Full-time ที่ TechTalkThai

Check Also

Skooldio จับมือ edX เป็นพาร์ตเนอร์รายแรกและรายเดียวในไทยเปิดทางองค์กรไทยพัฒนาคนให้ใช้ AI เป็น คุมคุณภาพงานได้ และตัดสินใจอย่างผู้นำ [PR]

Skooldio ผู้เชี่ยวชาญด้านการพัฒนาทักษะดิจิทัลและ AI ในเครือ LEARN Corporation ประกาศเป็นพาร์ตเนอร์รายแรกและรายเดียวในไทยของ edX แพลตฟอร์มการเรียนรู้ออนไลน์ระดับโลก ที่ Harvard University และ MIT พัฒนาขึ้นในปี …

ทำไมโปรแกรมนักล่าบั๊กหรือ Bug Bounty ถึงจำเป็นต่อการรับมือภัยไซเบอร์ [PR]

เขียนโดย เคร็ก ลอว์สัน, รองประธานฝ่ายวิเคราะห์การ์ทเนอร์  ภัยไซเบอร์ไม่ได้ทำงานตามกรอบเวลา แต่ระบบรักษาความปลอดภัยของหลายองค์กรยังเป็นเช่นนั้น การรักษาความสามารถเพื่อรับมือกับภัยไซเบอร์ยังเป็นเรื่องท้าทายอย่างยิ่ง เนื่องจากโลกดิจิทัลที่ซับซ้อนและเปลี่ยนแปลงอยู่ตลอดเวลา ขณะที่แฮกเกอร์เองก็พยายามเจาะระบบผ่านแอปพลิเคชันและโครงสร้างพื้นฐานอย่างไม่ลดละเพื่อหาช่องโหว่โจมตี