 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Sucuri ผู้ให้บริการโซลูชันด้านความมั่นคงปลอดภัยเว็บไซต์ได้จัดทำรายงานของปี 2018 จากเคสของการให้บริการของบริษัทพบว่า WordPress คือ Content Management System (CMS) ที่ถูกแฮ็กมากที่สุดกว่า 90% รองลงมาคือ Magento, Joomla และ Drupal
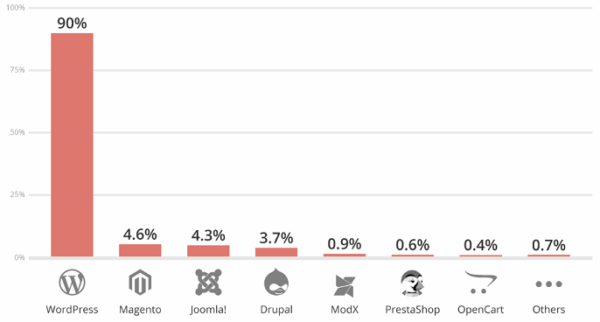
สถิติที่น่าสนใจในรายงานมีดังนี้
- WordPress ถูกแฮ็กสูงสุดโดยสาเหตุหลักมาจากช่องโหว่ของ Plugins และ Theme การตั้งค่าผิดพลาด รวมไปถึงขาดการอัปเดตล่าสุดเพราะผู้ดูแลระบบมักจะลืม
- จากเคสทั้งหมดที่ Sucuri เข้าไปแก้ปัญหาพบว่ามีเว็บไซต์ 56% เท่านั้นที่อัปเดต CMS เป็นเวอร์ชันล่าสุด
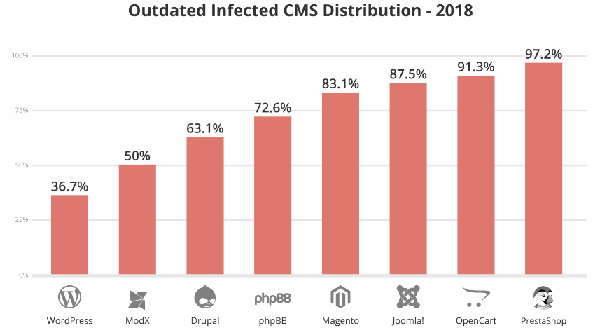
- แม้ว่า WordPress จะมีสถิติถูกแฮ็กสูงสุดแต่บริษัทพบว่ามีเพียง 36% เท่านั้นที่ขาดการอัปเดตล่าสุด
- ปัญหาขาดการอัปเดตจะส่งผลกระทบอย่างมีนัยสำคัญการแฮ็กในเว็บจาก PrestaShop, OpenCart, Joomla และ Magento มากกว่า โดย Sucuri รายงานว่าสาเหตุเพราะเว็บไซต์ e-commerce เหล่านี้กลัวอัปเดตแล้วเกิดข้อผิดพลาดจะเสียรายได้ซึ่งแฮ็กเกอร์สนใจเว็บ E-commerce อยู่แล้วเพราะมีข้อมูลสำคัญ เช่น บัตรเครดิต เป็นต้น ดังนั้นการอัปเดตแพตช์ล่าสุดให้กับเว็บเหล่านี้จึงเป็นเรื่องสำคัญ
- แฮ็กเกอร์นิยมทิ้ง Backdoor ราว 68% ของเว็บที่ถูกแฮ็ก
- 56% ของเว็บไซต์ที่ถูกแฮ็กกลายเป็นโฮสต์ให้มัลแวร์สำหรับปฏิบัติการอื่นๆ
- 51% ของเว็บไซต์ที่ถูปแฮ็กกลายเป็นเพจ Spam SEO ซึ่งเพิ่มขึ้นจาก 44% ในปี 2017 โดยบริษัทรายงานว่ามีแรงดึงดูดมาจากบริการโฆษณาต่างๆ ที่สามารถสร้างรายได้
ที่มา : https://www.zdnet.com/article/wordpress-accounted-for-90-percent-of-all-hacked-cms-sites-in-2018/



