 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








AdaptiveMobile Security ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยได้เปิดเผยถึงช่องโหว่บนซิมของโทรศัพท์มือถือ ‘Simjacker’ เพียงแค่ส่ง SMS ไปหาเหยื่อเพื่อใช้งาน นอกจากนี้ยังได้ยืนยันว่ามีการใช้งานจริงมาสักพักใหญ่แล้วซึ่งอาจจะเป็นบริษัทลับที่รัฐบาลสนับสนุน โดยหากประเมินถึงผู้ที่ได้รับผลกระทบน่าจะเป็นไปได้กว่าพันล้านราย
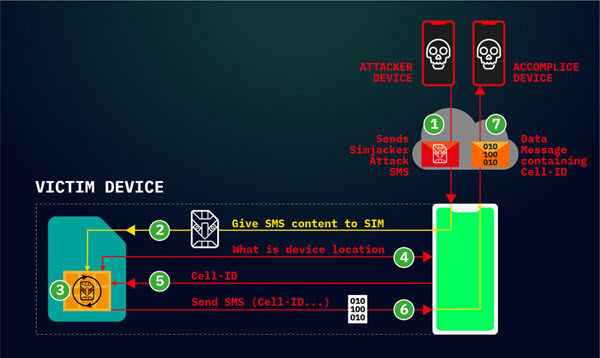
ไอเดียของช่องโหว่คือแฮ็กเกอร์สามารถใช้ GSM Modem, Application หรือมือถือส่ง SMS เพื่อนำคำสั่ง SIM Tookit (STK) ไปหาเหยื่อ เนื่องจากใน SIM Card จะมี S@T Browser ที่รองรับคำสั่งนี้ได้ ซึ่งในอดีตผู้ให้บริการเครือข่ายได้ใช้ช่องทางนี้เพื่อส่งโปรโมชันหรือข้อมูลค่าใช้จ่ายไปหาผู้ใช้งาน อย่างไรก็ตามการโจมตีครั้งนี้แฮ็กเกอร์ได้ประยุกต์ใช้เพื่อการรับข้อมูลพิกัดและโค้ด IMEI แต่อันที่จริงแล้ว STK ยังรองรับคำสั่ง เช่น สั่งโทร, ปิด SIM, รันคำสั่ง AT Modem, เปิด Browser ซึ่งอาจนำไปสู่การ Phishing ได้ด้วย
โดยเมื่อผู้โจมตีส่ง SMS ไปหาซิมของเหยื่อแล้วจะมีการส่ง SMS กลับไปยังอุปกรณ์ Third-party ซึ่งผู้โจมตีสามารถ Log ข้อมูลเหล่านั้นได้ เลวร้ายกว่านั้นคือกระบวนการดังกล่าวเหยื่อไม่สามารถรู้ตัวได้เลยเพราะไม่ปรากฎในกล่องข้อความ แต่โชคก็ยังดีที่ข้อความนั้นไม่ใช่ข้อความธรรมดาแต่มีลักษณะเฉพาะเป็น Binary code ทำให้ผู้ให้บริการน่าจะสามารถตั้งค่าบล็อกได้
สำหรับผลกระทบการโจมตีนั้นในภาพรวมคือเครือข่ายของผู้ให้บริการมือถือใน 30 ประเทศ (อเมริกาเหนือและใต้ แอฟริกาตะวันตก ตะวันออกกลาง และบางส่วนในเอเชีย) สามารถรองรับเทคโนโลยี S@T Browser ได้ ซึ่งคาดว่าจะส่งผลกระทบกับผู้ใช้งานได้กว่า 1 พันล้านราย นอกจากนี้ AdaptiveMobile เผยว่าพบเห็นการโจมตีจริงกับเหยื่อบางรายที่คาดว่าจะเป็นเหยื่อที่มีชื่อเสียงหรือมีความสำคัญและคนลงมือน่าจะเป็นบริษัทที่มีความเชี่ยวชาญในระบบอย่างเครือข่ายอย่างมาก



