TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Invincea ผู้ให้บริการโซลูชัน Endpoint Security ชื่อดังออกมาเปิดเผยถึง Ransomware หรือมัลแวร์เรียกค่าไถ่รูปแบบใหม่ล่าสุด โดยเป็นสายพันธ์แยกออกมาจาก Cerber Ransomware ซึ่งนอกจากจะเข้ารหัสไฟล์ และล็อคเครื่องคอมพิวเตอร์แล้ว ยังฝัง DDoS Botnet ลงไปเพื่อใช้ยิงโจมตีคนอื่นอีกด้วย

2-in-1: DDoS Malware + Ransomware
นี่นับเป็น DDoS Malware ตัวแรกที่ผูกติดมากับ Ransomware นั่นหมายความว่า ในขณะที่เครื่องของเหยื่อถูกเข้ารหัส ไม่สามารถเข้าถึงได้ เครื่องดังกล่าวจะถูกใช้เพื่อเป็น Botnet สำหรับยิง DDoS Attack ไปยังเป้าหมายอื่นๆ อีกด้วย
Invincea ระบุใน Blog ว่า จากเท่าที่ตรวจสอบดูทราฟฟิค พบว่า Ransomware ดังกล่าวไม่ได้โจมตีแบบ DDoS ธรรมดา แต่เป็น Reflected DDoS ผ่านการทำ UDP Flood บนพอร์ท 6892 และปลอมหมายเลข Source IP ไปเป็น IP ของเป้าหมายแทน
File-less Attack โปรแกรม Antivirus ทั่วไปตรวจจับได้ยาก
Ransomware นี้พัฒนาโดยภาษา Visual Basic แพร่กระจายตัวผ่านทางไฟล์ Macro ที่มากับอีเมล Phishing มีจุดเด่นคือเป็นการโจมตีแบบ File-less Attack ซึ่งโปรแกรม Antivirus ส่วนใหญ่ในท้องตลาดไม่สามารถตรวจจับได้จนกว่ามัลแวร์จะถูกติดตั้งลงบนดิสก์เรียบร้อยแล้ว แน่นอน… มักจะสายเกินไป จากการตรวจสอบของ VirusTotal พบว่ามี Antivirus เพียง 37 จาก 57 โปรแกรมเท่านั้นที่สามารถตรวจจับได้
หลังจากที่ Ransomware ถูกติดตั้งลงบนเครื่อง มันจะทำการเข้ารหัสไฟล์ข้อมูลของผู้ใช้และทำการล็อคหน้าจอไม่ให้ผู้ใช้สามารถเข้าถึงคอมพิวเตอร์ได้ พร้อมแสดงข้อความเรียกค่าไถ่เป็นจำนวน 1.25 Bitcoins หรือประมาณ 20,000 บาท หลังจากนั้น Binary อีกชุดหนึ่งชื่อ 3311.tmp จะถูกเรียกใช้งานเพื่อส่งทราฟฟิค DDoS ไปโจมตีเป้าหมายที่ต้องการ
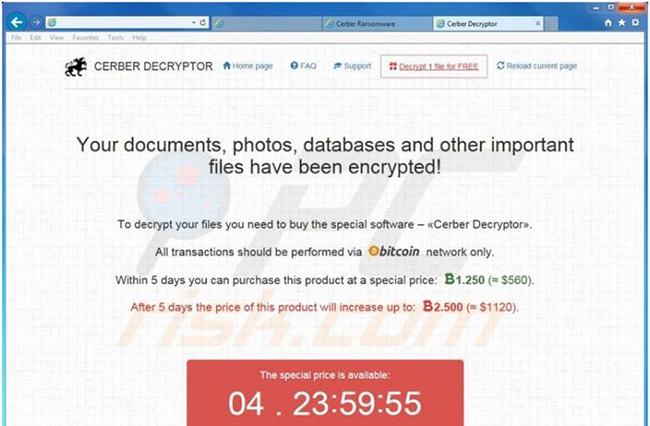
ที่มา: https://www.helpnetsecurity.com/2016/05/24/cerber-ransomware-ddos/