TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






ในสถานการณ์ที่ประเทศไทยกำลังมีคู่ขัดแย้งที่ชายแดน สิ่งหนึ่งที่หลายท่านอาจไม่ทันสังเกตเห็นก็คือการรุกรานอธิปไตยทางไซเบอร์ แน่นอนว่าการโจมตีทางไซเบอร์เกิดขึ้นเป็นเรื่องปกติในเครือข่ายดิจิทัลที่เชื่อมถึงกัน แต่สิ่งที่แตกต่างออกไปในภาวะเหตุการณ์ขัดแย้ง อย่างน้อยที่สุดธุรกิจไทยหรือหน่วยงานรัฐบาลได้กลายเป็นเป้าหมายที่ถูกล็อกเป้าชัดเจน ดังนั้นการป้องกันตัวของเราต้องรัดกุมมากขึ้น โดย Radware ได้เปิดเผยถึงกิจกรรมการโจมตีที่พวกเขาเฝ้าจับตามาหลายเดือนของกลุ่มนักเคลื่อนไหวที่กำลังล็อกเป้าไทยนามว่า AnonSecKh (Bl4ckCyb3r)
แสงยานุภาพเชิงกายภาพกับโลกไซเบอร์แตกต่างกัน
หลายสำนักข่าวได้เปรียบเทียบกำลังรบเชิงกายภาพระหว่างไทยและกัมพูชา ซึ่งไทยถือว่ามีขีดความสามารถเหนือกว่า แม้การเปิดแนวรบก็เป็นสิ่งที่ทั้งสองฝ่ายไม่อยากให้เกิดขึ้น แต่ก็มีการวางกำลังตรึงตามแนวชายแดน ควบคู่กับความพยายามที่จะประนีประนอมผ่านการเจรจาอย่างต่อเนื่อง
อนึ่งเหตุการณ์ทางไซเบอร์เป็นเรื่องที่แตกต่างกันอย่างสิ้นเชิง ผู้โจมตีสามารถเริ่มการโจมตีได้ตามใจ ตอบสนองต่อความขัดแย้งที่ร้อนระอุ เช่น เมื่อมีเหตุการณ์จำกัดการเข้าออกหรือพูดถึงอีกฝ่ายในทางไม่ดี กิจกรรมการโจมตีก็พร้อมเกิดขึ้นได้ตลอดเวลา ทำให้ธุรกิจและหน่วยงานประเทศไทยตกถูกจับตามากกว่าที่เคยในสถานการณ์นี้ โดยในบทความนี้เราจะไม่เอ่ยนามกลุ่มนักเคลื่อนไหวนี้ซ้ำอีก เพื่อไม่สนับสนุนในพฤติกรรมที่ไม่ถูกต้อง
ถึงตอนนี้เรารู้อะไรแล้วบ้าง?
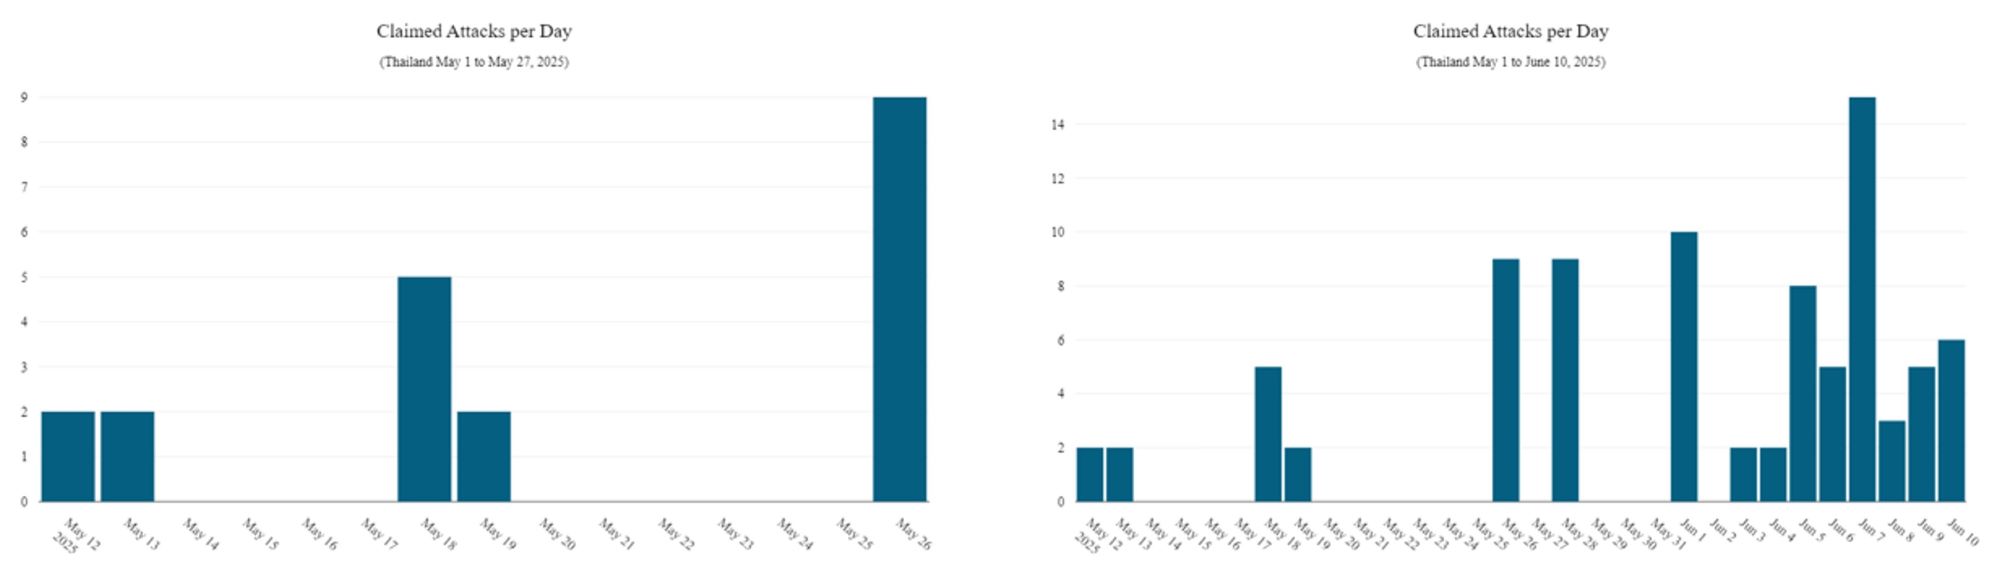
จากข้อมูลของทีมงาน Radware ผู้เชี่ยวชาญด้านโซลูชันความมั่นคงปลอดภัย พวกเขาพบว่ากลุ่มนักเคลื่อนไหวของกลุ่มนี้ได้ลงมือการโจมตีไทยครั้งแรกเมื่อวันที่ 23 มีนาคม 2568 โดยเลือกพุ่งเป้าที่หน่วยงานของรัฐบาล นอกจากนี้ยังได้อ้างความรับผิดชอบต่อเหตุการณ์โจมตีเว็บไซต์ของกลุ่มธุรกิจ สถานศึกษา และหน่วยงานรัฐบาลอื่นๆด้วย ทั้งนี้เมื่อเข้าเมษายนเหตุการณ์ก็สงบลง แต่กลุ่มนี้หันไปเล่นงานสถาบันการเงินของเวียดนามแทน
จากสถิติของ Radware ในช่วงเกือบทั้งเดือนพฤษภาคมมีกิจกรรมละเมิดอธิปไตยทางไซเบอร์จากนักเคลื่อนไหวกลุ่มนี้ราว 20 ครั้ง แต่จุดเปลี่ยนจริงๆเกิดขึ้นเมื่อมีเหตุปะทะระหว่างทหาร โดยตั้งแต่วันที่ 28 พฤษภาคม กลุ่มนักเคลื่อนไหวก็ได้เริ่มต้นยกระดับการโจมตีอย่างเข้มข้น และเพียง 10 วัน มีการโจมตีเกิดขึ้นกว่า 73 ครั้ง
เว็บไซต์หน่วยงานรัฐบาลถือเป็นเป้าหมายหลักโดยมีอัตราส่วนมากกว่า 30% ของเหตุการณ์ ตามมาด้วยระบบของฝ่ายทหารราว 26% ในขณะที่โรงงานผลิตและธุรกิจการเงินอยู่ที่ 15% และ 7% ตามลำดับ ในระหว่างเหตุการณ์ต่อเนื่อง กลุ่มแฮ็กเกอร์นักเคลื่อนไหวมีกิจกรรมโจมตีที่สอดคล้องกับสถานการณ์ของประเทศไทย เช่น การออกแถลงการณ์ที่เข้มแข็งจากหน่วยงานทหาร
ยกการ์ดสูงป้องกันความเสี่ยงได้อย่างไร
ถึงตรงนี้เราคงเห็นแล้วว่าภัยโจมตีทางไซเบอร์เสมือนคลื่นใต้น้ำที่เคลื่อนไหวไปพร้อมกับโลกความเป็นจริง แม้เหตุการณ์ปะทะจะยังไม่ถึงขีดสุด แต่การโจมตีทางไซเบอร์ได้เปิดฉากขึ้นแล้ว และเราไม่ได้วัดกันที่ขุมกำลังของกองทัพ แต่วัดกันที่แนวป้องกันทางไซเบอร์ที่เรามี ซึ่งธุรกิจและหน่วยงานของไทยตกอยู่ในความเสี่ยงมากกว่าที่เคย คำถามคือในวันนี้เราเตรียมการมาพร้อมแล้วหรือยัง?
การโจมตียอดนิยมที่เกิดขึ้นได้รวดเร็ว คงหนีไม่พ้น DDoS ซึ่งเป็นผลกระทบหนึ่ งที่กลุ่มนักเคลื่อนไหวอ้างถึงด้วย นอกจากนี้เว็บแอปพลิเคชันก็ถือเป็นฉากหน้าที่เข้าถึงได้เสมอ ซึ่งในยุคนี้เรายังต้องนับรวมกลไกของ API อีกปัจจัยหนึ่งด้วย โดย Radware มีโซลูชันด้านความมั่นคงปลอดภัยที่ท่านสามารถนำไปปรับใช้ได้ ดังนี้
1.) DDoS Protection
DDoS Attack เป็นรูปแบบการโจมตีหนึ่งที่มักถูกใช้ในแคมเปญการโจมตี นอกจากก่อกวนการให้บริการแล้ว ยังอาจเพื่อสร้างความโกลาหลหรือทำให้โซลูชันป้องกันบางส่วนทำงานได้ไม่ปกติ เปิดทางให้การโจมตีอื่นเล็ดรอดผ่านไปได้ อย่างไรก็ดีในปัจจุบันการโจมตี DDoS ไม่ใช่ปัจจัยแค่เชิงปริมาณ แต่เพิ่มความซับซ้อนไปถึงระดับแอปพลิเคชัน โดย Radware ได้ช่วยลูกค้าเผชิญหน้ากับความท้าทายเหล่านี้มาหลายกรณี ทั้งโซลูชันจาก Radware จะมี Signature ทำให้ปรับตัวต่อการโจมตีที่ซับซ้อนได้
ในภาวะเร่งรัดเช่นนี้โซลูชัน Radware Cloud DDoS Protection อาจเป็นจุดเริ่มต้นที่รวดเร็วที่สุด เพื่อให้ทันกับความเร่งด่วนของสถานการณ์ที่ตึงเครียด ซึ่งในกลุ่มผลิตภัณฑ์ DDoS Protection ยังมีข้อเสนอด้าน On-premise ควบคู่กันไปด้วยเช่นกันผ่าน DefenseProX
ติดตาม Threat Landscape Report 2025 จาก Radware ได้ที่ https://www.techtalkthai.com/radware-threat-report-2025-ddos-is-still-mainstream-threat/
2.) Application Protection
เว็บแอปพลิเคชันถือเป็นอีกหนึ่งจุดสำคัญที่สามารถเข้าถึงได้จากอินเทอร์เน็ต ทำให้ตกเป็นเป้าหมายได้ง่าย ซึ่งในอดีตเราอาจกล่าวถึงการป้องกันด้วย Web Application Firewall แต่ในปัจจุบันเราต้องมองหาความคุ้มครองที่รองรับ API ได้ หรือที่เรียกกันว่า WAAP นอกจากนี้แอปพลิเคชันสมัยใหม่ยังมีการใช้เทคโนโลยี Container เป็นโครงสร้างพื้นฐานด้วย โดยภายในโครงสร้างเหล่านี้มักมีการเชื่อมต่อกันเองอีกเลเยอร์หนึ่งที่ต้องควบคุมให้ได้
Radware ได้นำเสนอโซลูชันการป้องที่หลากหลายและครอบคลุมกับความต้องการข้างต้น เช่น Cloud Application Protection, Cloud WAF, API Protection, Kubernetes WAAP ตลอดจนโซลูชันต่อกรกับบอทที่มีวัตถุประสงค์ไม่ดี (Bot Protection)
ผู้สนใจโซลูชันจาก Radware สามารถติดต่อเพื่อขอข้อมูลเพิ่มเติมได้ที่
Radware Sale Director
Atichart Wala (Paint)
โทร: 094-594-4639
อีเมล: atichartw@radware.com