 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






PayPal เป็นอีกหนึ่งการซื้อขายออนไลน์ที่ได้รับความนิยมอย่างล้นหลามซึ่งในช่วงปลายปีก็มีสินค้ามาดึงดูดบุคคลทั่วไปมากเช่นกัน วันนี้เราจึงได้สรุปเนื้อหาที่เกิดขึ้นกับกรณีของ PayPal ที่มีผู้ไม่หวังดีการส่งอีเมลมาหลอกให้ผู้ใช้งานเข้าหน้าเพจปลอมและใส่รหัสผ่านลงไปซึ่งทำให้คนร้ายได้รหัสผ่านไปอย่างง่ายดาย
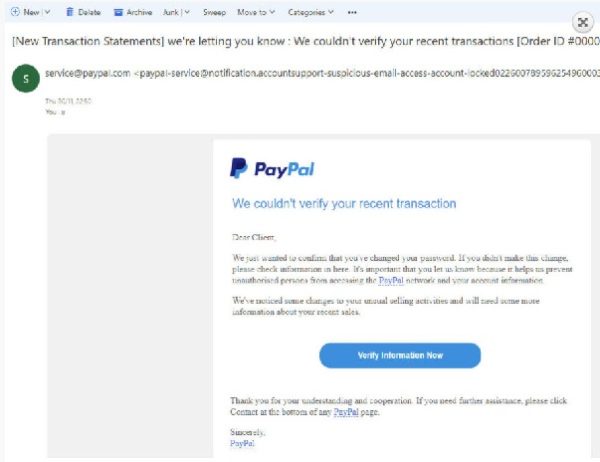

อีเมลที่ได้รับจากคนร้ายมีหน้าตาดังรูปบน โดยชื่ออีเมลฉบับแรกกล่าวถึงการไม่สามารถพิสูจน์การใช้งานล่าสุดได้หรือการทำธุรกรรมไม่สมบูรณ์ และเนื้อภายในอีเมล์จะเกริ่นนำว่ามีการเปลี่ยนรหัสผ่าน หากผู้ใช้ตัวจริงไม่ได้เปลี่ยนรหัสกรุณาตรวจสอบเพิ่มเติม ทาง PayPay ต้องการแจ้งเตือนเพื่อป้องกันการเข้าถึงบัญชีอย่างไม่มีสิทธิ์ถูกต้อง เราได้สังเกตเห็นกิจกรรมการค้าขายที่แปลกๆ และต้องการข้อมูลเพิ่มจากผู้ใช้งาน พร้อมกับมีปุ่มที่ทำทีเป็นช่วยเหลือซึ่งอันที่จริงแล้วจะหากผู้ใช้กดไปจะนำไปสู่เพจปลอม
โดยเพจปลอมนี้จะทำทีเหมือนช่วยแก้ปัญหาและใช้ URL ชื่อ ‘myaccounts-webapps-verify-updated-informations(dot)epauypal(dot)com/myaccount/e6abe’ จะแจ้งเตือนว่าให้ช่วยตรวจสอบด้านความปลอดภัยของบัญชีเนื่องจากตรวจพบกิจกรรมแปลกๆ เมื่อวันที่ 1 ธันวาคม 2017 ขอจำกัดการใช้งานบัญชีก่อนจนกว่าจะได้ข้อมูลเพิ่มเติมและทิ้งปุ่มให้การช่วยเหลือเอาไว้ หากผู้ใช้หลงกลกดเข้าไปก็จะนำไปสู้หน้าการใส่ข้อมูลที่จะร้องขอ เช่น ชื่อ ที่อยู่ นามสุกลของมารดาก่อนแต่งงาน วันเกิด และรายละเอียดบัตรเครดิต

สรุปคือการหลอกล่อผ่านทางอีเมลครั้งนี้ทำผู้ใช้งานตกใจและหลงเชื่อกลายเป็นเหยื่อที่จะเข้าไปให้ข้อมูลของตนเองด้วยขั้นตอนง่ายๆ คือกดลิ้งและทำตาม ดังนั้นวิธีการป้องกันคือลองใช้เวลาสักเล็กน้อยเข้าไปสำรวจเว็บไซต์ที่มีปัญหาและลองล็อกอินตรงๆ หากว่ามีปัญหาการทำธุรกรรมจริงจะได้แก้ไขได้ นอกจากนี้หากผู้ใช้พบการหลอกลวงจาก PayPal สามารถแจ้งข้อมูลได้ที่นี่ หรือถ้าไม่แน่ใจลบอีเมลซะ
ที่มาและเครดิตรูปภาพ : https://blog.malwarebytes.com/cybercrime/2017/12/paypal-phish-asks-to-verify-transactions-dont-do-it/



