TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Brad Duncan ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย ออกมาเปิดเผยถึง CryptXXX เวอร์ชันใหม่ ที่มีการเปลี่ยนรูปแบบการเข้ารหัสไฟล์ หน้าตาของข้อความเรียกค่าไถ่ รวมไปถึงวิธีการจ่ายค่าไถ่ผ่านเครือข่าย TOR นอกจากนี้ยังปลอมตัวหลอกเหยื่อว่าเป็น Microsoft Decrypter เพื่อให้เหยื่อสั่งซื้อตัวปลดรหัสไฟล์
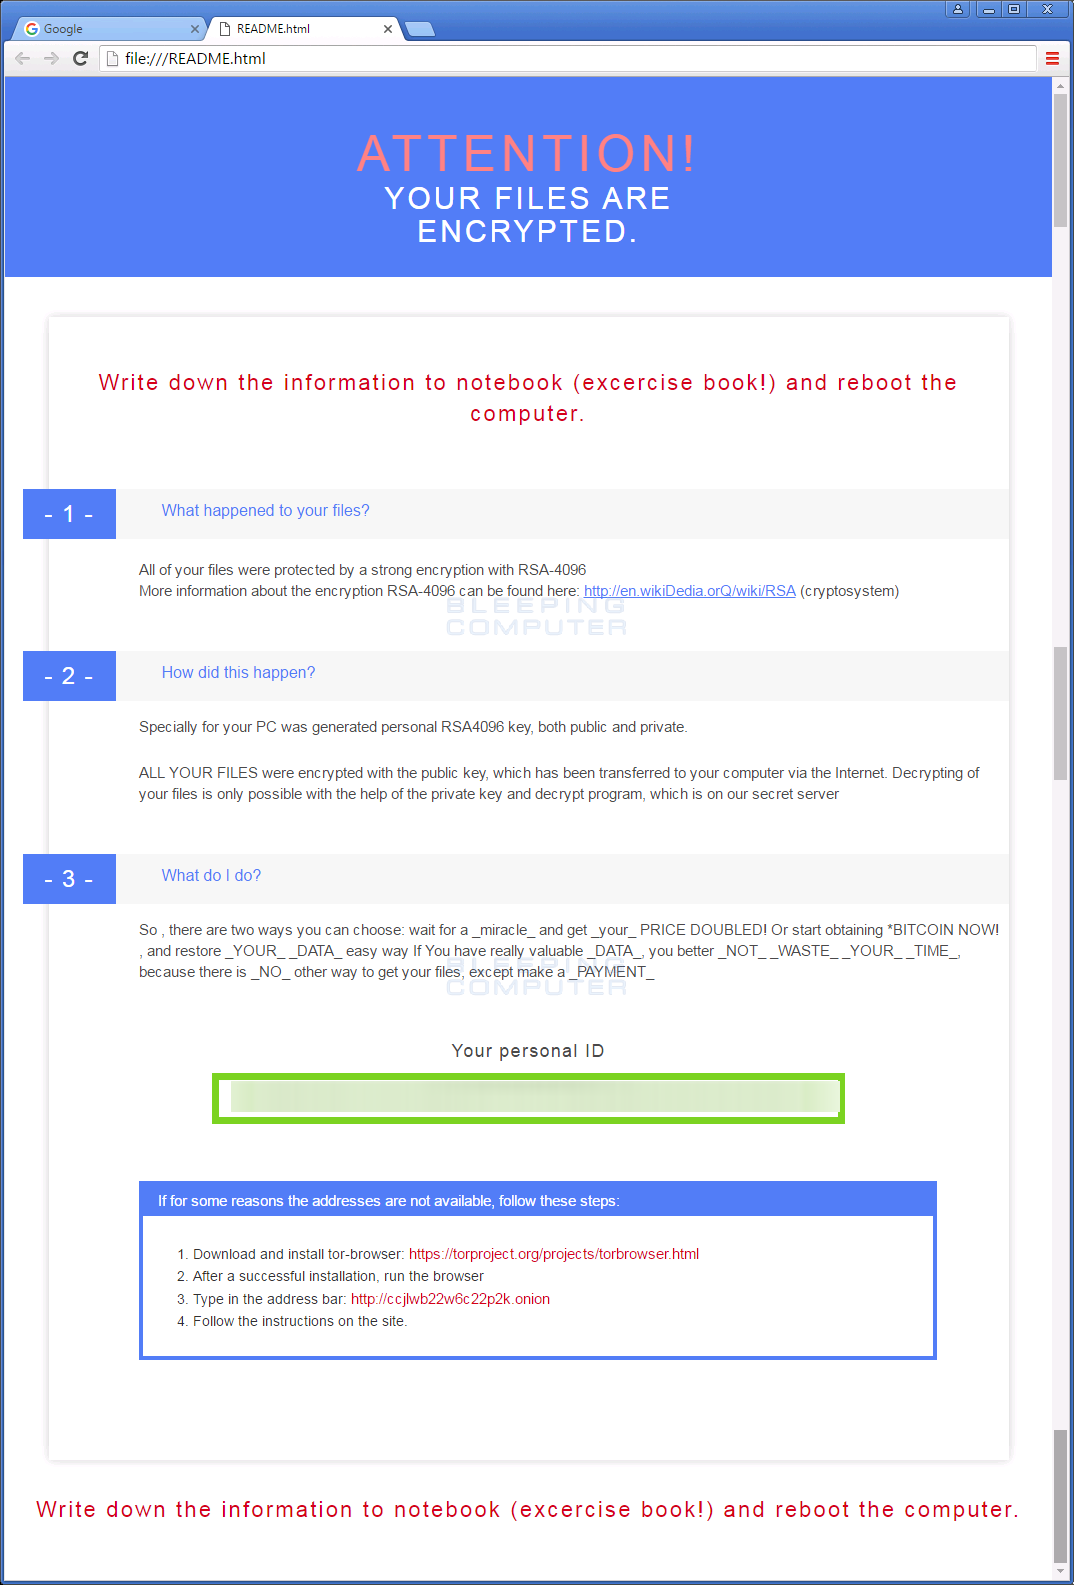
หลังจากที่ CryptXXX เวอร์ชันใหม่ถูกติดตั้งลงบนเครื่องของเหยื่อแล้ว มันจะทำการเข้ารหัสไฟล์ทั้งหมด แต่แทนที่จะต่อท้ายไฟล์ด้วยนามสกุลเฉพาะตัว กลับยังคงใช้ชื่อและนามสกุลไฟล์เดิมก่อนที่จะถูกเข้ารหัส แต่เหยื่อหมดสิทธิ์ที่จะอ่านไฟล์เหล่านั้นไปเรียบร้อย
ภาพด้านล่างแสดงข้อความเรียกค่าไถ่ของ CryptXXX เวอร์ชันใหม่
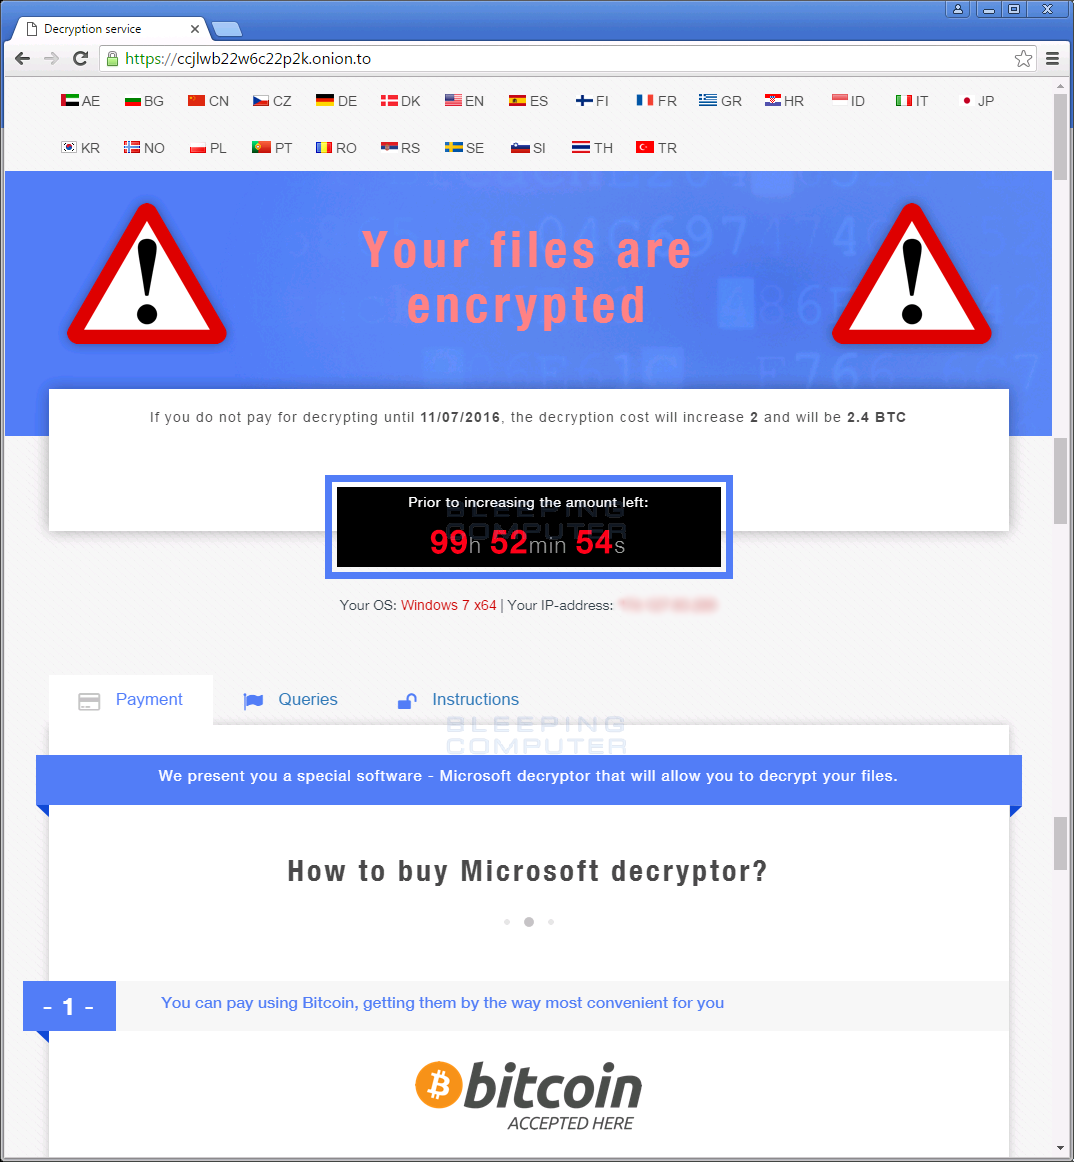
ในส่วนของการจ่ายค่าไถ่ผ่าน TOR ก็มีการเปลี่ยนแปลงเช่นกัน ในอดีต CryptXXX จะใช้ชื่อ Google Decrypter หรือ Ultra Decrypter สำหรับหน้าจ่ายค่าไถ่ แต่ตอนนี้แฮ็คเกอร์ได้เปลี่ยนหน้านั้นเป็น Microsoft Decrypter แทน เพื่อหลอกเหยื่อให้คิดว่าเป็นตัวปลดรหัสจาก Microsoft ถ้าเหยื่อซื้อ (หรือจ่ายค่าไถ่) ก็จะสามารถปลดล็อคไฟล์ข้อมูลกลับมาใช้งานได้เหมือนเดิม
ภาพแสดงหน้าจ่ายค่าไถ่บนเครือข่าย TOR ของ CryptXXX
ที่มา: http://www.bleepingcomputer.com/news/security/new-cryptxxx-changes-name-to-microsoft-decryptor/