TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






ผู้เชี่ยวชาญจาก Cyera Research Labs ได้รายงานพบช่องโหว่ร้ายแรงระดับ 10/10 ในโซลูชัน Automation Platform ยอดนิยมอย่าง n8n ซึ่งอาจนำไปสู่การเข้าควบคุม instance ได้ และการโจมตีก็ไม่ได้ยากเย็นนักเมื่อเทียบกับช่องโหว่ร้ายแรงอื่นที่พบก่อนหน้า
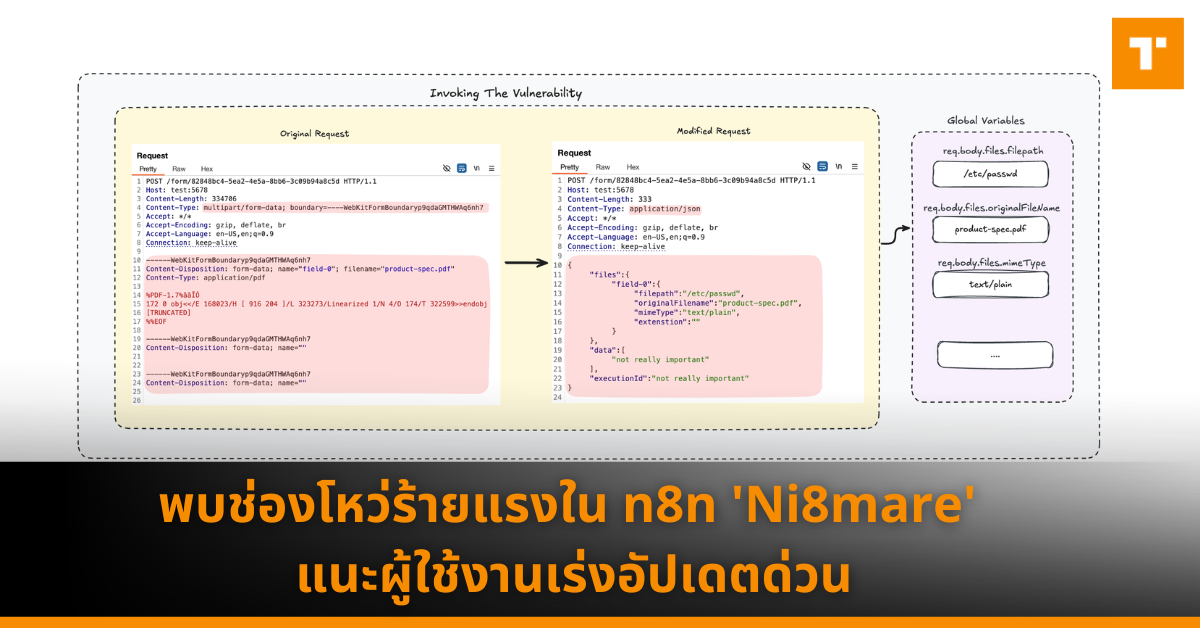
CVE-2026-21858 หรือ Ni8mare ถูกพบโดยผู้เชี่ยวชาญนามว่า Dor Attias ของ Cyera Research Labs ประเด็นก็คือกลไกจัดการ Webhook นั้นมีช่องโหว่ที่ขาดการตรวจสอบข้อมูลอย่างถี่ถ้วน ทำให้แฮ็กเกอร์สามารถเข้าควบคุมพารามิเตอร์ Filepath ส่งผลให้เข้าถึงข้อมูลละเอียดอ่อนได้
ยกตัวอย่างสถานการณ์เช่นเว็บไซต์ที่มีหน้าแชทให้สอบถามข้อมูลเปิดให้อัปโหลดไฟล์ได้ ซึ่งเบื้องหลังมีการใช้ Form Workflow เจ้าปัญหาใน n8n ผู้ไม่หวังดีสามารถโจมตีได้ด้วยการลักลอบเข้าถึง /home/node/.n8n/database.sqlite เพื่อให้ได้ข้อมูลสำคัญ หรือ /home/node/.n8n/config เพื่อหา Secret Key ต่อยอดสู่การกระทำการอื่นใด ทั้งนี้สิ่งที่ผู้คนพบอย่างให้ตระหนักก็คือ n8n มีความสำคัญมากที่ร้อยเรียงระบบต่างๆ ที่อาจส่งผลกระทบกว้างกว่าที่คิด และนี่คือขุมทองใหม่ของบรรดาแฮ็กเกอร์
หากถามว่า Ni8mare แตกต่างจากช่องโหว่ร้ายแรงที่เพิ่มถูกค้นพบเมื่อไม่กี่สัปดาห์ก่อนหน้าอย่างไร อย่าง CVE-2025-68613, CVE-2025-68668 และ CVE-2026-21877 ที่ล้วนแต่มีคะแนน CVSS 9.9 หรือ 10 ก็คือผู้โจมตีไม่จำเป็นต้องอาศัย credentials ใดๆเพื่อสกัดเอาข้อมูลสำคัญที่นำไปใช้ต่อยอดได้อย่างอันตราย
ที่มา : https://thehackernews.com/2026/01/critical-n8n-vulnerability-cvss-100.html