TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Kromtech Security บริษัทผู้วิจัยด้าน Security ที่ค้นพบฐานข้อมูล MongoDB จำนวนมากซึ่งไม่ใส่รหัสผ่านบน Internet ได้ออกมาเผยถึงการค้นพบขบวนการฟอกเงินผ่านเกมมือถือจากข้อมูลในบรรดาฐานข้อมูลเหล่านั้น
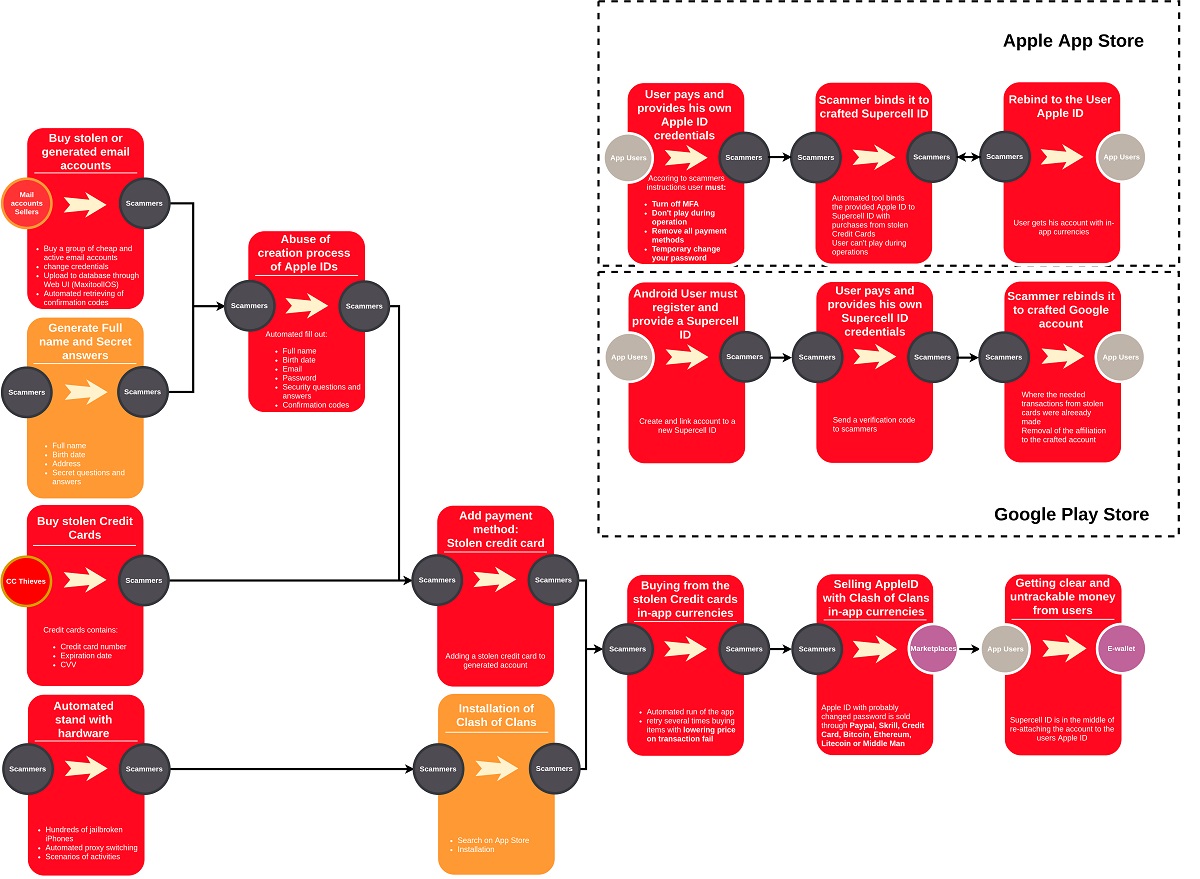
ทาง Kromtech Security ได้ทำการวิเคราะห์ข้อมูลภายในฐานข้อมูลหนึ่งซึ่งไม่ได้ใส่รหัสผ่านหรือการยืนยันตัวตนใดๆ และพบว่าข้อมูลในนั้นไม่ใช่ข้อมูลธุรกิจทั่วไป แต่เป็นฐานข้อมูลของโจรขโมยบัตรเครดิตรายหนึ่ง ซึ่งมีข้อมูลของบัตรเครดิตกว่า 150,833 ใบจาก 19 ธนาคาร และใช้วิธีการฟอกเงินผ่านเกมมือถือเพื่อไม่ให้ถูกจับได้ ดังนี้
-
ใช้เครื่องมือเพื่อสร้าง iOS Account ขึ้นมาด้วย Email Account ที่มีอยู่จริง และใส่ข้อมูลของบัตรเครดิตที่ขโมยมานั้นผูกเข้าไป
-
ใช้เครื่องมืออีกชุดบนอุปกรณ์ iOS ที่ผ่านการทำ Jailbreak มาแล้ว เพื่อติดตั้งเกมลงไป และสร้าง Account ภายในเกม เพื่อซื้อสินค้าในเกมจำนวนมากมาไว้ใน Account ดังกล่าว ก่อนที่จะนำ Account เกมนั้นๆ ไปขาย
สำหรับตัวอย่างของเกมที่ถูกนำมาใช้ในกระบวนการฟอกเงินครั้งนี้ก็ได้แก่ Clash of Clans, Clash Royale และ Marvel Contest of Champions
Kromtech Security ได้ออกมาวิเคราะห์ว่าปัญหาดังกล่าวนี้เกิดขึ้นจากหลากหลายประเด็น เช่น การที่ Apple iOS นั้นยอมให้ใส่ข้อมูลบัตรเครดิตลงไปยัง iOS Account โดยที่มีการตรวจสอบยืนยันน้อยมาก, บัตรเครดิตที่ใช้ชื่อหรือที่อยู่ผิดไปจากความเป็นจริงก็ยังสามารถถูกผูกเข้ากับ iOS Account ได้, ผู้พัฒนาเกมไม่มีระบบตรวจสอบเครื่องมืออัตโนมัติที่ผู้โจมตีใช้งานได้ เช่น เครื่องมือ Racoonbot ที่ใช้กับเกมของค่าย Supercell โดยเฉพาะ เป็นต้น
สำหรับรายงานฉบับเต็ม สามารถอ่านได้ที่ https://kromtech.com/blog/security-center/digital-laundry ครับ