TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





Perception Point ได้ออกมาเปิดเผยว่าเริ่มพบเห็นเทรนด์ที่แฮกเกอร์ใช้เทคนิคการต่อไฟล์ ZIP เพื่อเลี่ยงระบบตรวจจับต่าง ๆ ในการโจมตีไปที่เครื่อง Windows ในการส่ง Payload ที่ Malicious เข้าไป โดยพึ่งให้ Archive Manager ต่าง ๆ จัดการต่อไฟล์ ZIP ให้
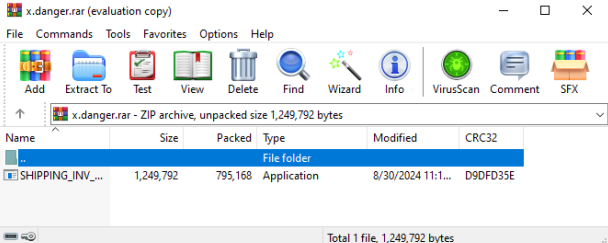
จากบล็อกของ Perception Point เผยว่าได้ค้นพบเทคนิคที่แฮกเกอร์เริ่มใช้งานกันแล้ว คือการส่งไฟล์โทรจัน (Trojan) ผ่านไฟล์ ZIP แบบแยกส่วนกันเพื่อหลบเลี่ยงการตรวจจับ ซึ่งแฮกเกอร์ได้ใช้ผสมกับเทคนิค Phishing โดยหลอกล่อผู้ใช้งานว่าเป็นการจัดใบเสร็จจัดส่งมาให้เป็นไฟล์ .RAR เพื่อให้กดดาวน์โหลดและแตกไฟล์ออกมา
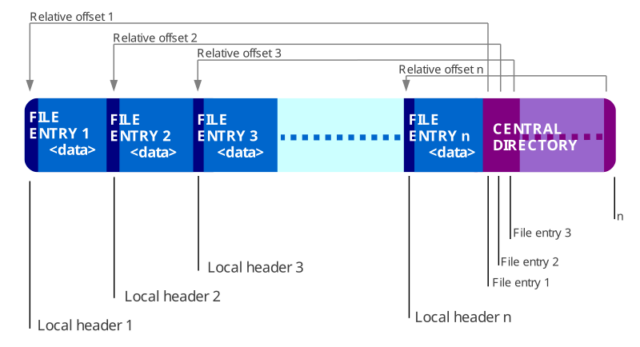
หากแต่ภายใต้ไฟล์ ZIP ที่แยกส่วนมานั้นเป็นมัลแวร์ที่ซ่อนเอาไว้ ซึ่งถ้าหากมีการใช้ซอฟต์แวร์ Archive Manager อาทิ 7zip, WinRAR หรือ Windows File Explorer ในการนำข้อมูลในไฟล์ ZIP มาต่อกันหรือการแตกไฟล์ ZIP ก็จะทำให้ไฟล์มัลแวร์เข้ามาสู่ในเครื่อง Windows เพื่อเตรียมการโจมตีในขั้นตอนต่อไป
อย่างไรก็ดี ทาง Perception Point ได้ทดสอบกับเครื่องมือ Archive Manager ทั้ง 3 ตัวแล้ว พบว่า 7zip จะอ่านเฉพาะไฟล์ ZIP ตัวแรก และจะแจ้งเตือนเกี่ยวกับข้อมูลอื่น ๆ ซึ่งผู้ใช้งานอาจจะพลาดได้ ส่วน WinRAR นั้นจะสามารถแตกไฟล์ได้หมดรวมทั้งมัลแวร์ที่แทรกมาด้วย ส่วน Windows File Explorer อาจจะไม่สามารถเปิดไฟล์ที่แตกออกมาได้
เพื่อป้องกันเหตุการณ์โจมตีดังกล่าว Perception Point แนะนำว่าให้ผู้ใช้งานและองค์กรปรับใช้โซลูชัน Security ที่สนับสนุนการแตกไฟล์แบบหมุนวน (Recursive Unpacking) เพื่อช่วยปกป้องในอีกระดับขั้นด้วย รายละเอียดเพิ่มเติมอ่านได้ที่เว็บไซต์ของ Perception Point