TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Jay Turla วิศวกรด้านความมั่นคงปลอดภัยของแอพพลิเคชันจาก Bugcrowd ออกมาเปิดเผยถึงวิธีแฮ็ครถยนต์มาสด้าผ่านทางช่องโหว่ที่ถูกค้นพบเมื่อ 3 ปีก่อน โดยเพียงแค่เสียบ USB Flash Drive บนแผงคอนโซลก็สามารถแฮ็คระบบ MZD Connect Infotainment ของรถได้ทันที
ช่องโหว่ที่ Turla ใช้นี้ถูกค้นพบครั้งแรกในเว็บบอร์ด Mazda3Revolution เมื่อเดือนพฤษภาคม 2014 ซึ่งเป็นช่องโหว่ที่มีคนสนใจมากมายเนื่องจากถูกนำไปใช้เพื่อปรับแต่งระบบ Infotainment ของรถให้เป็นไปตามที่เจ้าของต้องการ ไม่ว่าจะเป็นการเปลี่ยนแปลงการตั้งค่าเดิมที่มาจากโรงงานหรือการติดตั้งแอพพลิเคชันใหม่ หนึ่งในการปรับแต่งที่หลายคนนิยมใช้คือ MZD-AIO-TI (MZD All In One Tweaks Installer)
Turla ระบุว่าได้เริ่มต้นศึกษาช่องโหว่นี้ตั้งแต่เขาซื้อรถมาสด้ามาเป็นของตน โดยเขาต้องการตรวจสอบว่าแฮ็คเกอร์จะสามารถโจมตีรถของเขาอย่างไรได้บ้าง สิ่งที่เขาค้นพบคือ ช่องโหว่ที่ช่วยให้ใครก็ตามสามารถเสียบ USB Flash Drive เข้าไปและสั่งรันโค้ดแปลกปลอมบนเฟิร์มแวร์ MZD Connect ของรถได้โดยอัตโนมัติ เช่น สั่งพิมพ์ข้อความบนแผงคอนโซล หรือรันคำสั่ง Linux เนื่องจาก MZD Connect เป็นระบบปฏิบัติแบบ *NIX
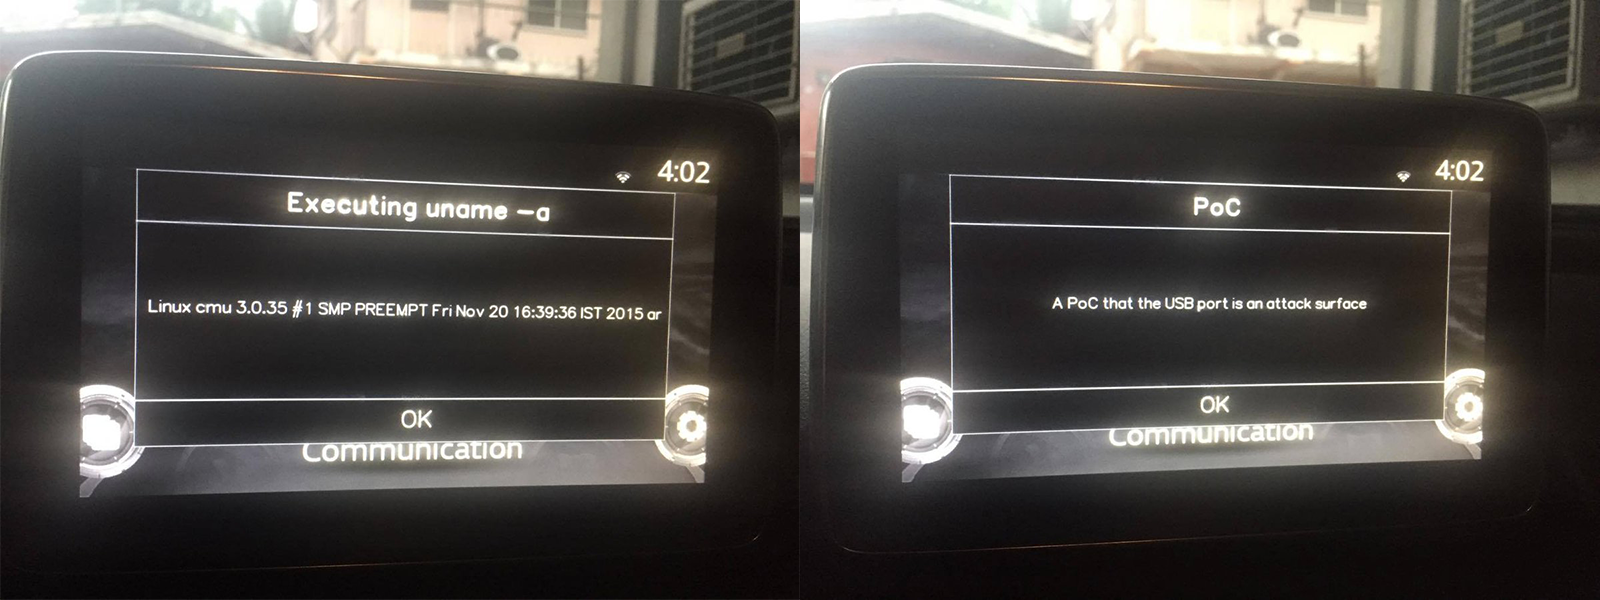
“แฮ็คเกอร์ไม่จำเป็นต้องดำเนินการใดๆ กับแผงคอนโซล เพียงแค่เสียบ USB Flash Drive บนช่อง USB ในรถเท่านั้น ลองจินตานาการถึงฟีเจอร์ Autoplay บนระบบปฏิบัติการ Windows ที่สามารถสั่งรันสคริปต์ได้โดยตรงก็ได้” — Turla ระบุ
อย่างไรก็ตาม ช่องโหว่นี้ยังคงมีจุดอ่อนอยู่ นั่นคือรถต้องอยู่ในสถานะติดไฟ (Accessory Mode) หรือติดเครื่องยนต์แล้วเท่านั้น กล่าวคือระบบ Infotainment เริ่มทำงานแล้ว ไม่สามารถสั่งรันสคริปต์เพื่อสตาร์ทรถยนต์หรือเข้าควบคุมรถได้ นอกจากนี้ Turla ยังระบุว่า การวิจัยของเขายังอยู่ในระดับเริ่มต้น ยังไม่มีตัวอย่างเหตุการณ์รุนแรงที่อาจเป็นอันตรายต่อรถยนต์หรือผู้ขับขี่แต่อย่างใด แต่เขาเชื่อว่า สามารถใช้ช่องโหว่ในการติดตั้ง Remote Access Trojan เพื่อดำเนินการที่ไม่พึงประสงค์ได้
ข่าวดีคือ มาสด้าได้ออกแพทช์เพื่ออุดช่องโหว่ USB Code Execution นี้เป็นที่เรียบร้อยเมื่อเดือนที่ผ่านมา แนะนำให้ผู้ใช้รถมาสด้าอัปเดตเฟิร์มแวร์ของ MZD Connect เป็นเวอร์ชัน 59.00.502 แทน สำหรับรถยนต์มาสด้าที่ได้รับผลกระทบคือ Mazda CX-3, CX-5, CX-7, CX-9, 2, 3, 6 และ MX-5
ผู้ที่สนใจสามารถดูรายละเอียดงานวิจัยของ Turla ได้ที่ GitHub
ที่มา: https://www.bleepingcomputer.com/news/security/you-can-hack-some-mazda-cars-with-a-usb-flash-drive/