TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Supply Chain attack นั้นมีความรุนแรงปรากฏชัดมากขึ้นในระยะเวลาไม่กี่เดือนที่ผ่านมา ซึ่งล่าสุด Google ก็ได้ออก Framework ที่ชื่อ ‘SLSA’
SLSA คือชื่อย่อของ ‘Supply chain Levels for Software Artifacts’ ซึ่ง Google ได้แรงบันดาลใจมากจากเครื่องมือที่ใช้กันภายในองค์กรมากว่า 8 ปีที่ชื่อ ‘Binary Authorization for Borg’ ที่ใช้สำหรับตรวจสอบที่มาของซอฟต์แวร์และสิทธิ์การเข้าถึงข้อมูล
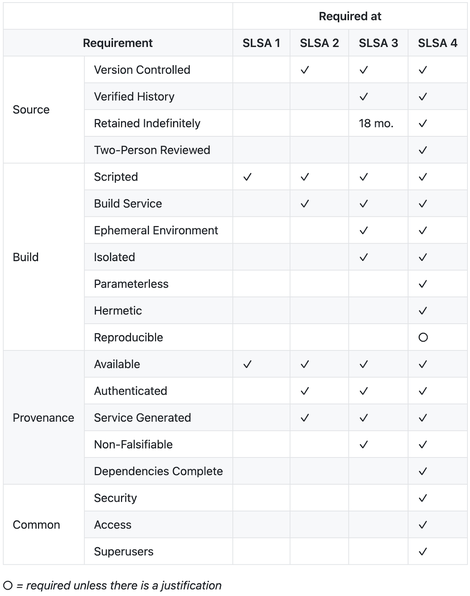
อย่างไรก็ดี SLSA ทางทีมงานตั้งเป้าว่าในระยะยาวจะพัฒนาให้ไปสู่ความเป็นอัตโนมัติที่นำไปใช้ในซอฟต์แวร์ได้โดยง่าย รวมถึงสามารถออกเป็น SLSA Certification ให้แพ็กเกจหรือ Build Platform นอกจากนี้ยังมีการแบ่งระดับของ Framework ไว้เป็น 4 ระดับ โดยสามารถดูภาพประกอบได้ตามตารางด้านล่าง
ผู้สนใจศึกษาเพิ่มเติมได้ที่ https://github.com/slsa-framework/slsa
ที่มา : https://www.zdnet.com/article/open-source-security-google-has-a-new-plan-to-stop-software-supply-chain-attacks และ https://www.securityweek.com/google-intros-slsa-framework-enforce-supply-chain-integrity