TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






นักวิจัยด้านความมั่นคงปลอดภัยจาก Check Point ออกมาแจ้งเตือนถึงแคมเปญมัลแวร์ขนาดใหญ่ ชื่อว่า “ไฟร์บอล” ที่กำลังแพร่ระบาดไปยังคอมพิวเตอร์มากว่า 250 ล้านเครื่องทั่วโลก ไม่ว่าจะเป็น Windows หรือ macOS ซึ่งช่วยให้แฮ็คเกอร์สามารถเข้าควบคุมเว็บเบราเซอร์ได้อย่างสมบูรณ์ แล้วเปลี่ยนเป็นกองทัพซอมบี้ ดักจับทราฟฟิก หรือขโมยข้อมูลสำคัญออกมาได้
Check Point ระบุว่า ไฟร์บอลเป็น Adware แบบหนึ่ง จากการตรวจสอบพบว่าปฏิบัติการมีความเชื่อมโยงกับ Rafotech บริษัทสัญชาติจีนที่อ้างตัวว่าเป็นผู้ให้บริการ Digital Marketing และ Game Apps แก่ลูกค้ากว่า 300 ล้านคนทั่วโลก แต่เบื้องหลังกลับใช้มัลแวร์ไฟร์บอลในการสร้างรายได้โดยการยิงโฆษณาไปที่เว็บเบราเซอร์ของลูกค้า
ไฟร์บอลจะแฝงตัวมากับซอฟต์แวร์ฟรีที่ผู้ใช้ชอบดาวน์โหลดผ่านอินเทอร์เน็ต ซึ่งหลังจากที่ถูกติดตั้งลงบนเครื่องของผู้ใช้แล้ว มัลแวร์จะดำเนินการติดตั้ง Plugin เพื่อลอบเปลี่ยนแลงการตั้งค่าเบราเซอร์ของผู้ใช้ โดยจะเปลี่ยน Search Engine ที่ใช้งานแบบ Default และหน้าโฮมให้กลายเป็น Search Engine ปลอมของมัลแวร์แทน (trotux.com) ซึ่ง Search Engine ดังกล่าวจะคอยแอบเก็บข้อมูลของผู้ใช้ แล้วส่งต่อคำร้องขอไปยัง Yahoo หรือ Google ต่อ
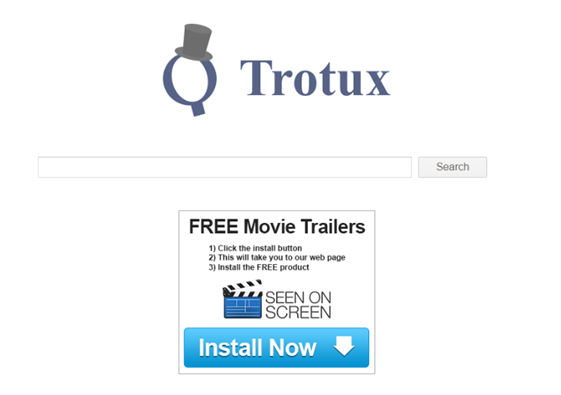
นอกจากนี้ ไฟร์บอลลยังสามารถสอดแนมทราฟฟิกที่ผู้ใช้เล่นเว็บ รันคำสั่งอันตราย ติดตั้ง Plugin หรือแม้แต่ลอบติดตั้งมัลแวร์อื่นเพื่อทำอันตรายต่อระบบเครือข่ายของผู้ใช้ได้ อย่างไรก็ตาม จากการติดตามมัลแวร์ดังกล่าว พบว่าจนถึงตอนนี้ Adware เพียงแค่เข้าควบคุมทราฟฟิกเว็บของผู้ใช้เพื่อลอบส่งโฆษณาสร้างรายได้ให้แก่ตนเองเท่านั้น
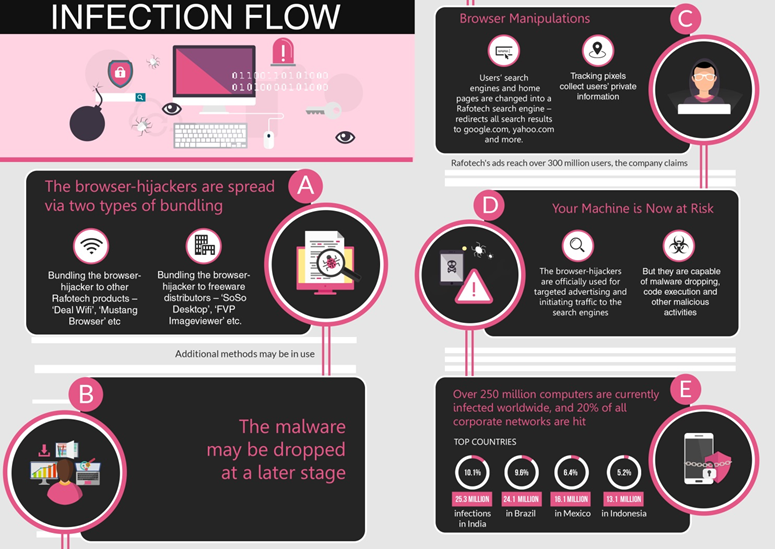
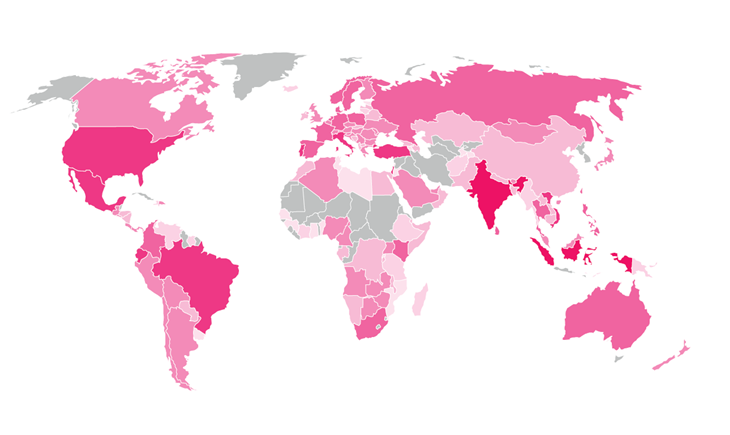
จากการตรวจสอบร่องรอยของมัลแวร์ไฟร์บอลทั่วโลก พบว่ามีผู้ตกเป็นเหยื่อแล้วกว่า 250 ล้านเครื่อง ซึ่ง 20% ของจำนวนดังกล่าวเป็นเครื่องที่ใช้งานในระบบเครือข่ายขององค์กร โดยประเทศที่ติดมัลแวร์มากที่สุด 3 อันดับแรก คือ อินเดีย (10.1%) บราซิล (9.6%) และเม็กซิโก (6.4%) รูปด้านล่างแสดงอัตราการติดมัลแวร์ของแต่ละประเทศ (ยิ่งเข้มยิ่งมีจำนวนมาก)
สำหรับวิธีตรวจสอบว่าตนเองติดมัลแวร์ไฟร์บอลหรือไม่นั้น ทำได้ไม่ยาก เพียงแค่ดูว่าหน้าโฮมเพจและ Search Engine ที่ใช้งาน อยู่ๆ เปลี่ยนแปลงไปจากเดิมหรือไม่ ถ้าเปลี่ยนไปและไม่สามารถแก้ไขกลับได้ ก็เป็นไปได้สูงว่าติดไฟร์บอลหรือมัลแวร์ประเภทเดียวกันเป็นที่เรียบร้อย วิธีแก้ไขคือ ยกเลิกการติดตั้งซอฟต์แวร์ที่ไม่พึงประสงค์ทั้งปวง หรือใช้ซอฟต์แวร์ Adware Cleaner เข้ามาช่วย จากนั้นรีสตาร์ทการตั้งค่าของเว็บเบราเซอร์ไปใช้ค่าเริ่มต้นจากโรงงาน
รายละเอียดเชิงเทคนิค: http://blog.checkpoint.com/2017/06/01/fireball-chinese-malware-250-million-infection/
ที่มา: http://thehackernews.com/2017/06/fireball-computer-virus.html