TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





นักวิจัยด้านความมั่นคงปลอดภัยจาก Fox-IT ประสบความสำเร็จในการถอดรหัสกุญแจที่ใช้เข้ารหัสแบบ AES-256 หนึ่งในอัลกอริธึมการเข้ารหัสข้อมูลที่มั่นคงปลอดภัยที่สุดในโลกตอนนี้ โดยอาศัยการดักจับข้อมูลบนอากาศจากระยะ 1 เมตร ด้วยอุปกรณ์ราคาเพียง 200 ยูโร (ประมาณ 7,600 บาท) ภายในเวลาไม่กี่นาทีเท่านั้น
อุปกรณ์ที่นักวิจัยใช้ประกอบด้วย เสาสัญญาณแบบห่วง ติดเข้ากับเครื่องขยายสัญญาณภายนอก และเครื่องกรองสัญญาณช่วงความถี่ (Band-pass Filter) แล้วประกอบเข้ากับ Software-defined Radio USB ที่ซื้อออนไลน์มาในราคา 20 ยูโร ซึ่งรวมค่าอุปกรณ์ทั้งหมดแล้วมีราคาประมาณ 200 ยูโรเท่านั้น และสามารถซ่อนชุดอุปกรณ์ทั้งหมดไว้ในเสื้อแจ็คเก็ตได้โดยที่คนทั่วไปไม่สังเกตเห็น
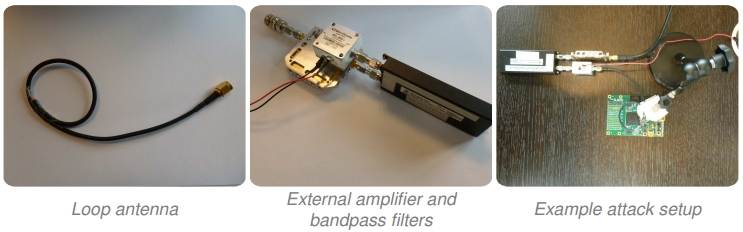
นักวิจัยใช้อุปกรณ์เหล่านี้ในการโจมตีแบบ Side-channel โดยดักจับคลื่นสัญญาณแม่เหล็กไฟฟ้าที่แผ่ออกมาจากชิปประมวลผล ARM Cortex M3 และ AHB Bus บนแผงวงจร SmartFusion2 ขณะเริ่มกระบวนการเข้ารหัสข้อมูล ซึ่งจะมีอัตราการใช้พลังงานที่แตกต่างกัน หลังจากที่ทดลองเข้ารหัสข้อมูลหลายๆ ครั้ง นักวิจัยประสบความสำเร็จในการเชื่อมโยงความสัมพันธ์ระหว่างพลังที่ใช้ไปกับข้อมูลแต่ละ Byte ซึ่งช่วยให้พวกเขาสามารถคาดเดาความเป็นไปได้ของข้อมูลเหลือเพียง 256 แบบ ซึ่งข้อมูลที่ถูกต้องที่สุดจะแสดงอัตราการใช้พลังงานมากที่สุด
โดยการใช้วิธีนี้ ทำให้นักวิจัยใช้เวลาเพียงไม่กี่วินาทีในการคาดเดาค่ากุญแจที่ใช้เข้ารหัสข้อมูลที่ถูกต้องสำหรับแต่ละ Byte (256 ค่าต่อ Byte สำหรับ AES-256 ที่มีความยาว 256 bits หรือ 32 bytes นั้นใช้การคาดเดาทั้งหมด 8,192 ครั้ง) ซึ่งถ้าเป็นการโจมตีแบบ Brute Force ปกติ การคาดเดากุญแจของการเข้ารหัสแบบ AES-256 จำเป็นต้องอาศัยการคาดเดาทั้งหมด 2256 ครั้ง ซึ่งแทบเป็นไปไม่ได้เลยด้วยเทคโนโลยีในปัจจุบัน
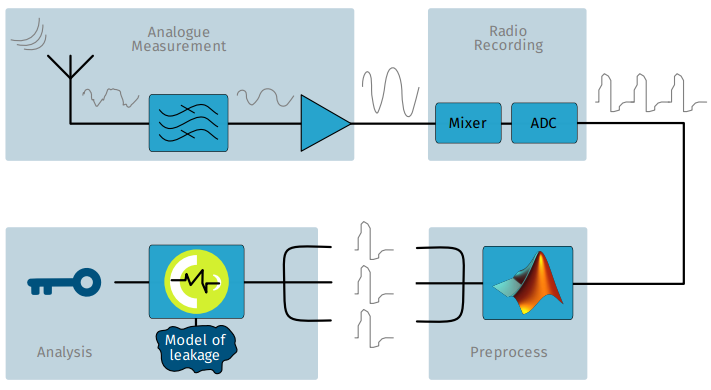
คลื่นสัญญาณแม่เหล็กไฟฟ้าที่แผ่ออกมานั้น จะเบาบางลงเมื่อห่างเป้าหมายออกไปเรื่อยๆ ซึ่งนักวิจัยสามารถดักจับและสกัดข้อมูลออกมาได้ภายในระยะ 1 เมตรโดยใช้เวลาประมาณ 5 นาที แต่ถ้าเขยิบเข้ามาใกล้เหลือ 30 เซนติเมตร จะใช้เวลาเพียง 50 วินาทีเท่านั้น อย่างไรก็ตาม สามารถเพิ่มระยะห่างและความเร็วในการโจมตีได้โดยการลงทุนใช้อุปกรณ์ที่มีประสิทธิภาพสูงกว่านี้
ทั้งนี้ งานวิจัยนี้ทดสอบภายในห้องแล็บปิด ซึ่งมีสัญญาณรบกวนต่ำเมื่อเทียบกับภายในห้อง Data Center ที่มีหลายอุปกรณ์แผ่รังสีคลื่นแม่เหล็กไฟฟ้าออกมาเป็นจำนวนมาก แต่ก็ถือว่าเป็นตัวอย่างอันดีที่แสดงให้เห็นว่า ต่อให้เป็นเทคโนโลยีที่คิดว่าไม่สามารถแคร็กได้ในปัจจุบัน เนื่องจากข้อจำกัดด้านเวลาและงบประมาณ แฮ็คเกอร์ก็อาจสรรหาวิธีใหม่ๆ ที่ชาญฉลาดมากยิ่งขึ้นเพื่อทลายข้อจำกัดดังกล่าว
อ่านรายละเอียดงานวิจัยฉบับเต็มได้ที่: https://www.fox-it.com/nl/wp-content/uploads/sites/12/Tempest_attacks_against_AES.pdf
ที่มา: https://www.theregister.co.uk/2017/06/23/aes_256_cracked_50_seconds_200_kit/