TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






CrowdStrike ผู้ให้บริการโซลูชันด้านความมั่นคงปลอดภัยได้ศึกษาถึง Security Incidents กว่า 200 ครั้งพบว่าองค์กรกว่า 75% สามารถตรวจพบเหตุการณ์ Breach ได้เองซึ่งเพิ่มขึ้นมา 7% เมื่อเทียบกับปี 2017 อย่างไรก็ตามเวลาเฉลี่ยที่ใช้ยังกินเวลากว่า 85 วันซึ่งดีกว่าค่าเฉลี่ยปีที่แล้วแค่ 1 วัน
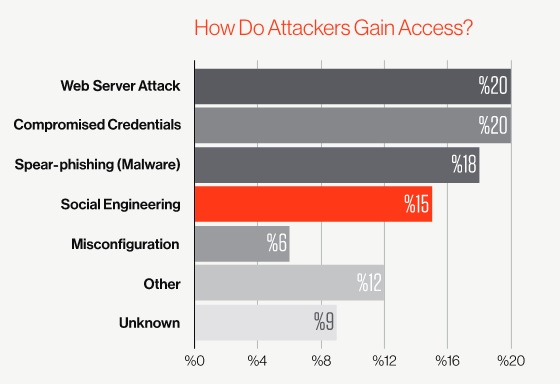
ผลการศึกษาของ CrowdStrike ยังพบว่าการแรงจูงใจของการโจมตีอันดับหนึ่งคือเรื่องเงิน ตามมาด้วยการขโมยทรัพย์สินทางปัญญา(30%) ข้อมูลส่วนตัว(10%) Ransomware (7%) ลักลอบขุดเงินดิจิทัล(3%) ทำลายล้าง(2%) และสุดท้ายจารกรรมความลับทางการค้าองค์กรแค่ 1% โดยจุดที่แฮ็กเกอร์มักโจมตีอันดับหนึ่งเลยคือเว็บเซิร์ฟเวอร์ที่ 20% และกลุ่มการหลอกลวง (Phishing) กับ Social Engineering รวมกันตกอยู่ราว 33% ซึ่งเพิ่มขึ้นกว่าปีก่อนถึง 11% (ดูสถิติได้ตามกราฟด้านบน)
ในด้านแนวโน้มของการโจมตีคนร้ายสรรหาวิธีการลงมือที่พัฒนาขึ้น เช่น ใช้เครื่องมือที่ไม่เพียงแค่อ่านอีเมลได้แต่ยังแอบอ่านอีเมลได้ระหว่างที่กำลังเขียนและส่งได้แบบทันที นอกจากนี้จากการศึกษาของ CrowdStrike ยังพบกรณีศึกษา เช่น คนร้ายมีการกลับเข้าไปในระบบใหม่หลังจากเหยื่อได้ยกเลิกทีม Incident Respond จาก Vendor ให้เข้ามา หรือคนร้ายยังสามารถฝังตัวอยู่ได้หลังจากทีม Incident Respond คิดว่าภัยคุกคามถูกกำจัดได้แล้ว