TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ผู้เชี่ยวชาญจาก Cybereason ได้เปิดเผยพบแคมเปญที่คนร้ายลักลอบใช้ Bitbucket เพื่อเป็นฐานกระจายมัลแวร์หลายตัว คาดว่ามีเหยื่อถึงหลายหมื่นราย
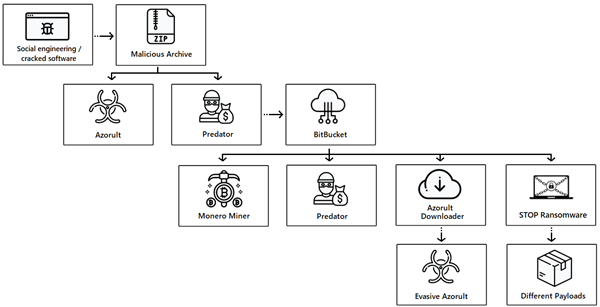
Bitbucket เป็นบริการเก็บโค้ด (อาจมองได้ว่าคล้ายกับ GitHub) ซึ่งวันนี้ได้มีการเปิดเผยว่าคนร้ายได้ใช้บริการดังกล่าวเพื่อเป็นฐานกระจายมัลแวร์สู่เหยื่อ การโจมตีในครั้งนี้มีการใช้มัลแวร์หลายตัวร่วมกันคือ
- Predator – มัลแวร์ด้านลอบขโมยข้อมูล Credentials ในบราวน์เซอร์ ใช้กล้องแอบถ่ายภาพ จับภาพหน้าจอ และขโมยเงินดิจิทัล
- Azorult – Backdoor ขโมยข้อมูลเก็บ Credentials ของอีเมล คุ๊กกี้ ประวัติของบราวน์เซอร์ และข้อมูลเงินดิจิทัล นอกจากนี้ยังสามารถแอบสร้าง RDP Connection ภายใต้บัญชีระดับผู้ดูแล
- Evasive Monero Miner – Dropper สำหรับลอบติดตั้งการขุดเงินดิจิทัล XMRig โดยใช้เทคนิค Evasion ขั้นสูง
- STOP – เป็น Ransomware ตัวหนึ่งที่เรียกร้องเงินค่าไถ่ประมาณ 300-600 ดอลล่าร์สหรัฐฯ แต่มัลแวร์ยังสามารถดาวน์โหลด Payload เพิ่มเติมได้
- Vidar – Spyware ที่ถูกเขียนด้วยภาษา C++ สามารถใช้ค้นหาไฟล์ที่ต้องการขโมย คุ๊กกี้ ID และประวัติการใช้งานบราวน์เซอร์ ลอบจับภาพหน้าจอ และขัดขวางกระบวนการ 2FA
- IntelRapid – ตัวลอบขโมยเงินดิจิทัลได้หลายสกุล
- Amadey – Trojan Bot สำหรับทำ Reconnaissance
วิธีการของคนร้ายก็เริ่มต้นจากหลอกเหยื่อที่ชอบดาวน์โหลดซอฟต์แวร์เถื่อน เช่น Photoshop, Office และอื่นๆ ที่จะนำร่องด้วย Azorult และ Predetor เข้าสู่เครื่องก่อนสร้าง Connection มายัง Bitbucket เพื่อเรียกมัลแวร์ตัวอื่นๆ เข้ามา ทั้งนี้ผู้เชี่ยวชาญเชื่อว่าอาจมีเหยื่อสูงถึง 500,000 เครื่องแต่ถ้าดูจากตัวเลขดาวน์โหลดมัลแวร์บางตัวนับจำนวนได้ถึง 20,000 แล้ว
ที่มา : https://www.bleepingcomputer.com/news/security/bitbucket-abused-to-infect-500-000-hosts-with-malware-cocktail/ และ https://www.zdnet.com/article/malware-stew-cooked-up-on-bitbucket-deployed-in-attacks-worldwide/