 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





“เราแฮ็คเครื่องกระตุ้นไฟฟ้าหัวใจคุณไว้แล้ว จะจ่ายค่าไถ่หรือจะยอมตาย” … หลายคนคงไม่อยากให้มีเหตุการณ์แบบนี้เกิดขึ้น แต่จากงานวิจัยล่าสุดของ White Scope ระบุว่า พบช่องโหว่บนเครื่องกระตุ้นไฟฟ้าหัวใจ (Pacemaker) ที่ทั่วโลกนิยมใช้รวมแล้วมากถึง 8,600 รายการ แนะนักพัฒนาอุปกรณ์การแพทย์ใส่ใจเรื่องความมั่นคงปลอดภัยมากยิ่งขึ้น
เครื่องกระตุ้นไฟฟ้าหัวใจหรือ Pacemaker เป็นอุปกรณ์ขนาดเล็กที่ถูกปลูกฝังเข้าไปยังทรวงอกเพื่อช่วยควบคุมอัตราการเต้นของหัวใจของผู้ป่วยให้เป็นไปตามปกติผ่านทางการส่งกระแสไฟฟ้าพลังงานต่ำ ซึ่งปัจจุบันนี้มีผู้ป่วยที่ต้องใช้เครื่องกระตุ้นดังกล่าวหลายล้านคนทั่วโลก
นักวิจัยด้านความมั่นคงปลอดภัยจาก White Scope ได้ทำการวิเคราะห์เครื่องกระตุ้นไฟฟ้าหัวใจ 7 รุ่นจากผู้ผลิต 4 ราย พบว่าโปรแกรมที่ใช้ควบคุมเครื่องกระตุ้นเหล่านั้นมีการเรียกใช้ Library จาก 3rd Parties มากถึง 300 รายการ ซึ่ง 174 รายการเหล่านั้นมีช่องโหว่ที่เป็นที่รู้จักกันดีรวมแล้วมากถึง 8,600 รายการ เช่น การฝังรหัสผ่านไว้ในอุปกรณ์ การเชื่อมต่อกับ USB ภายนอกอย่างไม่มั่นคงปลอดภัย การอัปเดตเฟิร์มแวร์ที่ไม่มีการเข้ารหัสข้อมูล หรือการใช้ Token สำหรับพิสูจน์ตัวตนแบบครอบจักรวาลในการเชื่อมต่อกับอุปกรณ์ควบคุม เป็นต้น และ Library บางรายการก็เป็น Library ที่หมดอายุ ไม่มีการซัพพอร์ตแล้ว
ที่น่ากลัวกว่านั้นคือ โปรแกรมที่ใช้ควบคุมเครื่องกระตุ้นไฟฟ้าหัวใจไม่มีการพิสูจน์ตัวตนแต่อย่างใด นั่นหมายความว่า ใครก็ตามที่สามารถเข้าควบคุมระบบเฝ้าระวังภายนอกของอุปกรณ์ได้ ก็สามารถทำอันตรายต่อผู้ป่วยจนถึงชีวิตได้ทันที นอกจากนี้ พบปัญหาอีกอย่างคือตัวควบคุมอุปกรณ์ Pacemaker ถูกวางจำหน่ายในเว็บไซต์ขายสินค้าออนไลน์อย่าง eBay ทำให้อาจถูกผู้ไม่ประสงค์ดีนำไปใช้ในทางที่ผิดได้
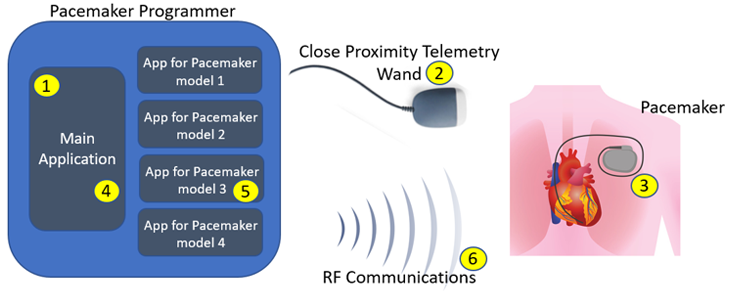
นักวิจัยยังค้นพบอีกว่า ในบางกรณี อุปกรณ์ควบคุมไม่มีการเข้ารหัสข้อมูลของผู้ป่วย เช่น ชื่อ เบอร์โทรศัพท์ เลขบัตรประชาชน หรือข้อมูลสุขภาพ ส่งผลให้แฮ็คเกอร์สามารถขโมยข้อมูลไปใช้ประโยชน์ได้อย่างง่ายดาย อย่างไรก็ตาม Matthew Green ผู้ช่วยศาสตราจารย์คณะวิทยาศาสตร์ คอมพิวเตอร์จากมหาวิทยาลัย Johns Hopkins ระบุบน Twitter ว่า ไม่ควรนำประเด็นเรื่องความมั่นคงปลอดภัยมาขัดขวางการทำงานของแพทย์ เพราะถ้าในสถานการณ์ฉุกเฉินคงทำให้การปฏิบัติการช่วยชีวิตยุ่งยากมากขึ้น
ที่มา: http://thehackernews.com/2017/06/pacemaker-vulnerability.html











