TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






สถานีวิทยุท้องถิ่นของออสเตรเลียออกมารายงานว่า สัปดาห์ที่ผ่านมา กล้องตรวจจับความเร็ว และตรวจจับรถที่ผ่าไฟแดงรวมแล้ว 55 ตัวในเมืองวิคตอเรีย ประเทศออสเตรเลียติด WannaCry Ransomware จากการเผลอเสียบ USB เคราะห์ดีที่ระบบกล้องทั้งหมดยังทำงานได้ เพราะอุดช่องโหว่เรียบร้อยแล้ว
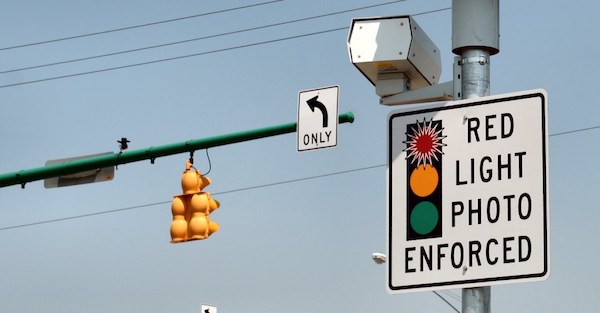
จากการตรวจสอบพบว่า WannaCry Ransomware เข้ามาติดระบบของกล้องเหล่านี้ขณะพนักงานกำลังดำเนินการบำรุงรักษาอุปกรณ์ โดยพนักงานที่เข้าไปปฏิบัติงานเผลอเสียบ USB ที่ติด WannaCry เข้ากับระบบของอุปกรณ์ที่รันระบบปฏิบัติการ Windows ส่งผลให้ระบบกล้องติด WannaCry ตามไปด้วย แต่โชคดีที่กล้องเหล่านี้ไม่ได้เชื่อมต่อกับระบบอินเทอร์เน็ตหรือระบบอื่นๆ ทำให้การแพร่ระบาดของ WannaCry หยุดลงที่กล้องรวมแล้ว 55 ตัว
กล้องตรวจจับความเร็วและตรวจจับรถผ่าไฟแดงเหล่านี้เป็นของ RedFlex ซึ่งเป็นบริษัทผู้รับเหมาของรัฐบาล กล้องเหล่านี้ถูกติดบนถนนไฮเวย์และทางแยกในเมืองวิคตอเรีย ถึงแม้ว่ากล้องจะติดมัลแวร์ แต่กล้องก็ยังคงสามารถทำงานได้ตามปกติ แม้ว่าจะรีบูตตัวเองทุกๆ ไม่กี่นาทีก็ตาม ทางเจ้าหน้าที่ที่เกี่ยวข้องแจ้งว่า ภาพถ่ายที่ได้จากกล้องเหล่านี้ยังคงเป็นหลักฐานที่ใช้ดำเนินการกับผู้กระทำความผิดได้
โฆษกจากกระทรวงยุติธรรมของออสเตรเลียออกมายืนยันว่า เหตุการณ์ที่กล้องติด WannaCry เกิดขึ้นเมื่อวันจันทร์ที่ 12 มิถุนายนที่ผ่านมา อย่างไรก็ตาม พนักงานที่ดูแลรักษากล้องได้ทำการติดตั้งแพทช์ไว้ล่วงหน้าเพื่อป้องกันไม่ให้ Ransomware เข้าควบคุมอุปกรณ์ไว้แล้ว รวมไปถึงป้องกันไม่ให้แพร่กระจายตัวต่อได้เช่นกัน ตอนนี้เหลือแค่กำจัดมัลแวร์ออกจากกล้องที่มีปัญหาเท่านั้น ซึ่งคาดว่าจะใช้เวลาอีกประมาณ 2 – 3 วัน