 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











ที่งาน Black Hat Europe 2018 ประเทศอังกฤษทาง Toyota ได้นำเครื่องมือขนาดพกพาเพื่อใช้สำหรับทดสอบระบบความมั่นคงปลอดภัยของรถยนต์มานำเสนอ โดยให้ชื่อเครื่องมือนี่ว่า Portable Automotive Security Testbed หรือ PASTA ที่มีแผนปล่อยเป็นโอเพ่นซอร์สสำหรับนักวิจัยไว้บน GitHub ด้วย
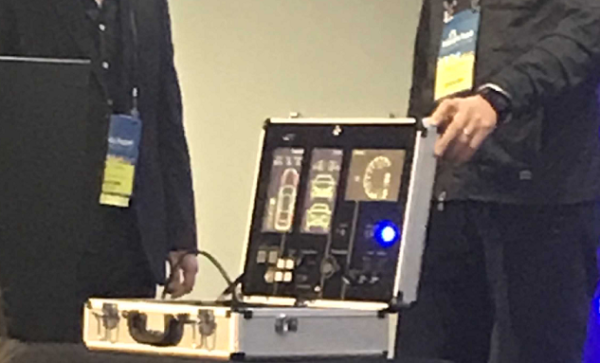
ขนาดที่ว่าพกพาได้นั้นก็คือกระเป๋าหิ้วขนาด 8 กิโลกรัม ที่ภายในมี ECU 4 ตัวและหน้าจอ LED ที่ให้นักวิจัยสามารถใช้ทดสอบระบบการปฏิบัติงานของรถได้หรือลอง Inject CAN Messege (โปรโตคอลที่ใช้คุยกันภายในส่วนต่างๆ ของรถยนต์) รวมถึงมีพอร์ตแบบ ODBII และ RS232C มาให้เพื่อลองทำ Debug หรือการทดสอบแฮ็กในระดับไบนารี่ แม้กระทั่งสามารถแก้ไขโปรแกรมของ ECU ด้วยภาษาซีก็ได้เช่นกัน
Tsuyoshi Toyama นักวิจัยจาก Toyata กล่าวว่า “วงการผลิตรถยนต์ตอบสนองเรื่องความมั่นคงปลอดภัยทางไซเบอร์ได้ช้าแล้ว” ซึ่งตอนนี้ผู้ผลิตหลายรายเริ่มตระหนักถึงภัยคุกคามที่กำลังคืบขนาดเข้ามาแต่ก็ยังขาดวิศวกรในด้านความมั่นคงปลอดภัยที่มีความรู้ด้านการผลิตด้วย ดังนั้นจึงได้สร้าง PASTA ขึ้นมาเพื่อช่วยนักวิจัยศึกษาว่า ECU หรือโปรโตคอล CAN ทำงานอย่างไรเพื่อให้สามารถทดสอบช่องโหว่ได้
จุดประสงค์หลักของ Toyota คือสร้างแพลตฟอร์มสำหรับนักวิจัยที่ยังไม่เชี่ยวชาญให้มาทดลองกันโดยไม่ต้องไปแตะของจริงเพราะอาจกระทบเรื่องของความปลอดภัย ไอเดียก็คือ PASTA สามารถจำลองระบบล้อ เบรค หน้าต่างและฟีเจอร์อื่นๆ ของรถ อีกทั้งยังมีขนาดเล็กจึงเหมาะแก่การนำไปใช้ศึกษาอีกด้วย นอกจากนี้เครื่องมือยังมีโปรแกรมจำลองการขับรถทำให้สามารถนำไปใช้ในงาน R&D ของรถจริงได้ เช่น ผู้ผลิตรถยนต์สามารถทดสอบฟีเจอร์จาก Third-party ถึงผลกระทบกับรถและความมั่นคงปลอดภัย หรือแม้กระทั่งทำการโปรแกรมทดสอบ Firmware ใหม่




