 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย











Promon บริษัทผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยได้ออกมาเปิดเผยช่องโหว่ที่ชื่อ StrandHogg เวอร์ชัน 2.0 ที่ช่วยให้แฮ็กเกอร์สามารถ Hijack แอปพลิเคชันเพื่อปฏิบัติอันตรายอื่นๆ ได้ เช่น ลอบอ่าน SMS, ดักฟังไมโครโฟน, Phishing หน้าล็อกอินเข้าแอป และอื่นๆ
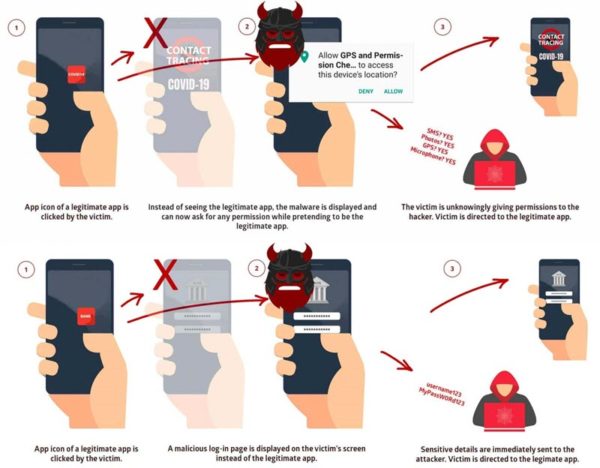
เมื่อปลายปีก่อน Promon ได้เปิดเผยช่องโหว่ที่กระทบกับ Android ทุกเวอร์ชันชื่อ StrandHogg โดยไอเดียคือการใช้บั๊กในฟีเจอร์ Multitasking ของ OS ทั้งนี้ช่องโหว่ StrandHogg 2.0 ก็มีไอเดียคล้ายๆ เดิมในก็คือการ Hijack แอปพลิเคชันโดยใช้บั๊กแต่มีความแนบเนียนมากกว่าและมีผลกระทบมากกว่า
จากรูปประกอบด้านบนคนร้ายสามารถใช้ช่องโหว่คือเมื่อเปิดแอปปกติ มัลแวร์จะแสดงการร้องขอสิทธิ์เข้าถึงต่างๆ แทน ด้วยเหตุนี้เองผู้ใช้จึงแทบไม่รู้ตัวเลยว่าการกระทำนั้นให้ประโยชน์แก่ผู้โจมตี เช่นเดียวกันมัลแวร์อาจจะแสดงหน้าล็อกอินของตนแทนแอปปกติได้
อย่างไรก็ตามปัจจุบันนี้มีการออกแพตช์ให้ผู้ใช้งาน Android เวอร์ชัน 9, 8.0 และ 8.1 ที่ได้รับผลผกระทบแล้ว โดยมีเลขอ้างอิงคือ CVE-2020-0096
ที่มา : https://www.bleepingcomputer.com/news/security/critical-android-bug-lets-malicious-apps-hide-in-plain-sight/ และ https://www.securityweek.com/strandhogg-20-vulnerability-allows-hackers-hijack-android-devices




