TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย





โชคดีที่ตัวรถไฟยังคงให้บริการได้ แถมประชาชนได้ขึ้นฟรี !!
เมื่อช่วงเย็นวันเสาร์ที่ผ่านมา (ตามเวลาท้องถิ่น) ระบบรถไฟใต้ดินของ SFMTA เมืองซานฟรานซิสโก สหรัฐฯ หรือที่เรียกว่า MUNI ถูก Ransomware โจมตี ส่งผลให้ตู้จำหน่ายตั๋วอัตโนมัติ และระบบตรวจสอบตารางเวลา ไม่สามารถให้บริการได้ พร้อมแสดงข้อความ “You Hacked” เคราะห์ดีที่รถไฟยังคงสามารถให้บริการได้ แต่ต้องเปิดให้ประชาชนใช้บริการฟรี
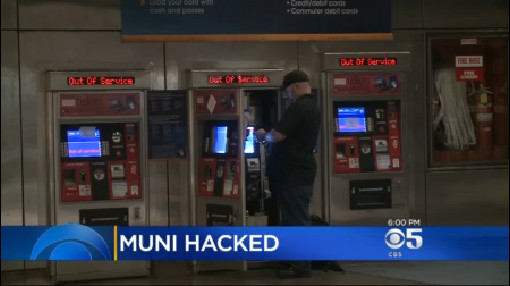
รายงานข่าวท้องถิ่นระบุว่า การโจมตีดังกล่าวเริ่มขึ้นก่อนวันขอบคุณพระเจ้า (24 พฤศจิกายน) เมื่อมีคนค้นพบว่าทุกหน้าจอในสถานีรถไฟและตู้จำหน่ายตั๋วแสดงข้อความหยุดให้บริการเหมือนกัน หรือไม่ก็ระบุว่าให้ผู้โดยสารรถไฟสามารถใช้บริการได้ฟรี
ซึ่งตอนแรกผู้โดยสารส่วนใหญ่ไม่ได้เอะใจอะไร นึกว่าเป็นโปรโมชันในวันขอบคุณพระเจ้าของทาง SFMTA
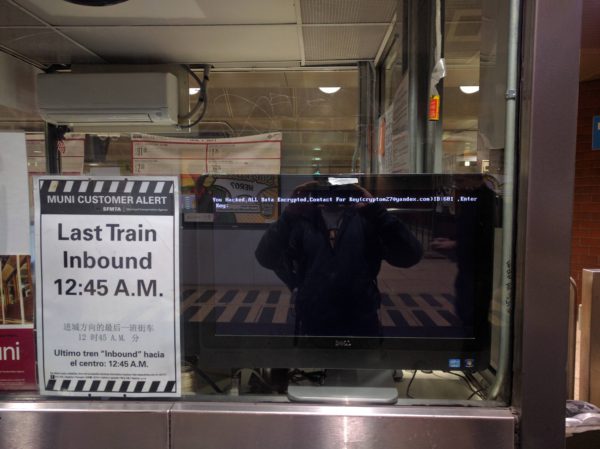
ข้อความที่มัลแวร์แสดงผลบนหน้าจอของระบบรถไฟใต้ดินระบุว่า “You Hacked. ALL Data Encrypted,” พร้อมด้วยอีเมลและหมายเลข ID สำหรับจ่ายค่าไถ่ จากการตรวจสอบเบื้องต้นพบว่าน่าจะเป็นมัลแวร์ในตระกูล HDDCryptor ซึ่งใช้เครื่องมือระดับ Commercial ในการเข้ารหัสไฟล์บนฮาร์ดดิสก์และไฟล์ที่แชร์ผ่านเครือข่าย และเรียกค่าไถ่เป็นเงิน 100 Bitcoins หรือประมาณ 2.6 ล้านบาท
จนถึงตอนนี้ทาง SFMTA ยังไม่สามารถยืนยันได้แน่ชัดว่าการเกิดโจมตีเกิดขึ้นได้อย่างไร มีจำนวนระบบที่ถูกโจมตีมากน้อยแค่ไหน และค่าไถ่ทั้งหมดที่แฮ็คเกอร์เรียกร้อง อย่างไรก็ตาม เหตุการณ์นี้ยังไม่ส่งผลกระทบใดๆ ต่อผู้ใช้บริการรถไฟใต้ดิน เนื่องจากทางบริษัทแก้ปัญหาเฉพาะหน้าด้วยการเปิดให้ใช้บริการรถไฟได้ฟรี ซึ่งคาดว่าต้องใช้เวลาหลายวัน หรือหลายสัปดาห์ในการกู้ระบบทั้งหมดให้กลับคืนมา
รายละเอียดเพิ่มเติม: http://www.csoonline.com/article/3144991/security/ransomware-forces-sfmta-to-give-free-rides-73-000-demanded-by-attackers.html