ผู้เชี่ยวชาญเผยโค้ด PoC ช่องโหว่ยกระดับสิทธิ์ที่ Microsoft แพตช์ล่าสุดสู่สาธารณะ

Nabeel Ahmed หนึ่งในนักวิจัยด้านความมั่นคงปลอดภัยจาก Dimension Data ผู้ค้นพบช่องโหว่การยกระดับสิทธิ์หมายเลข CVE-2019-0841 ที่ทาง Microsoft เพิ่งออกแพตช์ไปเมื่อวันอังคารได้ออกมาเปิดเผยโค้ดสู่สาธารณะแล้ว
credit : Bleepingcomputer

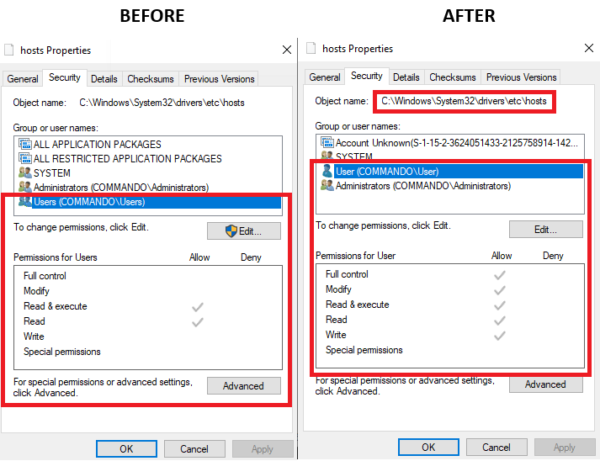
สาเหตุของช่องโหว่เกิดเพราะมีการจัดการ Hard link ได้ไม่ดีพอใน AppX Deployment Service (AppXSVC) ซึ่งใช้ในการ launch แอปพลิเคชันต่างๆของ Windows โดยผู้โจมตีสามารถยกระดับสิทธิ์ใน Windows 10, Server 2019 และ Core ได้ โดยนักวิจัยได้สังเกตุวิธีการที่ไฟล์ตั้งค่าสำหรับ Windows app package (settings.dat) ถูกจัดการ ซึ่งพบว่าสามารถทำให้ OS ให้สิทธิ์ผู้ใช้งานระดับต่ำเข้าควบคุม permission ของไฟล์ได้

อย่างไรก็ดีนักวิจัยได้สาธิตช่องโหว่กับ Edge ไว้ในวีดีโอด้านล่าง สำหรับผู้สนใจสามารถติดตามโค้ด PoC ได้จาก GitHub และที่สำคัญผู้ใช้งานอย่าลืมอัปเดตแพตช์จาก Microsoft กันด้วยนะครับ

ที่มา :  https://www.bleepingcomputer.com/news/microsoft/demo-exploit-code-available-for-privilege-escalation-bug-in-windows/

About nattakon

จบการศึกษา ปริญญาตรีและโท สาขาวิศวกรรมคอมพิวเตอร์ KMITL เคยทำงานด้าน Engineer/Presale ดูแลผลิตภัณฑ์ด้าน Network Security และ Public Cloud ในประเทศ ปัจจุบันเป็นนักเขียน Full-time ที่ TechTalkThai

Check Also

CrowdStrike เข้าซื้อกิจการ Fiddler AI และ Dreadnode เสริมแกร่ง Falcon Platform รับมือความเสี่ยง Autonomous AI Agents

CrowdStrike เข้าซื้อกิจการสตาร์ตอัปด้านความปลอดภัย AI 2 แห่ง ได้แก่ Fiddler AI และ Dreadnode เพื่อเสริมความสามารถด้าน AI Observability และการทดสอบความปลอดภัยอัตโนมัติ ตอบโจทย์องค์กรที่เริ่มนำระบบ …

MazeBolt เปิดตัว RADAR แบบเนทีฟสำหรับลูกค้าระบบป้องกัน DDoS ของ Akamai

บริษัท MazeBolt Technologies ผู้ให้บริการทดสอบการโจมตีการโจมตีโดยปฏิเสธการให้บริการแบบกระจาย (DDoS) ได้เปิดตัวการดีพลอยแพลตฟอร์มการตรวจสอบ RADAR แบบเนทีฟสำหรับลูกค้าที่ใช้งาน Akamai Technologies