TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






WithSecure ได้ออกรายงานสรุปภาพรวมการโจมตีฉบับใหม่ พบว่า Edge Service ที่ใช้งานในองค์กร ถูกมุ่งเป้าโจมตีมากขึ้น
WithSecure บริษัทผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยออกรายงาน Mass Exploitation ฉบับใหม่สรุปภาพรวมการโจมตีที่เกิดขึ้นในปัจจุบัน พบว่าปริมาณการโจมตีในฝั่ง Edge Service มีการเพิ่มขึ้นอย่างมีนัยสำคัญ โดยนิยามของ Edge Service หมายถึงซอฟต์แวร์ที่ติดตั้งใน Edge network ซึ่งเชื่อมต่อได้ทั้งจากเครือข่ายภายในและอินเทอร์เน็ตพร้อมกัน เช่น VPN gateway, File Transfer Server และ Remote Access Server
การโจมตี Edge Service เกิดขึ้นบ่อยครั้งในช่วงที่ผ่านมา เช่น MOVEit, CritrixBleed, Cisco XE, Fortiguard’s FortiOS, Ivanti ConnectSecure, Palo Alto’s PAN-OS, Juniper’s Junos และ ConnectWise ScreenConnect ซึ่งส่งผลกระทบอย่างกว้างขวาง
Edge Service มักถูกติดตั้งในฮาร์ดแวร์จากผู้พัฒนาในรูปแบบ Appliance และมักไม่มีระบบป้องกันด้านความมั่นคงปลอดภัยที่ดีพอ ทำให้กลุ่มภัยคุกคามมุ่งเป้าโจมตีมากขึ้น WithSecure ได้วิเคราะห์ข้อมูลช่องโหว่จาก Know Exploited Vulnerability (KEV) catalog ที่เผยแพร่โดย CISA พบว่าอัตราการเพิ่มขึ้นของช่องโหว่ (CVE) ใน KEV ลดลง 56% แต่จำนวนช่องโหว่ที่เกี่ยวข้องกับ Edge Service เพิ่มขึ้น 22% เมื่อเทียบกับปีที่แล้ว ซึ่งแนวโน้มนี้เกิดขึ้นมาตั้งแต่ปี 2022 นอกจากนี้ความรุนแรงของช่องโหว่ในระบบ Edge Service ยังสูงกว่าช่องโหว่โดยรวมถึง 11% อีกด้วย
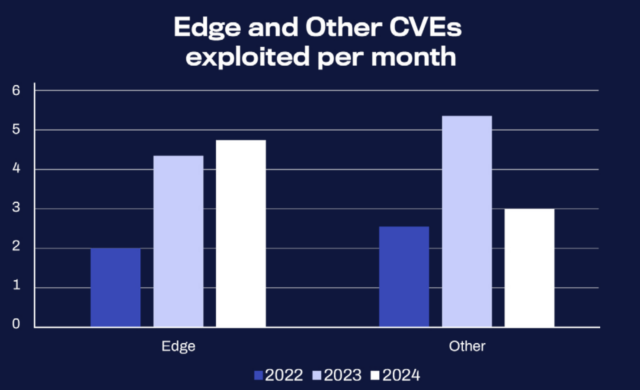
ผู้ที่สนใจสามารถอ่านรายงานฉบับเต็มได้ที่: WithSecure Report
ที่มา: InfoSecurity Magazine