TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย












คณะกรรมการมาตรฐานความปลอดภัย PCI ได้ประกาศเผยแพร่มาตรฐานความปลอดภัยข้อมูล PCI-DSS (Payment Card Industry Data Security Standard) เวอร์ชัน 3.1 ใหม่ล่าสุดพร้อมคู่มือแนะนำ ซึ่งเวอร์ชันดังกล่าวมีการปรับปรุงมาตรฐานเดิมเล็กน้อย และเพิ่มมาตรฐานเกี่ยวกับช่องโหว่ของโปรโตคอลเข้ารหัส SSL ซึ่งอาจนำความเสี่ยงมาสู่การชำระเงินผ่านบัตรเครดิตได้
PCI-DSS 3.0 เตรียมเลิกใช้หลัง 30 มิถุนายน
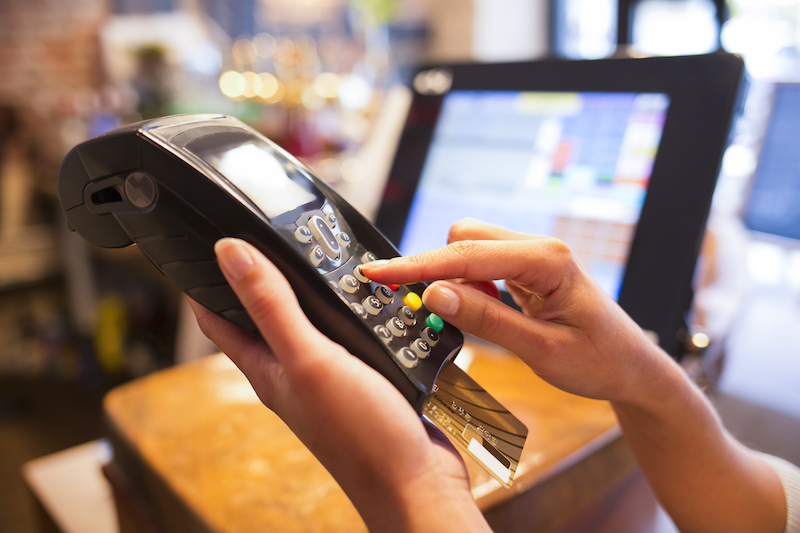
PCI-DSS เป็นมาตรฐานด้านความปลอดภัยของข้อมูลสำหรับการชำระเงินผ่านบัตรเครดิต เพื่อให้ลูกค้าผู้ถือบัตรเครดิตมั่นใจได้ว่า ผู้ขาย (ผู้รับชำระเงินผ่านบัตรเครดิต) มีมาตรฐานการรักษาความปลอดภัยในการเก็บรักษา ประมวลผล และรับส่งข้อมูลของผู้ถือบัตรเครดิต มาตรฐานเวอร์ชันล่าสุดที่เพิ่งประกาศใช้ คือ PCI-DSS 3.1 ซึ่งพร้อมใช้งาน ณ วันนี้แล้ว สำหรับ PCI-DSS 3.0 มาตรฐานเดิมจะถูกยกเลิกการใช้งานในวันที่ 30 มิถุนายน 2015
SSL และ TLS รุ่นเก่าจะไม่ผ่านมาตรฐานอีกต่อไป
สถานบันมาตรฐานและเทคโนโลยีแห่งชาติของสหรัฐฯระบุว่า SSL นั่นไม่สมควรยอมรับให้ใช้งานเพื่อรักษาความปลอดภัยของข้อมูล เนื่องจากโปรโตคอลดังกล่าวนั้นไม่ได้ถูกออกแบบมาอย่างปลอดภัยตั้งแต่แรก การอัพเกรดไปใช้งานโปรโตคอล TLS แทนถือว่าเป็นทางเดียวในตอนนี้ที่ช่วยให้สามารถป้องกันช่องโหว่ที่เกิดขึ้นบน SSL เช่น POODLE หรือ BEAST ได้
เพื่อป้องกันความเสี่ยงดังกล่าว PCI DSS 3.1 ได้เพิ่มความต้องการข้อ 2.2.3, 2.3 และ 4.1 เพื่อยกเลิกการยอมรับการใช้โปรโตคอล SSL และ TLS รุ่นเก่า เนื่องจากไม่ปลอดภัยสำหรับใช้ชำระเงินผ่านบัตรเครดิต มาตรฐาน 3.1 พร้อมใช้งานแล้ว แต่มีเงื่อนไขบางข้อที่ยินยอมให้เริ่มบังคับใช้อย่างจริงจังหลังวันที่ 30 มิถุนายน 2015 เนื่องจากจำเป็นต้องใช้เวลาในการปรับปรุงระบบ ได้แก่
- SSL และ TLS รุ่นเก่าจะไม่สามารถใช้เพื่อระบุเป็นมาตรฐานความปลอดภัยของการชำระเงินผ่านบัตรเครดิตได้
- ก่อนถึงวันดังกล่าว ระบบที่ใช้งาน SSL หรือ TLS รุ่นเก่าจะต้องระบุวิธีการรับมือความเสี่ยงและแผนการปรับไปใช้งานเวอร์ชัน 3.1
- ถือว่า PCI-DSS 3.1 เป็นมาตรฐานปัจจุบันทันที ระบบใหม่ที่กำลังพัฒนาไม่จำเป็นต้องใช้ SSL หรือ TLS รุ่นเก่า
- Point-of-sale (POS) Terminal เช่น อุปกรณ์อ่านการ์ดแบบแถบแม่เหล็ก หรือแบบฝังชิพ ที่สามารถยืนยันได้ว่าไม่ได้รับผลกระทบต่อช่องโหว่ของ SSL และ TLS รุ่นเก่า สามารถใช้โปรโตคอลเหล่านั้นต่อไปโดยถือว่าผ่านตามมาตรฐาน PCI-DSS ได้
รายละเอียดมาตรฐาน PCI-DSS 3.1 สามารถดูได้ที่นี่