TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






Palo Alto Networks มีการแพตช์แก้ไขช่องโหว่ร้ายแรงและช่องโหว่อื่นๆอีกหลายรายการ ซึ่งหนึ่งในนั้นเป็นช่องโหว่ของ RADIUS ที่เพิ่งมีนักวิจัยออกมาเปิดเผยไม่นานนี้

ช่องโหว่ที่น่าสนใจคือ
- CVE-2024-9510 (9.3/10) – เป็นช่องโหว่ที่มีสาเหตุจากการขาดพิสูจน์ตันตนในฟังก์ชันสำคัญ ทำให้คนร้ายสามารถเข้ายึดบัญชีแอดมินได้ โดยถูกแก้ไขแล้วใน Expedition เวอร์ชัน 1.2.92
- CVE-2024-5911 – ช่องโหว่ DoS ที่เกิดขึ้น Panorama Software โดยทำให้เครื่องเข้าสู่โหมดบำรุงรักษาได้และต้องแก้ไขแบบ Manual เท่านั้น
- Cortex-XDR ก็มีแพตช์ร้ายแรงปานกลางให้แก้ไขเช่นกัน โดยผู้โจมตีสามารถรนโค้ดบนอุปกรณ์และแก้ไข Physical File System เพื่อยกระดับสิทธิ์ได้
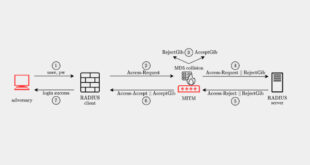
- BlastRADIUS เป็นเรื่องของช่องโหว่ใน RADIUS ที่ใช้อัลกอริทึมไม่ปลอดภัยแต่ต้องอาศัยความสามารถในการทำ Man-in-the-Middle ได้ โดยช่องโหว่ใน PAN-OS ที่ถูกตั้งค่าใช้โปรโตคอล CHAP หรือ PAP เพื่อพิสูจน์ตัวตนกับ RADIUS Server มีช่องโหว่ให้คนร้ายทำ Man-in-the-Middle ได้เพื่อลัดผ่านการพิสูจน์ตันตนนั้นสู่ Superuser โดยถูกแก้ไขแล้วใน PAN-OS เวอร์ชัน 11.1.3, 11.0.4-h4, 10.2.10, 10.1.14, และ 9.1.19 รวมถึงกำลังจะแก้ไข Prisma Access ในเดือนนี้