 TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








Microsoft ได้แถลงความสำเร็จในการร่วมกับเจ้าหน้าที่เข้าปิดโดเมนกว่า 50 แห่ง ซึ่งเชื่อว่าถูกใช้โดยกลุ่มแฮ็กเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ
เป็นเวลาหลายเดือนแล้วที่ Microsoft ได้ประสานกับหน่วยงานด้านคดีอาญชากรรมทางดิจิทัลเพื่อติดตามพฤติกรรมของกลุ่มแฮ็กเกอร์เกาหลีเหนือภายใต้ปฏิบัติการที่ชื่อ ‘Thallium’ จนเชื่อว่าแฮ็กเกอร์มีการใช้โดเมนกว่า 50 แห่งเพื่อเป็นฐานในการโจมตี Phishing หลายรูปแบบที่หวังลอบขโมย Credentials ของเหยื่อสู่การเข้าถึงระบบภายในต่อไป
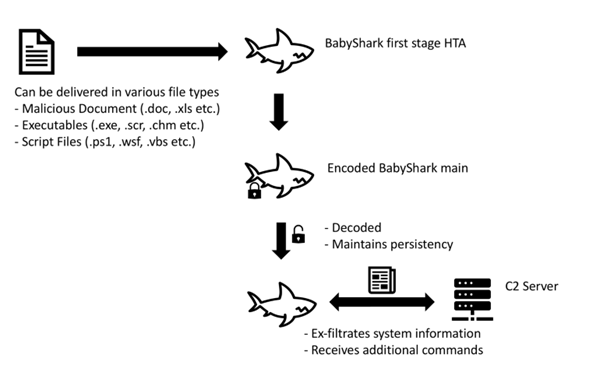
Tom Burt, Cooperate Vice President Security&Trust จาก Microsoft กล่าว่วา “จากข้อมูลเราพบว่าเหยื่อคือ ลูกจ้างของหน่วยงานรัฐบาล มหาวิทยาลัย สถาบันวิจัย องค์กรด้านสันติภาพและสิทธิมนุษยชน และบุคคลที่ทำงานด้านนิวเคลียร์ โดยเหยื่อกระจายอยู่ในหลายประเทศคือ สหรัฐอเมริกา ญี่ปุ่น และเกาหลีใต้” Burt ยังเสริมถึงกระบวนการทำงานของแฮ็กเกอร์ด้วยมัลแวร์ที่ชื่อ KimJongRAT และ BabyShark ว่า “หลังจากติดตั้งมัลแวร์ลงเครื่องเหยื่อได้แล้วจะมีการลอบขโมยข้อมูลและฝังตัวให้ถูกตรวจสอบได้ยากเพื่ออยู่ให้ได้นานที่สุด (Persistent) จากนั้นจะรอรับคำสั่งต่อไป” (ตามภาพด้านบน) อย่างไรก็ตาม Microsoft ได้เคยร่วมกับหน่วยงานรัฐเพื่อจัดการโดเมนของกลุ่มคนร้ายอื่นมาหลายครั้งแล้ว
ที่มา : https://www.zdnet.com/article/microsoft-takes-down-50-domains-operated-by-north-korean-hackers/



