TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย






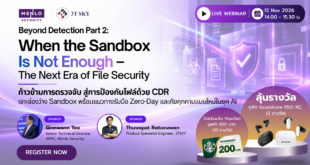
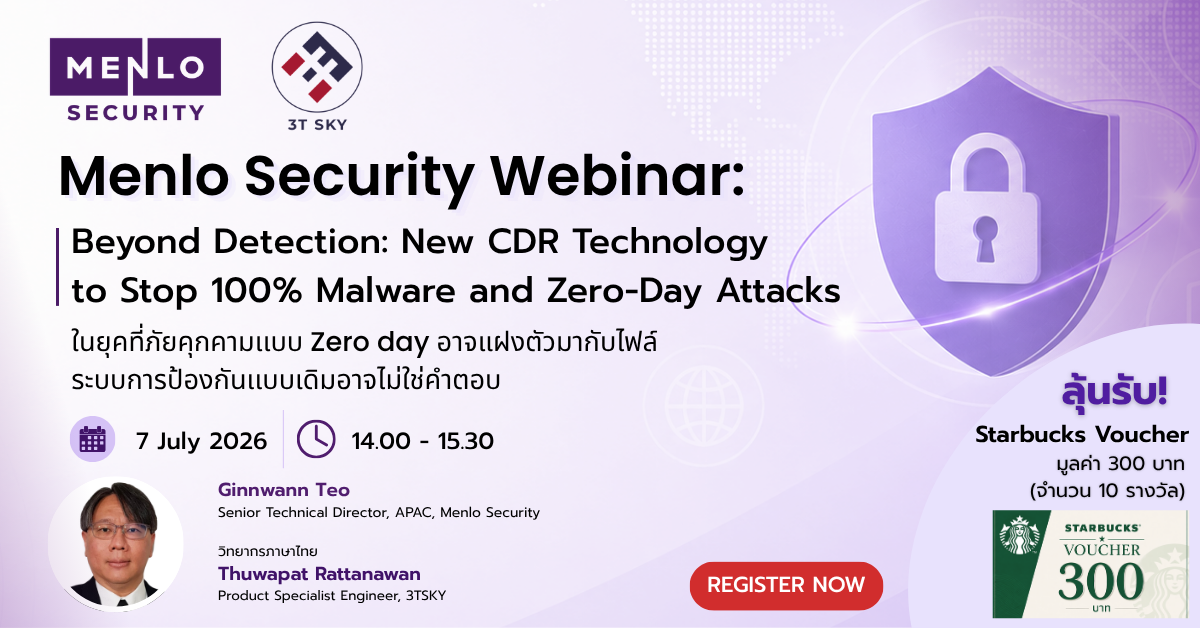
Menlo Security ขอเรียนเชิญผู้บริหารและชาว IT & Cybersecurity ทุกท่าน เข้าร่วมงานสัมมนาออนไลน์ครั้งสำคัญ เรื่อง Beyond Detection: New CDR Technology to Stop 100% Malware and Zero-Day Attacks เพื่อเตรียมรับมือกับภัยคุกคามแบบครบวงจร เพื่อเรียนรู้และเข้าใจเทคโนโลยี CDR หยุดภัยคุกคามได้ถึง 100% ทั้งไฟล์เสี่ยงแบบ ZeroDay และ มัลแวร์ต่างๆ งานจัดขึ้นในวันอังคารที่ 7 กรกฎาคม 2026 | เวลา 14:00 – 15:30 น. ผ่านทาง Zoom Webinar
สืบเนื่องจากทุกองค์กรที่ประสบปัญหาจากมัลแวร์ที่ใช้ Evasive Technique ไปจนถึง Zero-Day Attacks ที่ระบบตรวจจับแบบเดิม หรือว่า sandbox เอาไม่อยู่! พร้อมสัมผัสความล้ำของเทคโนโลยี Votiro CDR ที่จะมาเปลี่ยนไฟล์อันตรายให้กลายเป็นไฟล์ที่ปลอดภัย 100% ก่อนถึงมือผู้ใช้งาน
🎁 สิทธิพิเศษสำหรับผู้เข้าร่วมงาน!
เข้าร่วมฟังบรรยายและร่วมสนุกตอบคำถามภายในงาน ลุ้นรับ Starbucks Voucher มูลค่า 300 บาท (จำนวน 10 รางวัล)
📅 รายละเอียดการบรรยาย
- หัวข้อ: Beyond Detection: Using CDR Technology to Stop 100% Malware and Zero-Day Attacks
- วันเวลา: วันอังคารที่ 7 กรกฎาคม 2026 | เวลา 14:00 – 15:30 น.
- ช่องทางการบรรยาย: Zoom Webinar
- ภาษา: ดำเนินการบรรยายเป็นภาษาไทย
- ผู้บรรยาย: Ginnwann Teo & Thuwapat Rattanawan
🔗 ลงทะเบียนเข้าร่วมงานฟรี: https://us06web.zoom.us/webinar/register/WN_1cSl_mB9RR6U7FZGXCvN5g
💡ไฮไลท์สิ่งที่คุณจะได้เรียนรู้จาก Webinar นี้
ในปัจจุบัน File-based Attack กลายเป็นช่องทางหลักในการโจมตีองค์กร ไม่ว่าจะเป็นผ่าน Email Attachment, Web Download หรือระบบ File Sharing ภายในองค์กร แต่เครื่องมือแบบเดิมอย่าง Antivirus และ Sandbox ยังคงพึ่งพาการ Detection ซึ่งมักจะสายเกินไปสำหรับภัยคุกคามยุคใหม่ ภายในงานนี้ท่านจะได้อัปเดตประเด็นสำคัญ ดังนี้:
- Zero-Day & Evasive Techniques: เจาะลึกว่าทำไมมัลแวร์ยุคใหม่ถึงหลบระบบตรวจจับได้ง่ายดาย และทำไมไฟล์ จึงกลายเป็น Attack Surface อันดับ 1 ที่องค์กรควบคุมยากที่สุด และ สามารถผ่านระบบตรวจจับเดิมๆได้อย่างง่ายดาย
- Why Detection-Based Tools Are Not Enough: เข้าใจข้อจำกัดของ Antivirus และ Sandbox แบบเดิม พร้อมเผยวิธีที่ Malware ใช้เทคนิคแบบ Evasive ใช้หลบเลี่ยงการวิเคราะห์พฤติกรรม
- CDR Technology Deep Dive: ทำความรู้จักหลักการ Content Disarm & Reconstruction ที่เปลี่ยนแนวคิดเป็น “Zero Trust ” ไม่พึ่งพาสัญญาณแจ้งเตือนแต่ทำให้ทุกไฟล์ปลอดภัยก่อนเปิดใช้งานจริง
- Live Demo: ร่วมพิสูจน์การจำลองส่งไฟล์อันตรายผ่านระบบ CDR เพื่อดูไฟล์ที่ถูกคลีนกลับมาใช้งานได้ตามปกติ
- Live Q&A: ถาม-ตอบทุกข้อสงสัยทางเทคนิคและความปลอดภัยกับผู้เชี่ยวชาญโดยตรง
👥 ลงทะเบียนเข้าร่วมงานได้ทันทีโดยไม่มีค่าใช้จ่าย
ผู้ที่สนใจสามารถทำการลงทะเบียนเข้าร่วมงานได้ทันทีโดยไม่มีค่าใช้จ่ายที่: https://us06web.zoom.us/webinar/register/WN_1cSl_mB9RR6U7FZGXCvN5g
ทีมงานขอความร่วมมือในการลงทะเบียนด้วยข้อมูลที่ตรงตามความเป็นจริง หรือใช้อีเมลขององค์กร เพื่อประโยชน์ในการประสานงานและการเข้าร่วมกิจกรรมลุ้นรับของรางวัล