TechTalkThai ศูนย์รวมข่าว Enterprise IT ออนไลน์แห่งแรกในประเทศไทย








มีการเรียกไถ่แบบใหม่โดยใช้ความกลัวของผู้เข้าชมและดาวน์โหลดไฟล์ไม่ประสงค์ดีที่เข้าใจว่าเป็นวีดีโอลามกจากเว็บไซต์ จากนั้นโปรแกรมจะแสดงการข่มขู่ว่าจะแจ้งเจ้าหน้าเรื่องที่เหยื่อละเมิดกฏหมายด้วยการเผยแพร่รูปอนาจารเด็ก โดยกลยุทธ์ที่โปรแกรมใช้คือเก็บภาพหน้าจอและข้อมูลเกี่ยวกับเหยื่อเพื่อทำให้เหยื่อหลงเชื่อว่าระบบถูกแทรกแซงแล้ว
โดยผู้เชี่ยวชาญได้ทดสอบพบว่าเมื่อติดตั้งโปรแกรมแล้วมันจะมีการสร้างโฟลเดอร์ใน %UserProfile%\AppData\Roaming\Robin\server_logs และเก็บไฟล์ไว้ในคอมพิวเตอร์ของเหยื่อซึ่งโปรแกรมจะมีพฤติกรรมดังนี้
- โปรแกรมจะรวบรวมข้อมูลของเหยื่อ เช่น ชื่อเครื่อง ชื่อบัญชี ข้อมูลคอมพิวเตอร์ พิกัดสถานที่ของเหยื่อจาก IP และข้อมูล MAC Address บันทึกลงไฟล์ชื่อ your_information.txt file
- หากโปรแกรมสามารถหาพิกัดภาคพื้นของเหยื่อได้มันจะเชื่อมต่อไปหลายๆ ไซต์เพื่อสร้างเป็นรูปของสถานที่ของเหยื่อผ่าน Google Maps และถูกบันทึกในไฟล์ชื่อ your_location.jpg
- ทำสำเนา Cookie ของ Browser บันทึกในโฟลเดอร์ชื่อ Browser-cookies
- บันทึกภาพหน้าจอ 4 ภาพ ในช่วง 10 วินาทีหลังจากโปรแกรมถูกดาวน์โหลดมาจากเว็บลามก เนื่องจากเพราะคนร้ายคิดว่าเหยื่อยังเปิดเว็บลามกอย่างแน่นอนเพื่อนำข้อมูลไปใช้ขมขู่เหยื่ออีกที
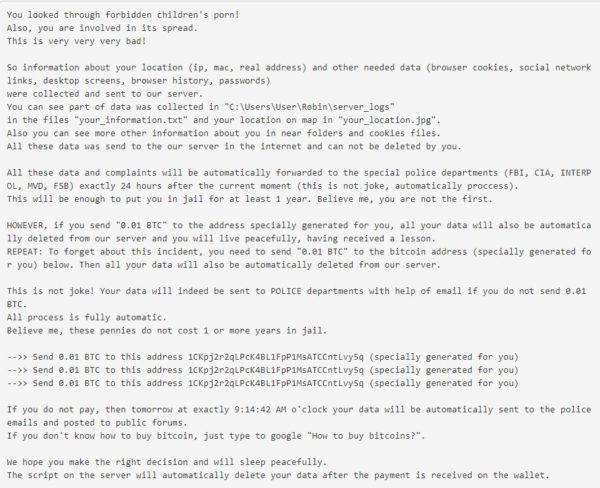
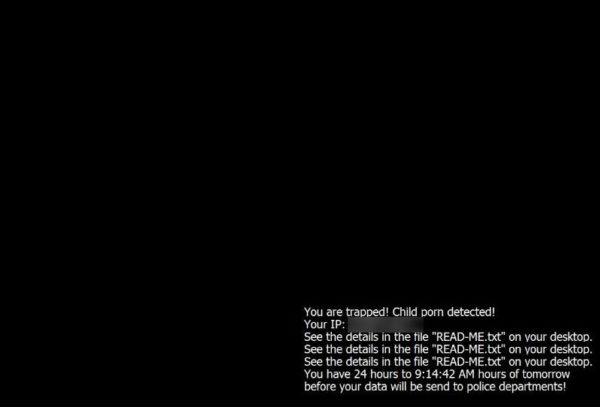
- เปลี่ยนภาพพื้นหลังหน้าจอให้เหยื่อรู้ว่าเกิดอะไรขึ้นให้ตามเข้าไปอ่านคำข่มขู่ใน ‘READ_ME.txt’
- ข้อความที่ปรากฏมีการเรียกค่าไถ่ให้จ่ายเงิน 0.1 Bitcoin
อย่างไรก็ตามเทคนิคนี้เป็นเทคนิคที่มีประสิทธิภาพมากกว่า Ransomware เสียอีกเพราะเรียกร้องเงินไม่สูงมากพอที่เหยื่อจะเลือกจ่ายได้ อีกทั้งยังอาศัยเทคนิคใช้หลักฐานรูปภาพที่ทำให้เหยื่อรู้สึกกลัวและยอมจ่ายเงินเพื่อให้เรื่องเงียบ เทียบกับ Ransomware ที่ผู้ร้ายต้องปฏิบัติการหลายอย่าง เช่น ต้องมีการจัดการ C&C, กุญแจเข้ารหัส และสื่อสารกับเหยื่อ ประมวลผลการจ่ายเงิน